스포츠모아
신유빈, 하야타 꺾고 눈물의 반등
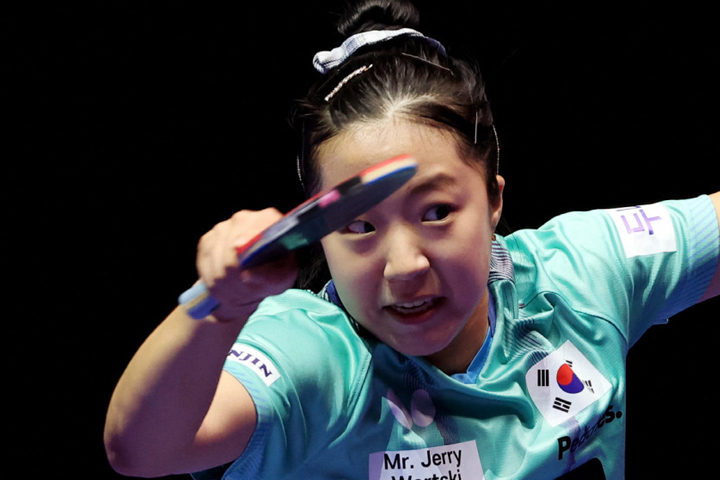 아시안게임의 아쉬움은 오래가지 않았다. 한국 여자탁구의 중심 신유빈이 베이징에서 값진 승리를 따내며 다시 고개를 들었다. 상대는 그동안 신유빈에게 유독 높은 벽이었던 일본의 하야타 히나였다.
신유빈은 8일 중국 베이징 수오강 파크 인피니티 아레나에서 열린 2026 월드테이블테니스 중국 스매시 여자 단식 16강에서 하야타를 게임스코어 3-2로 눌렀다. 세계랭킹 6위의 강자를 상대로 거둔 승리이자, 최근 침체된 분위기를 바꾸는 의미 있는 결과였다.
경기는 시작부터 쉽지 않았다. 신유빈은 1게임에서 듀스까지 가는 접전 끝에 10-12로 밀렸다. 초반 흐름을 빼앗기면 그대로 무너질 수도 있는 상황이었다. 하지만 신유빈은 흔들리지 않았다. 2게임에서 다시 듀스 승부를 만들었고, 끈질긴 랠리 끝에 13-11로 승리하며 균형을 맞췄다.
승부의 흐름은 3게임에서 한 번 더 요동쳤다. 두 선수는 좀처럼 물러서지 않았다. 하야타는 빠른 템포로 압박했고, 신유빈은 버티면서도 기회가 오면 과감하게 공격했다. 결국 신유빈은 12-10으로 3게임까지 가져오며 역전에 성공했다.
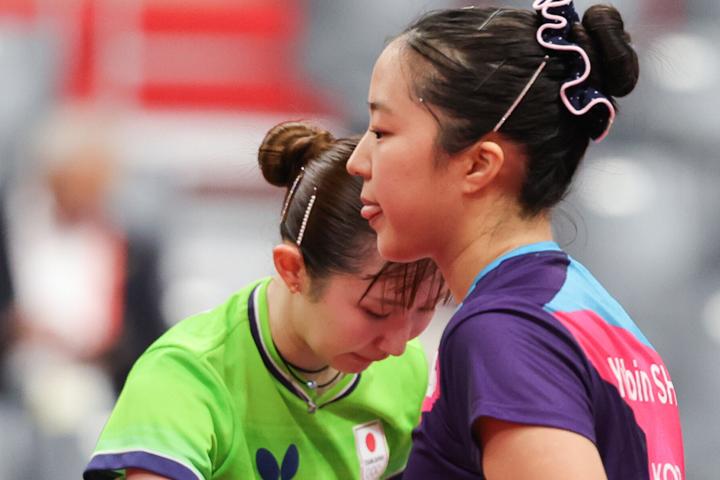
물론 하야타는 강했다. 4게임에서는 신유빈의 리듬이 잠시 흔들렸고, 하야타가 11-6으로 게임을 따내며 승부를 마지막까지 끌고 갔다. 모든 것은 5게임에 걸렸다. 신유빈은 중반 이후 집중력을 끌어올렸다. 6-6에서 연속 득점으로 앞서 나가며 승기를 잡았고, 막판 하야타의 추격에도 끝내 리드를 지켜냈다. 최종 점수는 11-9였다.
승리가 확정되자 신유빈은 두 손을 번쩍 들었다. 이어 눈물을 보였다. 단순한 16강 승리의 감정만은 아니었다. 최근 국제대회에서 느꼈던 부담, 반복된 패배의 기억, 그리고 스스로를 향한 의심을 이겨낸 순간이었다.
신유빈은 이달 초 끝난 아이치·나고야 아시안게임에서 기대만큼 웃지 못했다. 여자 단체전과 혼합복식에서는 동메달을 따냈지만, 단식과 여자복식에서는 8강에서 멈췄다. 2023 항저우 아시안게임 여자복식 금메달로 큰 기대를 받았던 만큼 결과에 대한 아쉬움도 컸다.
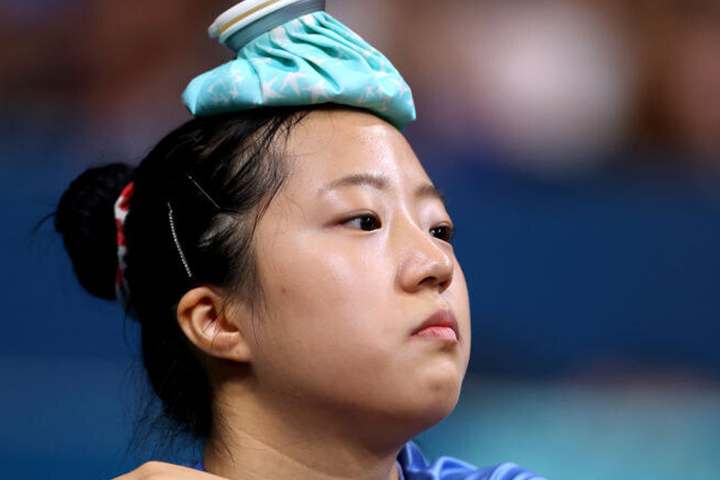
하지만 신유빈은 실망에 오래 머물지 않았다. 곧바로 WTT 무대에 나섰고, 자신에게 가장 까다로웠던 상대 중 한 명을 꺾었다. 특히 하야타는 2024 파리 올림픽 동메달 결정전에서도 신유빈에게 아픔을 안긴 선수다. 이번 승리가 더 특별하게 느껴지는 이유다.
일본 현지에서도 이 경기를 비중 있게 다뤘다. 하야타가 마지막 게임에서 끝까지 추격했지만, 신유빈이 승부처를 버텨내며 경기를 끝냈다는 점에 주목했다. 패자보다 승자의 눈물이 더 많은 이야기를 남긴 경기였다.
신유빈에게 이번 승리는 8강 진출 이상의 의미를 갖는다. 큰 대회 뒤 찾아온 흔들림을 스스로 끊어냈고, 넘지 못했던 상대를 마침내 넘어섰다. 베이징에서 흘린 눈물은 좌절의 눈물이 아니라, 다시 앞으로 나아가기 시작했다는 신호였다.