경제
요즘 빅테크 CEO들의 ‘핏’ 전쟁
 실리콘밸리 최고경영자들의 옷차림이 달라지고 있다. 과거에는 같은 옷을 반복해 입는 ‘효율의 상징’이 주목받았다면, 이제는 무대와 상황에 맞춰 정치적·사업적 메시지를 담는 방식으로 진화하는 분위기다. 마크 저커버그 메타 CEO, 젠슨 황 엔비디아 CEO, 일론 머스크 테슬라 CEO의 패션은 더 이상 취향의 문제가 아니라 브랜드 전략이자 대중 설득의 도구가 되고 있다.
최근 열린 메타 커넥트 행사에서 저커버그는 ‘사랑의 언어’라는 문구가 적힌 티셔츠를 입고 등장했다. 연애 상담서 등을 통해 대중에게 익숙한 표현을 테크 기업 CEO가 공식 무대에 내세운 것이다. 여기에 1950년대풍 브로우라인 디자인의 메타 신형 AI 안경을 착용해 이전보다 한층 부드럽고 지적인 이미지를 강조했다. 미국 남성복 평론가 데릭 가이는 CNN에 저커버그가 “의도적으로 스타일을 바꿨다”고 평가했다.
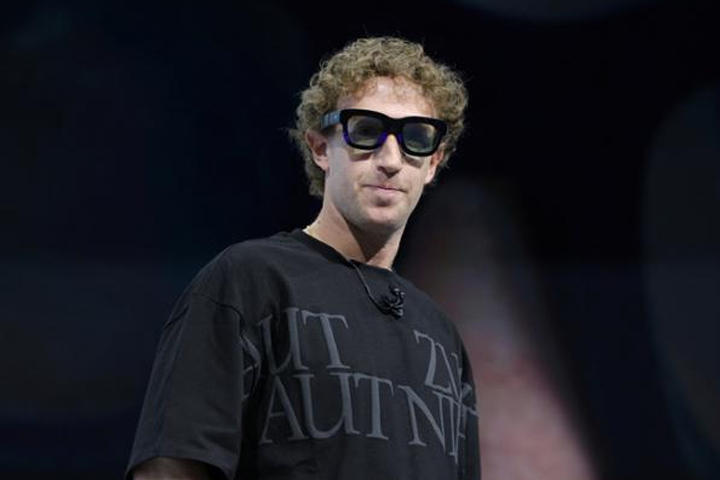
저커버그의 패션 변화는 갑작스러운 일이 아니다. 그는 과거 회색 반소매 티셔츠와 청바지 차림으로 ‘결정을 줄이기 위한 단순함’을 강조했다. 스티브 잡스의 검은 터틀넥처럼 실리콘밸리식 효율성을 상징하는 복장이었다. 그러나 최근 들어 그의 옷차림은 점점 더 노골적인 메시지를 담기 시작했다. 지난해 메타 커넥트에서는 라틴어로 ‘저커버그가 아니면 아무것도 아니다’라는 뜻의 문구가 적힌 티셔츠를 입었고, 40세 생일 행사에서는 ‘카르타고는 멸망해야 한다’는 문구를 선택했다. 당시 AI 경쟁에서 구글과 오픈AI를 추격하던 메타의 야심을 옷으로 드러낸 셈이다.
올해 무대에서 ‘사랑’을 앞세운 것도 전략적 선택으로 읽힌다. 메타가 공개한 AI 서비스와 스마트 안경은 이용자의 일상 깊숙이 들어가야 하는 제품이다. 소비자를 설득하기 위해서는 기술을 앞세운 정복자 이미지보다 친근하고 감성적인 이미지를 보여줄 필요가 있었다는 해석이 나온다.
같은 행사에 오른 알렉산더 왕 메타 최고AI책임자의 복장도 화제가 됐다. 그는 사슴 그림이 들어간 녹색 카모플라주 티셔츠와 크록스를 신고 무대에 섰다. 티셔츠는 중고 매장에서 산 30달러짜리로 알려졌다. 메타가 그를 영입하기 위해 스케일AI 지분 49%를 143억달러에 사들였다는 점을 고려하면, ‘초고가 인재의 초저가 패션’이라는 대비가 강한 인상을 남겼다. 외신은 이를 Z세대식 투박한 스타일, 이른바 ‘주유소 시크’로 해석했다.
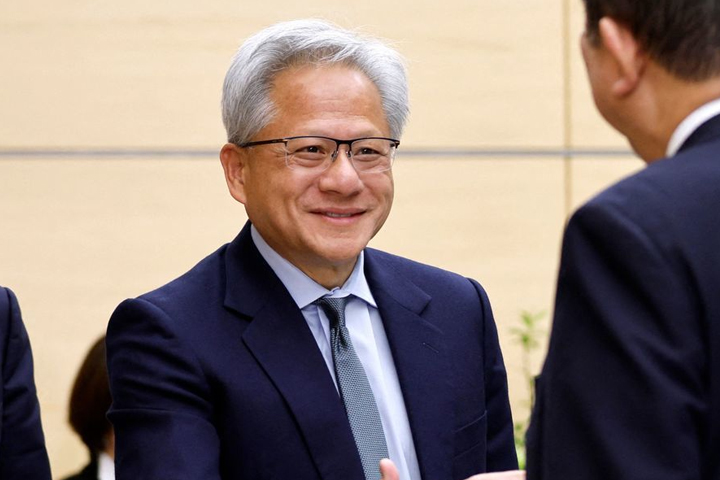
젠슨 황 엔비디아 CEO의 가죽 재킷은 이미 기업 브랜딩의 일부가 됐다. 그는 검은 가죽 재킷으로 혁신적이고 강한 테크 리더 이미지를 구축했다. 실제로 그가 2023년 폭스콘 행사에서 입었던 톰 포드 가죽 재킷은 지난 7월 소더비 경매에서 96만달러에 낙찰됐다. 하지만 백악관에서 열린 미·중 국빈 만찬에서는 정장을 택했다. 중국과 미국 시장을 동시에 의식해야 하는 엔비디아 수장에게 그날의 옷차림은 개성보다 외교적 균형을 보여주는 수단이었다.
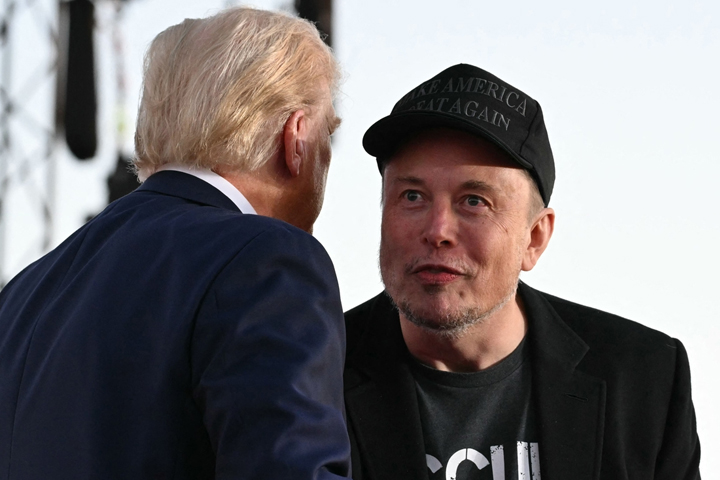
일론 머스크의 패션은 더욱 직접적으로 정치적 메시지를 담는다. 그는 도널드 트럼프 유세 무대에서 검은 MAGA 모자를 쓰고 자신을 “다크 고딕 마가”라고 표현했다. 또 백악관 각료회의에는 ‘Tech Support’ 문구가 적힌 티셔츠와 야구모자를 착용하고 참석했다. 정부를 고치는 기술자라는 이미지를 옷으로 연출한 것이다.
한때 테크 CEO의 옷은 “무엇을 입을지 고민하지 않는 사람들”의 상징이었다. 하지만 이제 그들의 패션은 사업 전략, 정치적 입장, 대중 이미지가 교차하는 무대 장치가 됐다. 실리콘밸리의 티셔츠 한 장은 더 이상 단순한 티셔츠가 아니다. 때로는 신제품 발표문이고, 때로는 외교 메시지이며, 때로는 권력의 언어다.