9만명 몰린 강원 노인일자리, 탈락자 속출
강원도의 노인일자리가 올해 역대 최대 규모로 확대됐지만 일자리를 구하려는 노인이 더 빠르게 늘면서 탈락자와 대기자가 잇따르고 있다. 고령인구 증가와 베이비붐 세대의 은퇴가 이어지는 만큼 노인일자리를 더 늘려야 한다는 목소리도 커지고 있다.
올해 강원도 노인일자리는 모두 7만6809명 규모다. 지난해보다 늘어난 역대 최대 수준이지만 올해 신청자는 9만174명에 달했다. 일자리보다 신청자가 1만3365명 많아 상당수가 일자리를 얻지 못했다. 올해 1월부터 8월까지 대기자로 등록된 인원도 3700여명에 이른다.
지역별로도 경쟁이 치열하다. 춘천은 7865명, 원주는 8650명, 강릉은 7976명 규모의 노인일자리를 마련했지만 세 지역 모두 신청자가 1만명을 넘어섰다. 일자리 수가 늘었음에도 지역별 수요를 모두 감당하기에는 부족한 상황이다.
노인들이 일자리를 찾는 이유는 생활비 부담뿐만이 아니다. 고령층이 늘면서 경제적인 이유와 함께 사회활동을 계속하고 싶어 하는 수요도 커지고 있다.
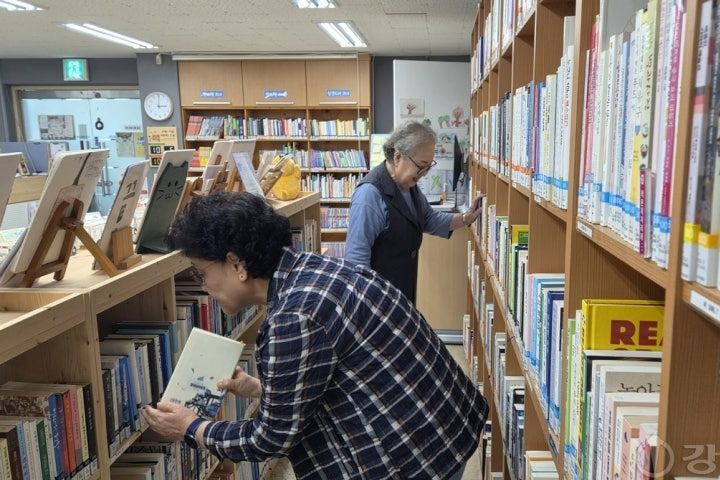
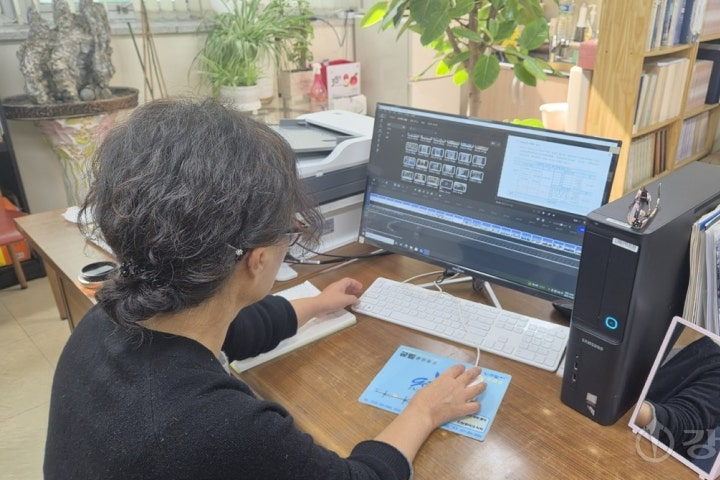
2024년부터 3년째 춘천시 노인일자리 사업에 참여하고 있는 김모씨는 올해 처음으로 대기 순번을 받았다. 다행히 결원이 발생하면서 뒤늦게 선발돼 현재 사무보조 업무를 하고 있다.
김씨는 하루 3시간씩 월 20일 근무하며 70여만원의 급여를 받는다. 대부분 생활비로 사용한다는 그는 저축해둔 돈이 없는 데다 나이가 들수록 병원비와 집 수리비 등 목돈이 들어갈 일이 많아 앞으로도 계속 일을 해야 한다고 말했다.
75세인 임경옥씨도 경쟁을 뚫고 춘천의 한 아파트단지 내 작은도서관에서 일하고 있다. 임씨는 3대 1의 경쟁률을 통과해 일자리를 얻었지만 주변에는 선발되지 못한 지인들이 많다고 했다.
임씨는 노인에게 일자리는 단순히 돈을 버는 수단이 아니라 삶의 활력소 역할도 한다며 더 많은 일자리가 필요하다고 말했다.
강원도는 일자리 사업별로 대기자를 관리하면서 결원이 생기면 추가 선발을 진행하고 있다. 기존 참여자의 중도 포기나 결원 등이 발생할 경우 대기자에게 기회가 돌아가도록 운영하는 방식이다.
강원도 관계자는 노인일자리 사업이 국고보조사업으로 운영되는 만큼 국비 지원 규모가 확대되면 내년에는 올해보다 일자리 수가 더 늘어날 것으로 전망했다.
강원도 노인일자리는 최근 5년 동안 꾸준히 증가했다. 2022년 5만8908명에서 2023년 6만2621명으로 늘었고, 2024년에는 6만9216명으로 확대됐다. 2025년에는 7만2895명, 올해는 7만6809명까지 증가했다.
2022년과 비교하면 올해 노인일자리 규모는 5년 사이 30.4% 늘어난 셈이다. 그러나 일자리 확대 속도보다 참여를 원하는 노인의 증가세가 더 가파르면서 수요와 공급 사이의 격차가 여전히 남아 있다.
특히 고령인구 증가와 베이비붐 세대의 본격적인 은퇴가 이어지고 있어 앞으로 노인일자리를 원하는 인원은 더 늘어날 가능성이 있다. 이에 따라 단순히 일자리 수를 늘리는 것을 넘어 고령층의 생활비 부담과 사회활동 수요를 함께 고려한 지속적인 일자리 확대가 필요하다는 지적이 나온다.