문화
600년 역사 위에서 놀자…첫 기장읍성축제 개막
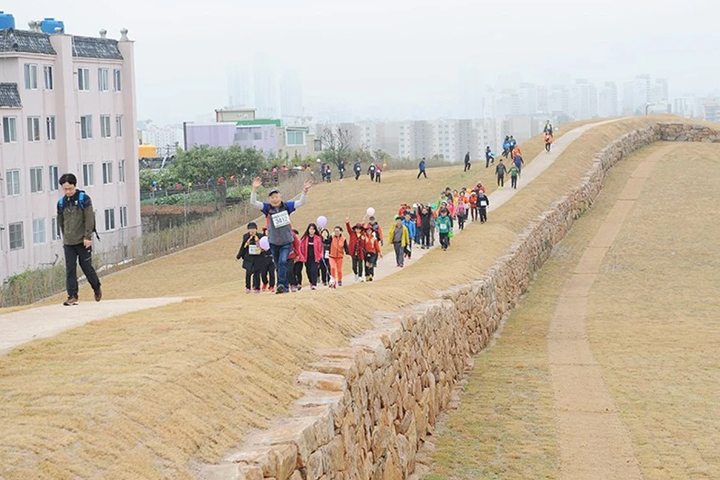 부산 기장의 600년 역사 공간이 올가을 축제장으로 다시 문을 연다. 조선시대부터 지역을 지켜온 기장읍성이 주민과 관광객이 함께 걷고 머무는 문화관광 콘텐츠로 새롭게 조명된다.
부산 기장군은 오는 9일부터 11일까지 기장읍성 일대에서 ‘2026 기장읍성축제’를 개최한다고 6일 밝혔다. 올해 처음 열리는 이 축제는 기장의 대표 문화행사였던 차성문화제를 확대·개편해 마련됐다. 기존 행사가 기장의 역사와 문화를 넓게 다뤘다면, 새 축제는 기장읍성이라는 구체적인 역사 공간에 초점을 맞춘 것이 특징이다.
기장군은 변화하는 관광 흐름에 맞춰 문화유산을 단순히 보존하고 소개하는 데서 나아가, 관람객이 직접 체험하고 오래 머무는 축제 콘텐츠로 발전시키겠다는 구상이다. 이에 따라 행사 장소와 프로그램 운영 방식도 새롭게 짰다. 축제 동선을 기장읍성 주변으로 집중하고, 주변 공간과 상권까지 자연스럽게 연결되도록 구성했다.
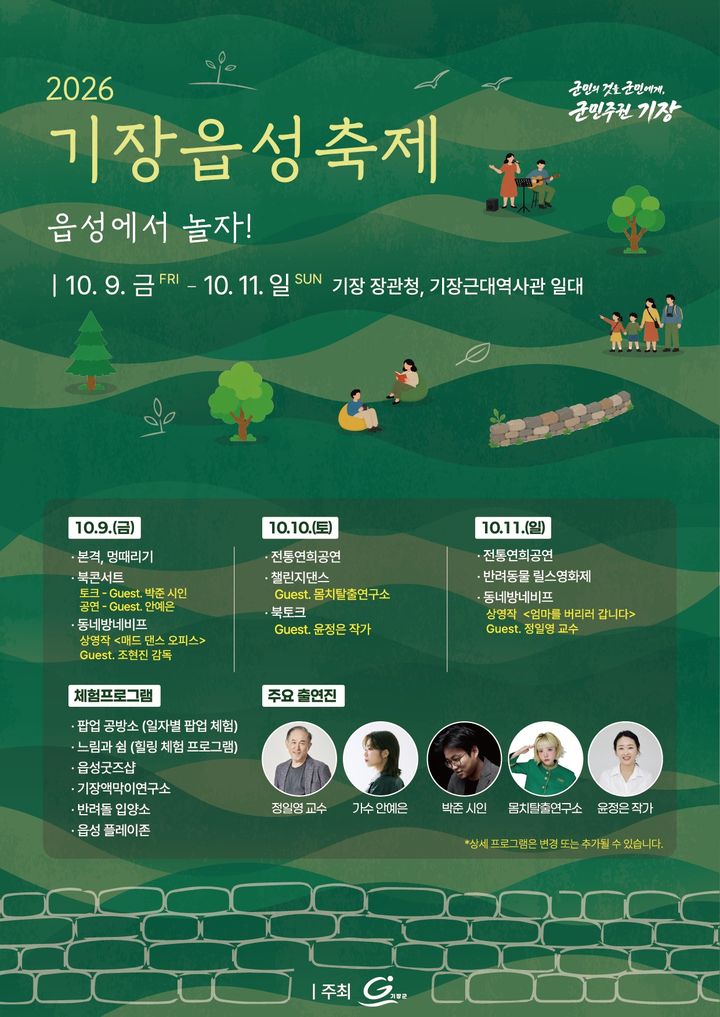
올해 축제의 콘셉트는 ‘읍성에서 놀자’다. 딱딱한 역사 해설 중심에서 벗어나 어린이와 가족, 청년층, 관광객이 부담 없이 즐길 수 있는 체류형 프로그램을 강화했다. 행사 기간 현장에서는 독서, 체험, 보드게임, 토크, 영화, 음악 등 다양한 프로그램이 이어진다. 방문객은 성곽을 배경으로 책을 읽고, 놀이와 공연을 즐기며, 기장읍성이 품은 이야기를 자연스럽게 만날 수 있다.
이번 축제는 차성문화제의 역사·문화적 의미를 계승하면서도 운영 방향은 한층 달라졌다. 지역민 중심의 문화행사에서 외부 관광객까지 불러들이는 문화관광형 축제로 확장한 것이다. 기장군은 축제를 통해 기장읍성의 인지도를 높이는 것은 물론, 지역 상권과 골목 공간에도 활기를 불어넣을 것으로 기대하고 있다.
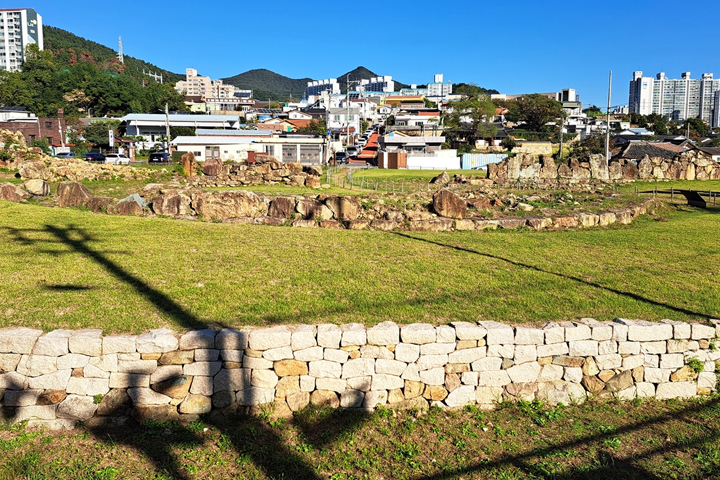
기장읍성은 조선 세종 7년인 1425년에 축조된 것으로 알려진 기장의 대표 문화유산이다. 약 600년의 시간을 간직한 이곳은 1996년 5월 부산시 지정 문화유산으로 지정됐다. 이후 여러 차례 발굴조사를 통해 성벽인 체성, 문지, 해자, 치, 건물지 등이 확인되며 역사적 가치가 재확인됐다.
일부 성벽과 해자는 복원과 정비를 거쳐 옛 모습을 되찾아가고 있다. 기장군은 이번 축제를 계기로 기장읍성이 ‘알고는 있지만 자주 찾지 않는 유적’이 아니라, 누구나 편하게 방문하는 열린 역사 공간으로 자리 잡기를 바라고 있다.
특히 ‘읍성에서 놀자’라는 주제는 문화유산을 어렵게만 느끼는 시민들에게 기장읍성을 친근하게 소개하려는 의도를 담고 있다. 성곽을 둘러보는 관람에서 끝나는 것이 아니라, 그 안에서 놀고 쉬고 대화하는 경험을 통해 역사 공간의 현재적 의미를 되살리겠다는 취지다.
우성빈 기장군수는 “기장읍성이 과거의 역사만을 바라보는 공간이 아니라, 주민과 관광객이 편안하게 머물고 즐길 수 있는 장소로 기억되길 바란다”고 말했다.