건강모아
염증 잡는 가을 맛, 장바구니에 답 있다
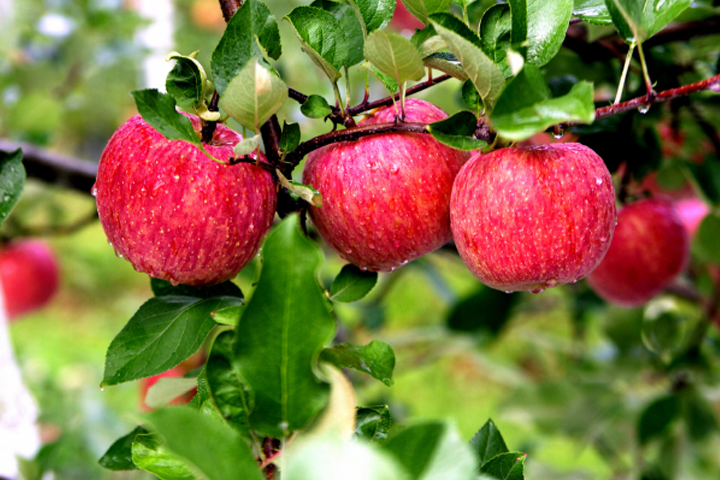 가을이 되면 식탁 위 재료부터 달라진다. 사과는 더 아삭해지고, 호박은 단맛이 깊어지며, 석류와 견과류도 제철의 맛을 낸다. 이런 식품들은 맛뿐 아니라 몸속 염증 반응을 관리하는 데 도움이 될 수 있는 영양 성분을 품고 있어 가을 장바구니에 담아둘 만하다.
만성 염증은 피로감, 대사 건강, 심혈관 건강 등 여러 문제와 관련될 수 있다. 물론 음식 하나로 염증을 없앨 수는 없지만, 어떤 식품을 자주 먹느냐는 몸의 환경을 바꾸는 데 영향을 준다. 특히 제철 과일과 채소, 견과류에는 항산화 물질과 식이섬유가 많아 염증 관련 지표와의 연관성이 꾸준히 연구돼 왔다.
가을 과일 중 가장 손쉽게 먹을 수 있는 것은 사과다. 사과에는 퀘르세틴을 비롯한 폴리페놀 성분이 들어 있다. 이 성분들은 주로 껍질에 많이 들어 있으므로, 가능하면 깨끗하게 씻어 껍질째 먹는 편이 좋다. 아침에 사과를 얇게 썰어 플레인 요거트에 넣고 호두 몇 알을 더하면 포만감 있는 한 끼가 된다.
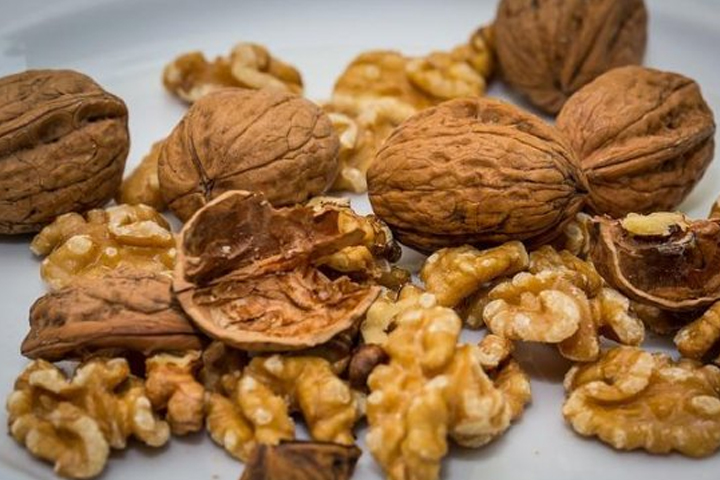
호두는 작은 양으로도 영양 밀도가 높은 식품이다. 식물성 오메가3 지방산인 알파리놀렌산, 폴리페놀, 식이섬유를 함께 섭취할 수 있다. 다만 몸에 좋다는 이유로 한꺼번에 많이 먹으면 열량 섭취가 늘 수 있다. 샐러드나 요거트 위에 한 줌보다 적은 양을 뿌려 먹는 정도가 현실적이다.
호박은 가을 식탁의 대표 채소다. 주황색을 내는 베타카로틴은 체내에서 비타민A로 전환되며 항산화 작용에 관여한다. 여기에 비타민C와 비타민E도 들어 있어 다양한 방식으로 활용하기 좋다. 찌거나 굽는 조리법은 호박의 단맛을 살리면서 기름 사용을 줄일 수 있다.
석류는 색만큼이나 폴리페놀 함량으로 주목받는 과일이다. 안토시아닌과 푸니칼라진 같은 성분이 들어 있어 항산화 작용과 관련해 연구되고 있다. 석류 알은 그대로 먹어도 좋지만 샐러드, 요거트, 오트밀에 더하면 새콤한 맛과 식감을 살릴 수 있다.
방울양배추도 가을 식단에 변화를 주기 좋은 채소다. 반으로 잘라 구우면 겉은 바삭하고 속은 부드러워져 반찬이나 곁들임 요리로 먹기 쉽다. 여기에 마늘, 올리브유를 조금 더하면 풍미가 살아난다. 단, 기름과 소스를 많이 쓰면 건강식의 장점이 줄어들 수 있어 양 조절이 필요하다.
계피는 적은 양으로도 음식의 인상을 바꾸는 향신료다. 계피 속 신남알데하이드와 폴리페놀은 항산화·항염 작용과 관련해 연구돼 왔다. 커피나 차에 살짝 넣거나, 익힌 사과와 함께 먹으면 설탕을 많이 넣지 않아도 달콤한 향을 낼 수 있다.
다만 ‘항염 식품’이라는 말에 지나치게 기대는 것은 경계해야 한다. 특정 식품을 많이 먹는다고 염증이 바로 줄어드는 것은 아니다. 연구들이 주목하는 것은 개별 음식보다 식사 전체의 방향이다. 과일, 채소, 통곡물, 콩류, 견과류, 생선은 늘리고 가공육, 정제 탄수화물, 포화지방이 많은 음식은 줄이는 식사 패턴이 중요하다.
가을은 이런 식사 습관을 시작하기 좋은 계절이다. 장을 볼 때 사과와 호박, 석류, 방울양배추, 호두를 조금씩 담고, 평소 먹던 식사에 하나씩 더해보는 방식이면 충분하다. 특별한 식단보다 꾸준히 반복할 수 있는 한 접시가 염증 관리에 더 가까운 답이다.