
국제
관광객 사랑받던 하와이 아치, 하루아침에 실종
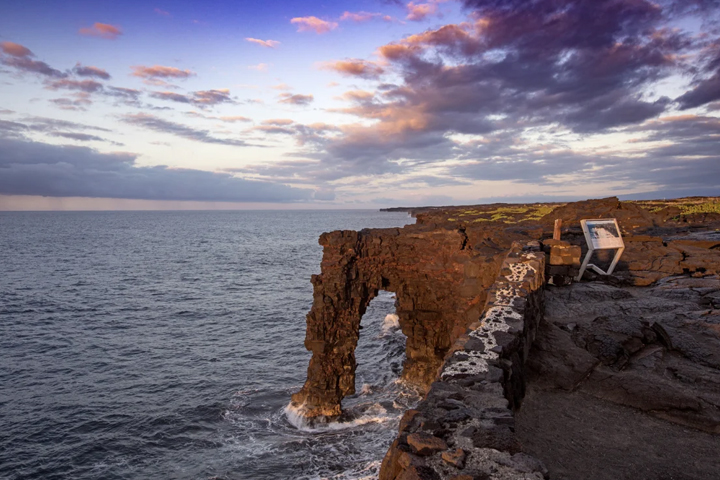 하와이 빅아일랜드 남단 해안에 있던 높이 27m 규모의 자연 아치가 붕괴됐다. 수백 년 동안 현지의 대표 풍경으로 알려졌던 해식 지형이 허리케인 영향이 있었던 시기를 전후해 사라지면서, 국립공원 측도 안전과 자연 침식 문제를 다시 강조하고 있다.
미국 CNN은 2일(현지시간) 하와이 화산 국립공원 안에 있던 ‘호레이 해식 아치’가 최근 무너졌다고 보도했다. 호레이 아치는 빅아일랜드 남부 해안 절벽에 형성된 현무암 지형으로, 바다 위로 아치형 구조가 드러나 있어 관광객들의 주요 촬영 명소로 꼽혀왔다.
공원 당국에 따르면 해당 아치는 지난달 23일까지 확인됐으나, 같은 달 27일 밤에는 더 이상 남아 있지 않은 것으로 파악됐다. 정확한 붕괴 시점은 확인되지 않았다. 다만 이 기간 허리케인 ‘놀로’가 빅아일랜드 남부에 영향을 주면서 공원이 일시 폐쇄됐고, 해안에는 강한 파도와 바람이 이어졌던 것으로 전해졌다.
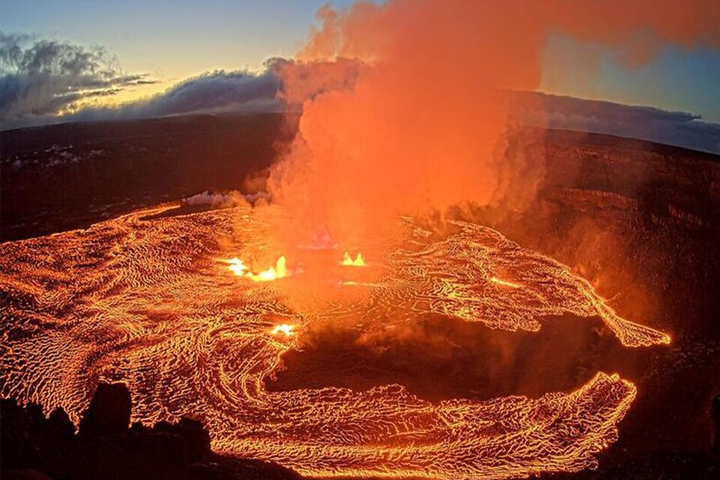
호레이 아치는 약 550년 전 화산 활동으로 만들어진 용암 지대가 오랜 시간 바닷물에 깎이며 형성됐다. 흘러내린 용암이 식어 현무암으로 굳은 뒤, 파도와 해풍이 약한 부분을 침식하면서 아치 모양의 구조가 남았다. 외형이 코끼리 코나 다리처럼 보인다는 점 때문에 방문객들에게 인기가 높았다.
공원 측은 붕괴 소식을 전하며 “사실이다. 호레이 아치여, 편히 잠드소서”라는 문구를 남겼다. 현지 주민들과 관광객들은 과거 촬영한 사진을 공유하며 아쉬움을 나타냈다. 일부 방문객들은 하와이 화산 국립공원의 상징적인 풍경 중 하나가 사라졌다는 반응을 보였다.
하지만 공원 당국은 이번 붕괴가 오래전부터 예상된 일이었다고 설명해왔다. 2018년 킬라우에아 화산 폭발 당시 발생한 지진으로 호레이 아치 주변 절벽이 손상됐고, 이후 지반과 절벽 안정성에 대한 우려가 커졌다. 이에 따라 국립공원 측은 2020년 기존 전망대를 폐쇄하고, 절벽에서 떨어진 곳에 새 전망대를 조성했다.
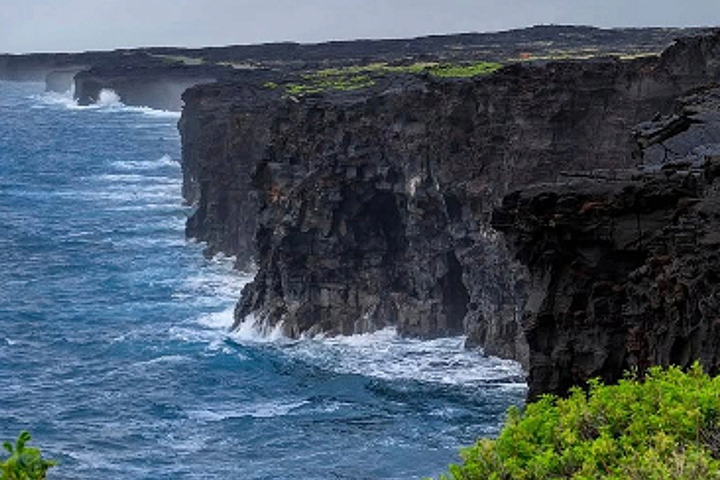
열대성 폭풍도 구조물 약화에 영향을 미쳤다. 높은 파도가 반복적으로 아치 하단부를 때리면서 암석 일부가 떨어져 나가는 일이 이어졌고, 침식은 계속 진행됐다. 해식 아치는 형성 과정 자체가 침식에 기반하기 때문에, 시간이 지나면 결국 붕괴되는 지형으로 분류된다.
미국 국립공원관리청은 2021년에도 호레이 아치의 수명이 제한적이라고 밝힌 바 있다. 당시 관리청은 “이 지형은 아름답지만 영구적이지 않다”며 “언젠가 바다로 무너져 내리고, 다른 장소에서 새로운 아치가 만들어질 것”이라고 설명했다.
이번 붕괴로 하와이 화산 국립공원의 유명 지형 하나는 사라졌지만, 당국은 이를 자연 지형 변화의 일부로 보고 있다. 화산이 만든 땅이 파도에 깎이고 다시 무너지는 과정은 하와이 해안에서 계속 반복되고 있다.










