트래블
부산 동래온천, 네 번째 ‘온천도시’ 지정
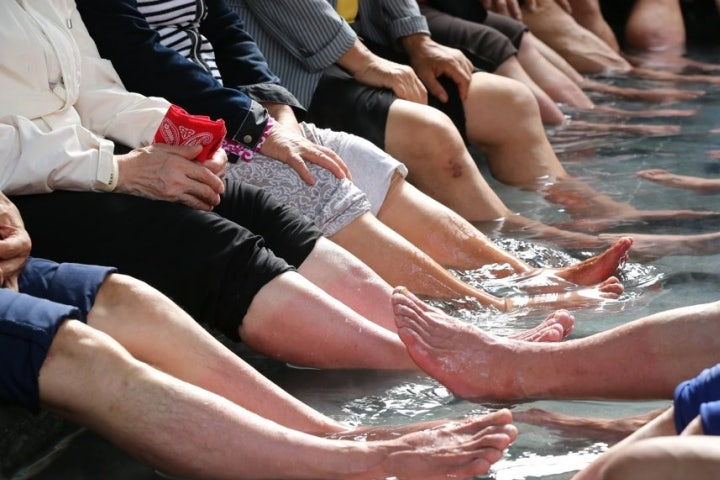
부산의 대표적인 온천 관광지인 동래온천이 행정안전부로부터 ‘온천도시’로 지정됐다. 한때 전국을 대표하는 온천 관광지로 이름을 날렸지만 시설 노후화와 온천산업 축소로 쇠락해온 동래온천이 이번 지정을 계기로 다시 활기를 되찾을 수 있을지 관심이 쏠린다.
동래온천의 온천도시 지정은 전국에서 네 번째다. 앞서 2023년 충북 충주 수안보온천과 충남 아산 온양온천, 경남 창녕 부곡온천이 온천도시로 지정됐다.
온천도시는 온천자원의 우수성과 온천관광 활성화 노력, 온천산업 육성 가능성, 지역경제 활성화 기여도 등을 종합적으로 고려해 행정안전부 장관이 지정한다.
동래온천은 삼국시대부터 이어져 온 1,400년 역사를 자랑한다. 국내에서 가장 오랜 역사를 가진 온천으로 알려져 있으며 부산을 대표하는 온천 관광자원으로 자리 잡아왔다.
온천수는 최고 70.3도의 고온을 유지하며 실리카 성분도 포함하고 있다. 삼국시대에는 왕과 귀족들의 휴양지로 이용됐고 조선시대에는 남탕과 여탕을 구분한 목욕탕이 있었다고 전해진다.
개항 이후에는 일본인들이 동래온천 일대에 근대식 여관과 목욕탕을 지으면서 관광지로서의 모습도 갖추기 시작했다. 1970년대 초에는 풍부하고 수질이 좋은 온천수와 잘 정비된 부대시설을 바탕으로 국내 대표 온천 가운데 하나로 꼽혔다.
하지만 2000년대 들어 시설이 노후화하면서 상황이 달라졌다. 동래온천의 경쟁력이 떨어지기 시작했고 온천산업도 점차 축소됐다. 지역에서는 공공디자인 개발사업과 온천대축제, 온천특구 지정 추진 등을 통해 활로를 찾으려 했지만 과거의 번성했던 모습을 되찾기는 쉽지 않았다.
한때 수십 곳의 목욕탕이 운영될 정도로 온천업이 활발했던 동래구에는 현재 16개의 온천만 운영되고 있는 것으로 알려졌다.
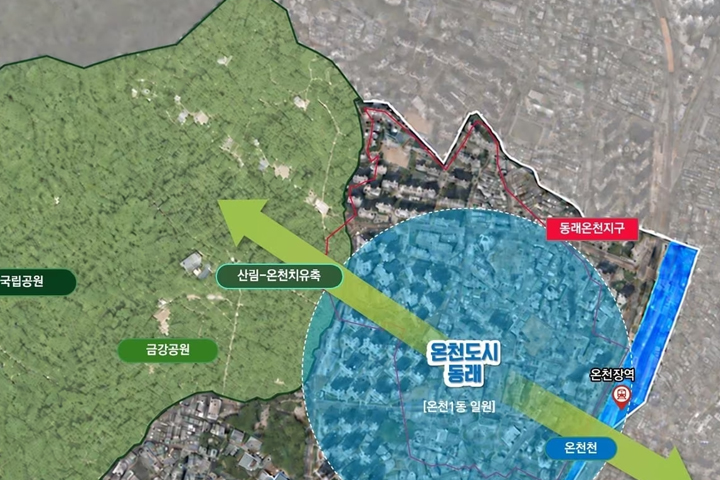
이번 온천도시 지정은 동래온천이 가진 주변 관광자원을 활용할 수 있다는 점에서도 의미가 있다. 동래온천은 금정산국립공원과 동래읍성 등 자연·역사·문화 관광자원과 가까워 온천만 이용하고 떠나는 관광이 아니라 머물면서 여러 콘텐츠를 즐기는 체류형 관광의 거점으로 발전할 여건을 갖추고 있다는 평가를 받는다.
부산시는 이번 지정을 계기로 동래온천 관광의 방향도 바꿀 계획이다. 단순히 목욕을 즐기는 기존 온천관광에서 벗어나 치유와 휴식, 체험, 관광을 함께 즐길 수 있는 도심형 온천관광도시로 육성한다는 구상이다.
이를 위해 ‘온천치유원’을 건립해 전문적인 수중 치유 서비스를 제공하고, ‘온천복합체험시설’도 조성할 계획이다. 시민과 관광객이 일상에서 온천을 보다 쉽게 접하고 다양한 방식으로 즐길 수 있는 온천친화도시를 만든다는 것이다.
동래온천이 다시 관광객을 끌어들이기 위해서는 오랜 역사와 온천수라는 기존 자원에 새로운 관광 콘텐츠를 결합하는 것이 중요해졌다. 과거처럼 목욕 중심의 온천관광에 머무르지 않고 치유와 체험을 결합한 새로운 형태의 관광지로 변화할 수 있을지가 향후 과제가 될 전망이다.
전재수 시장은 동래온천의 온천도시 지정에 대해 온천의 가치를 인정받은 의미 있는 성과라며 동래온천 부흥의 신호탄이 될 것이라고 밝혔다.
1,400년의 역사를 이어온 동래온천이 이번 온천도시 지정을 계기로 과거의 명성을 되찾고 새로운 관광 거점으로 거듭날 수 있을지 주목된다.