건강모아
한입 먹고 다시 찍은 감튀…알고 보니 ‘세균 택배’
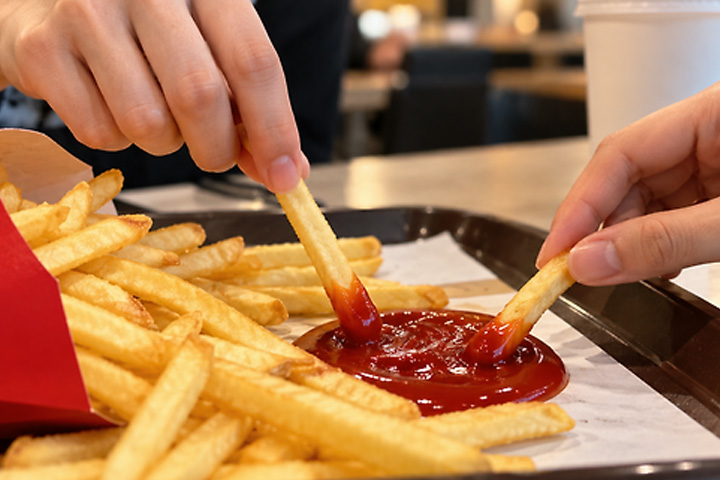 감자튀김을 한입 베어 문 뒤 다시 케첩에 찍어 먹는 행동. 여러 사람이 함께 먹는 자리에서는 흔히 볼 수 있는 장면이다. 하지만 이런 ‘두 번 찍기’가 입속 세균을 공용 소스로 옮기는 통로가 될 수 있다는 연구 결과가 나왔다.
미국 클렘슨대 연구진은 국제학술지 《식품안전저널》을 통해 한입 먹은 음식을 다시 소스에 넣었을 때 세균이 얼마나 이동하는지 분석했다. 연구진은 이를 ‘더블 디핑’이라고 설명했다. 이미 입에 닿은 음식이 다시 소스와 접촉하면서 침 속 미생물이 소스로 옮겨가는 현상이다.
실험 결과는 분명했다. 먹던 음식을 다시 찍자 입안에 있던 세균이 소스에서 검출됐다. 연구진은 실제 식사 자리에서 더블 디핑 한 번이 약 50~100개의 세균을 다른 사람에게 전달할 수 있다고 봤다.
이 수치는 키스와 비교하면 훨씬 적다. 국제학술지 《마이크로바이옴》에 실린 연구에 따르면 10초 동안 진한 키스를 할 경우 평균 약 8000만 개의 세균이 오갈 수 있다. 더블 디핑 한 번에 세균 100개가 이동한다고 가정하면, 단순 계산상 약 80만 번을 다시 찍어야 10초 키스와 비슷한 세균 수가 된다.
물론 이 비교는 재미를 위한 계산에 가깝다. 두 연구는 실험 조건과 세균 종류, 전달 방식이 다르다. 그러나 한 가지는 확실하다. 먹던 음식을 공용 소스에 다시 넣는 행동만으로도 세균 이동은 일어난다.
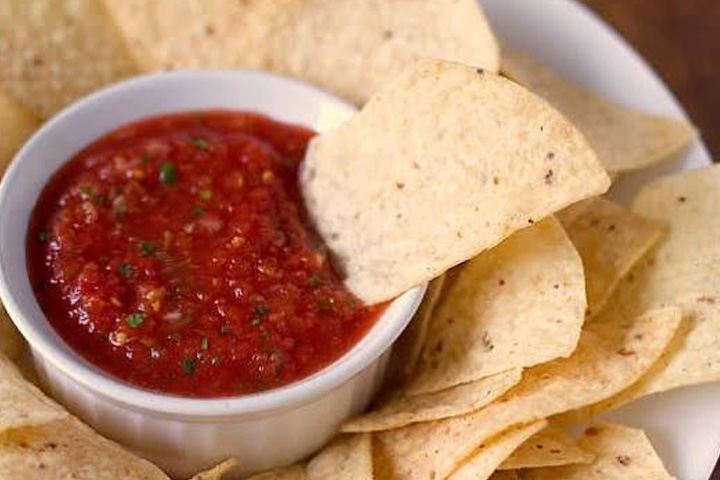
소스의 종류도 영향을 미쳤다. 연구에서는 살사 소스에서 세균이 가장 많이 확인됐다. 더블 디핑 직후 살사에서는 약 1000 CFU/mL의 세균이 검출됐다. 치즈 소스는 약 200 CFU/mL, 초콜릿 소스는 약 150 CFU/mL 수준이었다.
차이는 소스의 묽기와 관련이 있는 것으로 분석됐다. 살사처럼 묽은 소스는 음식에 묻었다가 다시 그릇으로 떨어지는 양이 많다. 그 과정에서 침 속 세균도 함께 섞일 가능성이 커진다. 반대로 치즈나 초콜릿처럼 점도가 높은 소스는 상대적으로 덜 옮겨간 것으로 보인다.
다만 살사에 들어간 세균은 시간이 지나면서 줄어드는 경향을 보였다. 연구진은 살사의 높은 산도가 세균 생존에 영향을 줬을 가능성이 있다고 설명했다. 많이 옮겨갔다고 해서 모두 오래 살아남는 것은 아니라는 뜻이다.
비슷한 사례는 또 있다. 같은 페트병을 돌려 마시는 행동도 입속 세균을 공유하게 만든다. 한 연구에서는 성인들이 페트병에 직접 입을 대고 차를 마신 뒤 병 입구에서 평균 약 1만8000 CFU/mL의 세균이 검출됐다. 남은 음료에서도 세균이 확인됐다.
식기 공유도 마찬가지다. 입에 넣었던 젓가락이나 숟가락에는 세균이 묻고, 이를 다시 음식에 대면 음식으로 옮겨갈 수 있다. 클렘슨대 연구에서는 입에 닿은 식기에 약 10만 CFU 수준의 세균이 이동한 것으로 나타났다.
다만 세균이 검출됐다고 해서 곧바로 위험하다는 의미는 아니다. 사람의 입안에는 원래 수많은 미생물이 살고 있고, 대부분은 건강한 사람에게 큰 문제를 일으키지 않는다. 더 중요한 것은 세균의 숫자보다 어떤 종류의 미생물이 옮겨졌는지다.
감기나 독감 증상이 있거나 입안에 염증이 있는 사람과 음식을 나눠 먹을 때는 더 주의해야 한다. 공용 소스에는 깨끗한 음식만 찍고, 음료나 식기는 따로 쓰는 편이 안전하다. 친한 사이일수록 배려는 작은 습관에서 시작된다.