국제
결혼도 출산도 도운 절친, 알고보니 中스파이
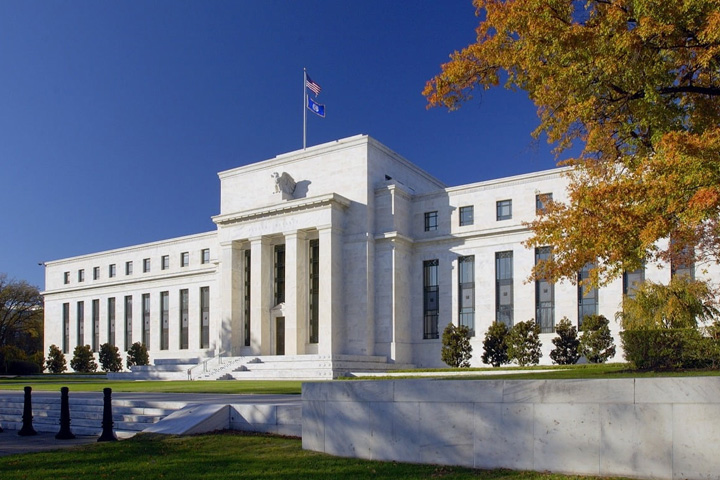
 미국 중앙은행 전직 고위 인사를 상대로 한 중국 정보기관의 포섭 방식이 공개되며 논란이 커지고 있다. 단순히 돈이나 직위를 미끼로 접근한 것이 아니라, 연애와 결혼, 자녀 출산에 이르는 개인사의 가장 민감한 영역까지 파고들어 신뢰를 쌓은 뒤 정책 정보를 노린 정황이 드러났기 때문이다.
CNBC와 뉴욕포스트 등 미국 언론은 지난달 30일 존 해럴드 로저스 전 연방준비제도 선임고문 사건의 세부 내용을 보도했다. 로저스는 Fed에서 27년 동안 근무한 경제학자로, 통화정책과 경제 전망 등 주요 내부 자료에 접근할 수 있는 인물이었다.
그에게 접근한 사람은 ‘허민 리’라는 이름을 사용한 중국인이었다. 두 사람의 첫 만남은 2013년 상하이 푸단대에서 열린 학술회의였다. 리는 이후 로저스의 생일과 성탄절마다 선물을 보내고 연락을 이어가며 천천히 관계를 다졌다. 처음에는 학계와 정책 분야의 인맥처럼 보였지만, 시간이 갈수록 접촉은 사적인 영역으로 깊어졌다.
전환점은 2016년 찾아왔다. 로저스가 온라인 데이팅 서비스를 통해 중국 여성 류위를 만나면서다. 류위는 로저스보다 24세 어렸고 당시 기혼자였다. 이후 그는 남편과 이혼한 뒤 로저스와 결혼했다. 현지 매체들은 류위 역시 중국 정보기관과 연결됐을 가능성이 있다고 전했다.
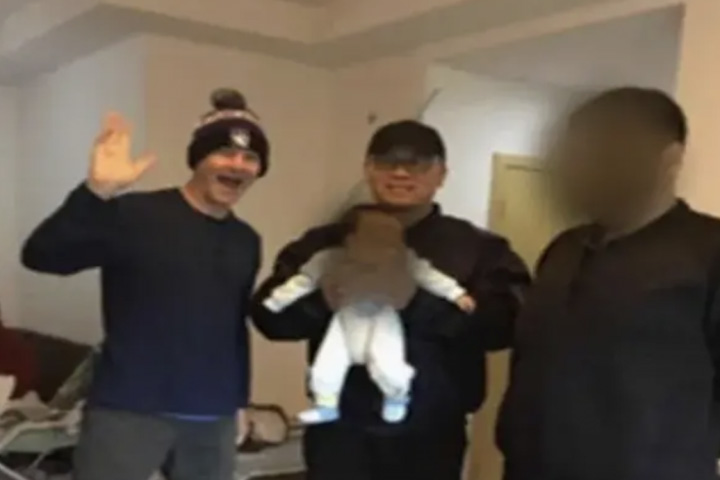
리의 역할은 이때부터 더욱 노골적이었다. 그는 로저스가 중국을 오가며 류위와 만날 수 있도록 대학 강연 일정과 여행 계획을 잡아줬고, 관련 비용도 지원했다. 류위의 이혼 과정, 로저스와의 결혼식, 딸의 출산까지 챙긴 것으로 전해졌다. 로저스는 조사 과정에서 리를 “형제처럼 사랑한다”고 표현하며 “아내와의 관계도, 아이도 그가 없었다면 불가능했을 것”이라고 말한 것으로 알려졌다.
이처럼 강한 신뢰가 형성된 뒤 정보 요구가 시작됐다. 리는 로저스에게 중국 금융시장 개방에 대한 평가, 미·중 무역 갈등을 바라보는 Fed 내부 분위기 등을 물었다. 단순한 의견 교환을 넘어 동료들의 견해를 모아달라거나 관련 문건을 구해달라는 요청도 이어졌다.
검찰 조사에 따르면 로저스는 2018년 Fed 문서에 적힌 ‘내부용’ 표시를 지운 뒤 리에게 전달했다. 2019년에는 Fed의 경제 전망 자료와 연방공개시장위원회 관련 문건을 중국으로 가져간 것으로 파악됐다. 미국 수사당국은 이 같은 행위를 심각하게 봤다. Fed의 정책 판단과 경제 전망은 금융시장에 큰 영향을 미칠 수 있는 민감한 정보이기 때문이다.
로저스는 결국 2025년 1월 FBI에 체포됐다. 그는 조사에서 리가 중국 정보요원이라는 사실을 몰랐다고 주장했다. 또 Fed 내부 정보를 외부에 넘긴 적이 있느냐는 질문에 “전혀 없다”고 답했다. 검찰은 이 답변이 사실과 다르다고 보고 허위 진술 혐의를 적용했다.
재판 결과 로저스는 경제 스파이 행위 공모 혐의에 대해서는 무죄를 받았다. 그러나 수사기관에 거짓으로 진술한 혐의는 인정돼 지난 7월 징역 38개월을 선고받았다. 변호인단은 그가 강한 압박을 받는 상황에서 답변했을 뿐 고의로 속인 것은 아니라고 주장했지만, 법원은 받아들이지 않았다.
재판 과정에서 로저스는 리를 보는 시각이 완전히 바뀌었다. 그는 리를 어떻게 생각하느냐는 질문에 “스파이라고 생각한다”고 답했다. 한때 가족의 탄생을 도운 은인으로 여겼던 인물이 결국 정보기관과 연결된 인물이었다고 인정한 셈이다.
이번 사건은 해외 정보기관의 포섭 방식이 얼마나 장기적이고 정교할 수 있는지를 보여준다. 특히 정책 핵심부에 접근 가능한 인물을 상대로 인간적 호의와 가족 관계까지 활용했다는 점에서, 미국 내에서는 안보와 정보 관리 체계에 대한 경고음이 커지고 있다.