트래블
메가데스부터 송골매까지…부산이 록에 빠진다
부산의 가을이 강렬한 록 음악으로 물든다. 2일부터 4일까지 낙동강을 끼고 있는 서부산 삼락생태공원에서 ‘2026 부산국제록페스티벌’이 열린다. 국내외 유명 아티스트부터 신진 음악인까지 대거 참여해 사흘간 다양한 장르의 록 공연을 선보인다.
부산국제록페스티벌은 국내 최초이자 최장수 국제 록 공연으로 꼽힌다. 올해로 27년째를 맞은 가운데 지난해 국내 음악 축제 가운데 가장 많은 관람객을 기록한 데 이어 올해는 프로그램과 공연 공간을 확대해 새로운 도전에 나선다.
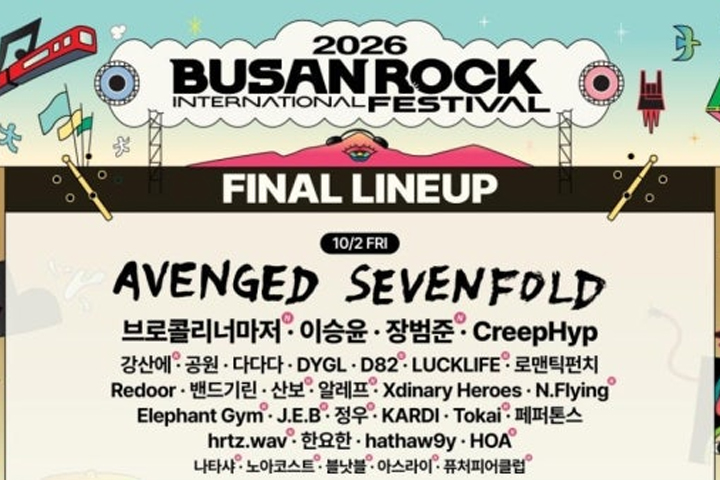
올해 행사에는 스래시 메탈을 대표하는 밴드 메가데스를 비롯해 미국 헤비메탈 밴드 어벤지드 세븐폴드, 영국 록 부흥을 이끈 리버틴즈, 대한민국 록의 전설로 꼽히는 송골매 등이 무대에 오른다. 모두 99개 팀의 헤드라이너와 신진 아티스트가 삼락생태공원을 찾는다.
공연장은 관람객의 음악 취향에 따라 무대를 선택할 수 있도록 구성했다. 대형 무대인 ‘삼락’과 ‘그린’을 비롯해 ‘리버’, ‘히든’, ‘웨이브’ 등 중소형 무대까지 모두 5개 스테이지가 운영된다. 원문에 따르면 국내 록페스티벌 가운데 최다 규모다.
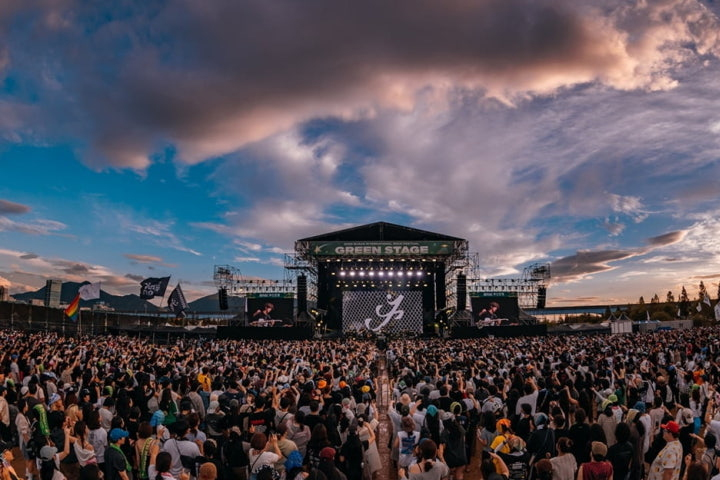
각 무대마다 공연 성격도 달라진다. 삼락과 그린에서는 국내외 헤드라이너와 정상급 출연진의 공연이 펼쳐진다. 리버 무대에서는 대중적인 인지도가 높은 아티스트들을 만날 수 있고, 히든 무대는 신진 아티스트들에게 공연 기회를 제공한다. 웨이브에서는 싱어송라이터들의 무대가 이어진다.
공연을 찾는 해외 관람객을 위한 편의도 강화했다. 부산시와 축제조직위원회는 김해공항 등 주요 관문 지역과 행사장을 오가는 셔틀버스를 운영한다. 올해 처음으로 공연 관람과 숙박을 묶은 외국인 관람객 전용 패키지도 선보인다.
축제 현장을 보다 편리하게 이용할 수 있도록 카카오맵과 연계한 정보 제공 시스템도 마련한다. 해외에서 부산을 찾은 관람객들이 행사장 위치와 관련 정보를 보다 쉽게 확인할 수 있도록 편의성을 높인다는 취지다.
음악 공연 외에도 축제 기간 동안 즐길 수 있는 부대행사가 마련된다. 게임 이벤트와 푸드코트, 라운지 등이 운영되며 캠핑존도 관람객을 기다린다. 공연을 보는 것뿐 아니라 축제 현장에서 머물며 다양한 활동을 즐길 수 있도록 프로그램을 구성했다.
올해 부산국제록페스티벌은 대형 해외 밴드와 국내 록 음악의 대표 주자, 신진 아티스트를 한자리에서 만날 수 있는 무대로 꾸며진다. 특히 5개 스테이지를 활용해 서로 다른 성격의 공연을 동시에 선보이면서 관람객이 자신의 취향에 맞는 무대를 골라 즐길 수 있도록 했다.
27년 동안 이어져 온 부산국제록페스티벌은 올해도 삼락생태공원을 무대로 국내외 음악 팬들을 맞는다. 부산시는 해외 관람객을 위한 교통과 숙박 연계 프로그램까지 마련하면서 부산을 찾은 음악 팬들이 공연과 함께 지역에서 더 편리하게 축제를 즐길 수 있도록 지원할 계획이다.