사회모아
말 잡으러 출동한 신입 경찰, 알고 보니 승마선수
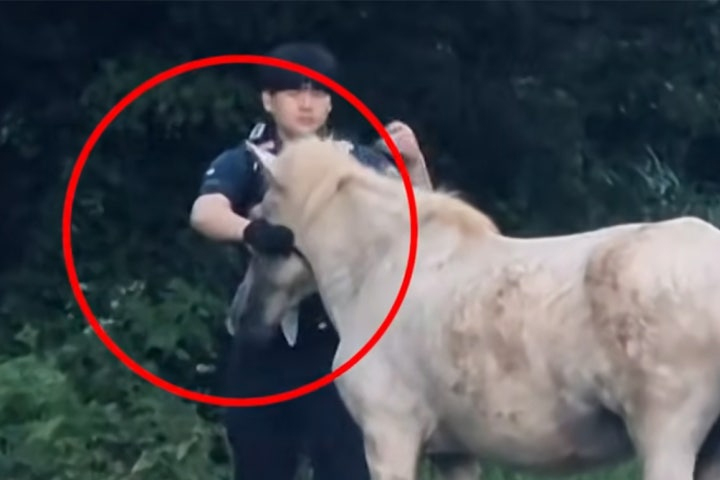
목장에서 탈출해 도로를 배회하던 말이 승마선수 출신 신입 경찰의 침착한 대응 덕분에 무사히 주인에게 돌아갔다.
1일 제주경찰청에 따르면 지난 8월 21일 제주서부경찰서 노형지구대 소속 최규민 순경은 한라산 1100도로 인근에 말 한 마리가 돌아다니고 있다는 신고를 받고 현장으로 출동했다.
제주에서는 중산간 지역 목장에서 말이 탈출해 도로에 나타나는 일이 종종 발생한다. 말이 차량과 부딪힐 경우 말뿐만 아니라 운전자와 동승자까지 다칠 수 있어 신속한 조치가 필요한 상황이다.
현장에 도착한 최 순경은 말에게 곧바로 다가가 붙잡으려 하지 않았다. 갑작스럽게 접근하면 말이 놀라 도로 쪽으로 달아날 수 있다고 판단해 먼저 천천히 다가가 풀을 먹이며 경계심을 낮췄다.
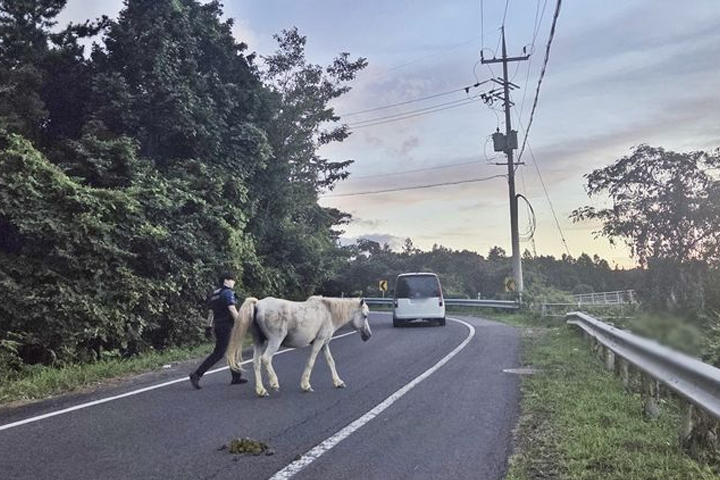
말이 어느 정도 안정을 찾자 최 순경은 자신이 착용하고 있던 근무복 허리띠를 풀었다. 별도의 마구가 없는 상황에서 허리띠를 임시 목줄로 활용해 말의 움직임을 통제하기로 한 것이다.
최 순경은 허리띠 두 개를 연결해 임시 고삐를 만든 뒤 말을 도로 밖 안전한 장소로 이동시켰다. 이후 말의 주인인 마주에게 안전하게 인계했다.
최 순경이 이처럼 능숙하게 말을 다룰 수 있었던 데에는 경찰관으로서는 이례적인 경력이 있었다. 그는 경찰에 입직하기 전 10년 동안 승마선수로 활동했다.
오랜 기간 말을 다룬 경험이 있었던 만큼 말의 행동과 반응을 살피면서 현장에 대응할 수 있었다. 특히 말이 불안해하거나 위협을 느끼지 않도록 서두르지 않고 접근한 것이 안전한 구조로 이어졌다.
최 순경은 “10년 정도 승마선수로 활동해 말의 행동 특성과 눈빛을 잘 알고 있었다”며 당시 상황을 설명했다.
그는 “별다른 마구가 없어 당장 통제하기가 난감했지만 근무복 허리띠 두 개를 풀어 임시 고삐를 만들어 연결하니 말이 순순히 따라왔다”며 “안전한 곳으로 이동시킬 수 있었다”고 말했다.
이어 자신의 승마 경험이 경찰관으로서 도민의 안전을 지키는 데 도움이 된 것에 보람을 느낀다고 밝혔다.
최 순경은 “선수 시절 쌓은 개인적인 경험이 도민의 안전을 지키고 2차 사고를 예방하는 데 도움이 돼 다행이고 보람을 느낀다”며 “어떤 위험 상황에서든 도민들의 안전을 위해 가장 먼저 발로 뛰는 경찰관이 되겠다”고 말했다.
제주경찰청은 이날 공식 유튜브 채널을 통해 당시 최 순경이 탈출한 말을 안전하게 통제하는 모습을 담은 영상을 공개했다. 영상 제목은 ‘도로에 말 한 마리가 있어요’다.
영상에는 도로 주변을 배회하던 말을 안전하게 진정시킨 뒤 임시 고삐를 만들어 이동시키는 과정이 담겼다.
이번 사례는 경찰 업무와 직접적인 관련이 없었던 개인의 경험이 현장에서 시민과 동물의 안전을 지키는 데 활용된 경우다. 도로 위에 나타난 말이 자칫 교통사고로 이어질 수 있었지만, 최 순경이 자신의 경험을 활용해 침착하게 대응하면서 추가 사고 없이 상황이 마무리됐다.