정치모아
“60% 써야 환불” 스벅 약관 바꾼다
스타벅스코리아가 선불충전금 환불 기준을 완화한다. 지금까지는 충전한 금액 가운데 최종 잔액의 60% 이상을 사용해야 남은 금액을 환불받을 수 있었지만, 앞으로는 60% 미만을 사용한 고객도 충전 후 1년이 지나면 잔액의 일부를 돌려받을 수 있게 된다.
1일 국회 정무위원회 소속 김형연 조국혁신당 의원실이 스타벅스에서 제출받은 자료에 따르면 스타벅스는 선불충전금 환불 약관을 이같이 개정할 계획이다. 60% 이상 사용한 고객은 기존과 같은 방식으로 잔액을 환불받을 수 있고, 60% 미만 사용자는 최종 충전일부터 1년이 지난 뒤 환불을 신청할 수 있도록 하는 내용이다.
환불액은 잔액 규모에 따라 달라진다. 잔액이 5만원을 초과하면 최대 95%를, 5만원 이하라면 90%를 돌려준다. 개정 약관은 10월 30일부터 시행하는 방안이 추진되고 있으며, 스타벅스는 연내 약관 개정을 마무리할 계획이다.
이번 조치는 지난 5월 이른바 ‘탱크데이’ 마케팅 논란 이후 선불카드 환불 조건을 둘러싼 논란이 이어진 데 따른 후속 조치다. 당시 스타벅스가 5·18 민주화운동 기념일에 진행한 프로모션을 두고 비판이 제기됐고, 일부 고객은 회원 탈퇴와 함께 선불카드에 남아 있는 충전금 환불을 요구했다.
문제는 당시 약관이었다. 최종 충전 잔액의 60% 이상을 사용해야 잔액을 환불받을 수 있도록 규정돼 있어, 사용 실적이 충분하지 않은 고객의 환불을 사실상 어렵게 한다는 지적이 나왔다. 스타벅스는 이번 개정을 통해 이 조건을 완화하기로 했다.
다만 충전 직후 곧바로 잔액을 돌려받을 수 있는 것은 아니다. 60% 미만 사용 고객에게 1년이라는 기간을 두고, 잔액의 100%가 아닌 90~95%만 환불하도록 한 것이 특징이다. 이는 선불카드를 충전한 뒤 실제로 사용하지 않고 현금처럼 바꾸는 이른바 ‘카드깡’ 등을 막기 위한 장치로 풀이된다.
스타벅스는 탱크데이 논란 이후 한시적인 환불 조치도 시행했다. 지난 6월 1일부터 14일까지 2주 동안은 사용 실적과 관계없이 선불카드 잔액을 환불했다. 김형연 의원실이 스타벅스로부터 제출받은 자료에 따르면 이 기간 환불된 금액은 총 760억원에 달했다.
환불 조치가 진행된 이후 스타벅스의 실적에도 변화가 나타났다. 스타벅스코리아 운영사인 SCK컴퍼니의 올해 2분기 매출은 7473억원으로 지난해 같은 기간 7958억원보다 6.1% 감소했다. 지난해 2분기 403억원이었던 영업이익은 올해 2분기 184억원의 영업손실로 전환했다. 1년 사이 영업손익이 587억원 감소한 셈이다.
다만 스타벅스 측은 2분기 실적 부진의 직접적인 원인으로 탱크데이 논란이나 소비자 반발만을 제시한 것은 아니다. 회사는 여름철 대표 행사인 ‘써머 프리퀀시’를 진행하지 않은 점 등을 실적에 영향을 준 요인으로 설명했다. 실제 2분기 말 스타벅스 매장 수는 2185개로 전년보다 49개 늘었다.
스타벅스는 논란 이후 고객 신뢰 회복을 위한 조치도 이어가고 있다. 지난 6월에는 전 매장을 대상으로 영업을 조기 종료하고 임직원 역사 교육을 진행했으며, 이후 고객을 대상으로 한 혜택과 신제품 출시 등을 통해 이탈한 고객을 되돌리는 데 힘을 쏟고 있다.
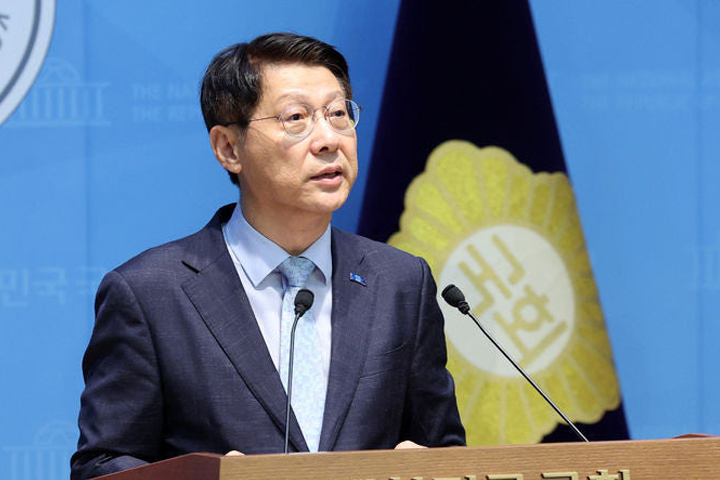
김형연 의원은 스타벅스가 환불 기준을 완화하기로 한 데 대해 의미 있는 조치라고 평가하면서도, 2주 동안 760억원이 환불된 점을 언급했다. 그는 이 같은 환불 규모가 당시 논란에 대한 소비자들의 반응을 보여주는 수치라고 주장했다.
이번 약관 개정으로 스타벅스 선불충전금 환불 문턱은 기존보다 낮아지게 된다. 다만 60% 미만 사용자는 충전 후 1년을 기다려야 하고 잔액 전액을 돌려받는 것도 아니어서, 모든 고객이 즉시 전액 환불을 받을 수 있는 방식으로 바뀌는 것은 아니다.