문화
마음이 돌아가는 자리…박지은, 옻칠로 그린 ‘텅에’
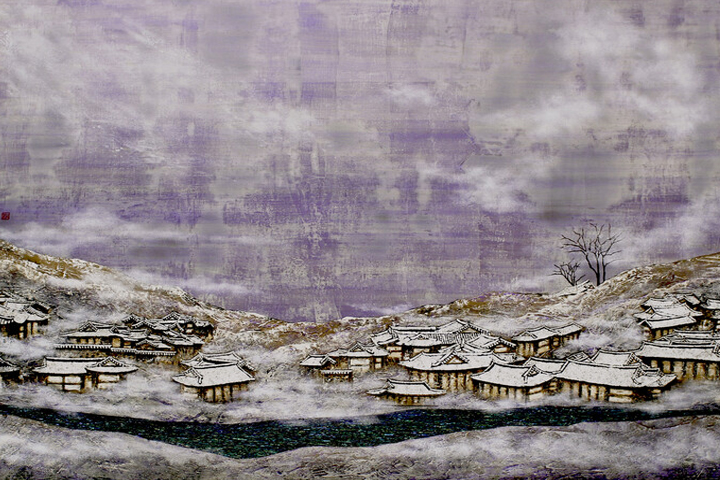 어린 새가 몸을 기대는 둥지는 작고 연약하지만, 생명을 품는 가장 단단한 공간이기도 하다. 옻칠 화가 박지은은 제주 방언으로 둥지를 뜻하는 ‘텅에’에서 현대인의 보금자리를 떠올린다. 돌아가고 싶은 곳, 잠시 머물고 싶은 곳, 혹은 마음속에만 남아 있는 상상의 장소가 그의 화면 위에 풍경으로 펼쳐진다.
갤러리진선은 오는 10월 7일부터 24일까지 서울 종로구 삼청로 갤러리진선에서 박지은 개인전 ‘텅에(Nest)’를 연다. 이번 전시는 박 작가가 오랜 시간 탐구해온 옻칠 작업을 바탕으로, 안식처와 기억, 보호의 감각을 시각화한 풍경 작품 25점을 소개한다.
전시 제목 ‘텅에’는 어린 새의 보금자리인 둥지를 의미하는 제주 방언이다. 작가는 이 단어를 자연 속 둥지에 머물게 하지 않고, 도시를 살아가는 현대인의 심리적 피난처로 확장한다. 빠르게 변하는 일상 속에서 어디에 기대고, 무엇을 집이라 느끼는지에 대한 질문이 작품 전반에 흐른다.
박지은의 풍경은 특정 장소를 사실적으로 옮긴 장면이라기보다 마음속에 남은 장소의 이미지에 가깝다. 작품 속 공간은 한때 머물렀던 곳일 수도 있고, 언젠가 도착하고 싶은 곳일 수도 있다. 현실과 기억, 상상이 겹쳐진 풍경은 관람자에게 저마다의 ‘텅에’를 떠올리게 한다.
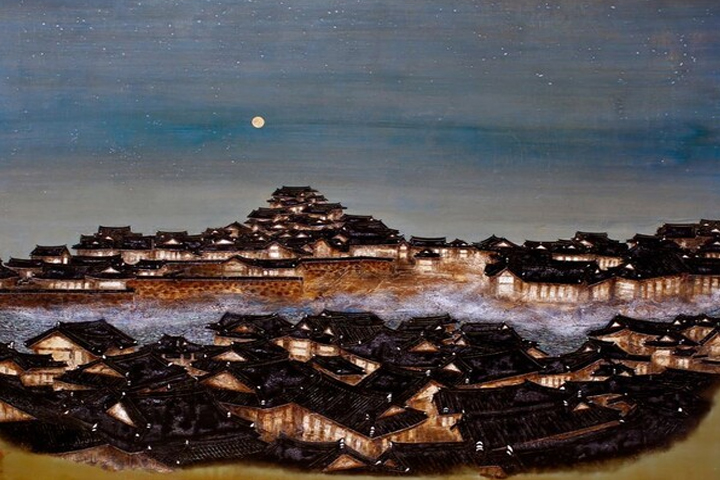
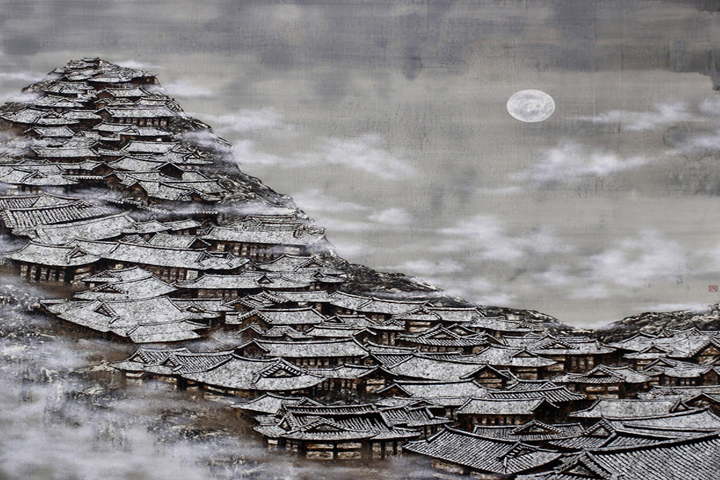
화면에 반복적으로 등장하는 지붕과 기와는 작가의 작업을 이해하는 중요한 단서다. 지붕은 외부의 바람과 비를 막아주는 구조물이자, 그 아래 머무는 이들의 기억과 감정이 쌓이는 자리다. 박 작가는 기와의 형태를 통해 보호받는 감각, 안으로 들어가 쉬고 싶은 마음을 은유한다.
재료 역시 전시의 의미를 강화한다. 박지은은 옻칠 기법과 함께 계란 껍질 등 자연 소재를 작품에 활용한다. 난각은 생명을 감싸고 보호하는 껍질이라는 점에서 둥지의 이미지와 맞닿아 있다. 깨지기 쉬우면서도 생명을 지키는 난각의 물성은, 불안정하지만 소중한 인간의 안식처를 떠올리게 한다.
옻칠은 작품에 깊고 단단한 시간성을 부여한다. 여러 번 칠하고 말리는 과정을 거쳐 완성되는 옻칠의 표면은 빠르게 소비되는 이미지와는 다른 밀도를 지닌다. 그 위에 더해진 난각과 풍경의 형상은 오래된 기억처럼 화면에 가라앉고, 동시에 은은한 빛을 품는다.
박지은은 동덕여대 동양화과를 졸업한 뒤 지필묵을 중심으로 작업을 시작했다. 이후 2008년부터 옻칠 기법을 본격적으로 작품에 접목하며 자신만의 조형언어를 넓혀왔다. 현재 전북 완주와 서울을 오가며 작업하고 있으며, 이번 전시는 작가의 25번째 개인전이다.
박지은의 작품은 국립현대미술관 미술은행 등에 소장돼 있다. 이번 전시 ‘텅에’는 한 사람의 기억 속 풍경을 넘어, 각자가 품고 있는 보금자리의 감각을 조용히 돌아보게 하는 자리다. 지붕과 껍질, 옻칠의 깊은 표면을 따라가다 보면 관람자는 자신만의 안전한 자리, 마음이 잠시 쉬어갈 수 있는 둥지를 마주하게 된다.