정치모아
귀순 거부하던 북한군…한국행 이끈 1년8개월 설득
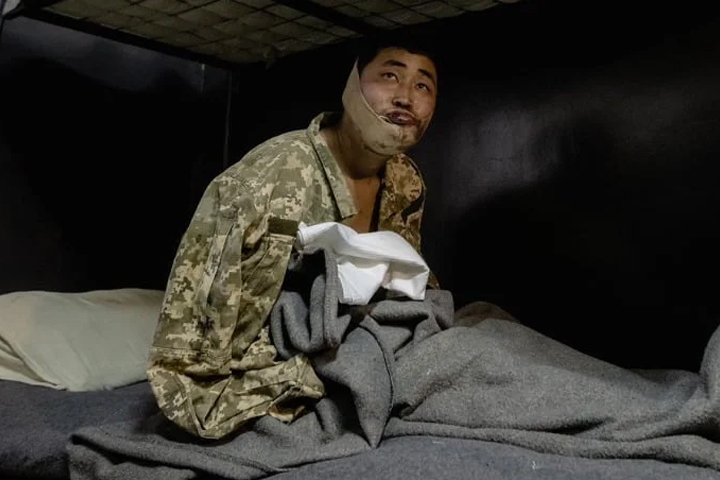
우크라이나군에 생포된 북한군 포로 2명이 한국으로 송환되기까지 정부가 장기간 물밑 협상을 벌였던 것으로 전해졌다. 특히 포로 가운데 한 명은 처음에는 한국행을 원하지 않았던 것으로 알려져 정부 관계자들이 현지를 찾아가 설득하는 과정이 이어졌다는 설명이다.
28일 관련 보도를 종합하면 윤석열정부 당시부터 우리 당국자들은 우크라이나를 여러 차례 찾아 북한군 포로들의 의사를 확인했다. 최소 2~3차례 현지에 당국자가 파견된 것으로 전해졌다.
두 포로의 입장은 처음부터 같지 않았다. 한 명은 적극적으로 한국으로 가겠다는 의사를 밝혔지만, 다른 한 명은 귀순을 거부하고 포로 교환 등의 방식으로 북한으로 돌아가기를 원했던 것으로 알려졌다. 정부는 이후 장기간 설득을 이어가며 그의 마음을 돌린 것으로 전해졌다.
두 사람이 공개적으로 한국행 의사를 밝힌 것은 2025년 12월이었다. 당시 탈북민단체 겨레얼통일연대를 통해 공개된 친필 편지에서 이들은 한국에 있는 사람들을 가족처럼 생각한다며 한국으로 가겠다는 뜻을 나타냈다.
한국과 우크라이나 간 협의가 길어지면서 포로들은 북한으로 다시 보내질 가능성을 걱정하기도 했던 것으로 알려졌다. 실제 송환까지 약 1년8개월이 걸린 배경에는 포로들의 의사를 확인하는 과정뿐 아니라 우크라이나 정부와의 협의도 있었던 것으로 전해졌다.
우크라이나 측이 포로들의 한국 송환에 협조적인 태도를 보이기 시작한 것은 이재명정부 출범 이후인 것으로 알려졌다. 우리 외교·안보 당국은 포로들의 귀순 의사를 확인하고 설득하는 동시에 우크라이나 측의 협조를 얻기 위한 협상을 이어갔다.
특히 우크라이나가 북한군 포로 문제를 자국에 대한 군사 지원과 연결하려 했다는 설명도 나왔다. 그러나 한국 정부는 우크라이나에 살상무기를 지원하지 않는다는 기존 입장을 유지한 것으로 전해졌다.
정부는 러시아의 우크라이나 침공에 대해서는 국제법 위반이라는 입장을 밝혔지만 직접적인 살상무기 지원은 하지 않았다. 이런 상황에서 양국은 포로 송환 문제를 놓고 장기간 협의를 진행했고, 결국 포로들은 별도의 조건 없이 한국으로 송환된 것으로 전해졌다.
우크라이나 입장에서도 포로를 러시아와의 교환에 활용할 수 있었던 만큼 한국 송환을 결정하는 과정이 쉽지 않았을 것이라는 분석이 나온다. 한 정부 소식통은 북한군 포로뿐 아니라 국군 포로의 송환도 비공개로 진행하는 것이 관례라며 이번 송환 역시 상당히 어려운 협상 과정을 거쳤다고 설명했다.
다만 포로 송환 사실이 공개된 이후 한국과 우크라이나 사이에서는 ‘비공개 합의’를 둘러싼 논란이 불거졌다.
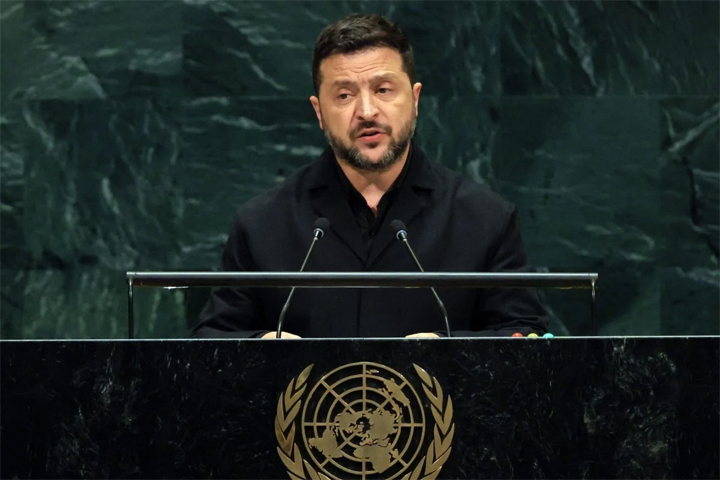
볼로디미르 젤렌스키 우크라이나 대통령은 지난 23일 미국 뉴욕에서 열린 유엔총회에서 북한군 포로 2명을 한국으로 보냈다고 공개했다. 이후 우리 정부는 사전에 양국 간 비공개 합의가 있었다고 밝혔지만, 우크라이나 측이 이를 부인하면서 갈등이 커졌다.
우리 정부는 28일 우크라이나 측에 강하게 항의했다. 박윤주 외교부 1차관은 안드리 베쉬킨 주한우크라이나대사대리를 외교부로 불러 포로 송환 사실을 사전에 충분히 설명하거나 협의하지 않고 일방적으로 공개한 데 대해 유감을 표명했다. 우크라이나 측이 비공개 합의가 없었다고 밝힌 것에 대해서도 공식적인 해명과 사과를 요구했다.
한편 한국으로 온 북한군 포로 2명은 현재 관계 당국의 조사를 받고 있는 것으로 알려졌다. 국회 정보위원회도 오는 30일 국가정보원으로부터 북한군 포로들의 국내 송환 과정 등에 대한 현안 보고를 받을 예정이다.
당국은 포로들의 신원과 북한군의 러시아 파병 및 운용 방식 등을 파악하는 작업을 진행할 것으로 전해졌다. 특히 북한의 정예 특수전 부대인 폭풍군단과 관련한 정보 역시 조사 대상이 될 가능성이 거론되고 있다.