
정치모아
10분 회담이 30분으로…트럼프, 연설까지 미뤘다

이재명 대통령과 도널드 트럼프 미국 대통령의 한미 정상회담이 당초 예정된 10분을 넘어 약 30분간 진행된 것으로 전해졌다. 트럼프 대통령은 정상회담이 길어지자 자신이 주최한 리셉션 연설까지 약 30분 늦춘 것으로 알려졌다.
청와대 관계자에 따르면 두 정상은 지난 22일(현지시간) 미국 뉴욕에서 열린 트럼프 대통령 주최 리셉션을 계기로 별도 정상회담을 가졌다. 양국은 리셉션 도중인 오후 7시20분부터 회담을 진행하기로 했고, 당초 예정된 회담 시간은 10분이었다.
당시 트럼프 대통령은 오후 7시30분부터 리셉션 참석 정상들을 대상으로 연설할 예정이었다. 하지만 회담이 시작된 뒤 두 정상의 대화가 계속되면서 회담은 예정된 시간을 넘겼다.
특히 미국 측 의전 담당자가 리셉션 일정에 맞춰 회담을 마쳐야 한다는 취지로 신호를 보냈지만, 트럼프 대통령은 이 대통령과 계속 이야기를 나누겠다는 뜻을 밝히며 대화를 이어간 것으로 전해졌다. 이에 따라 회담은 약 30분 동안 진행됐고 트럼프 대통령의 연설도 오후 8시로 미뤄졌다.
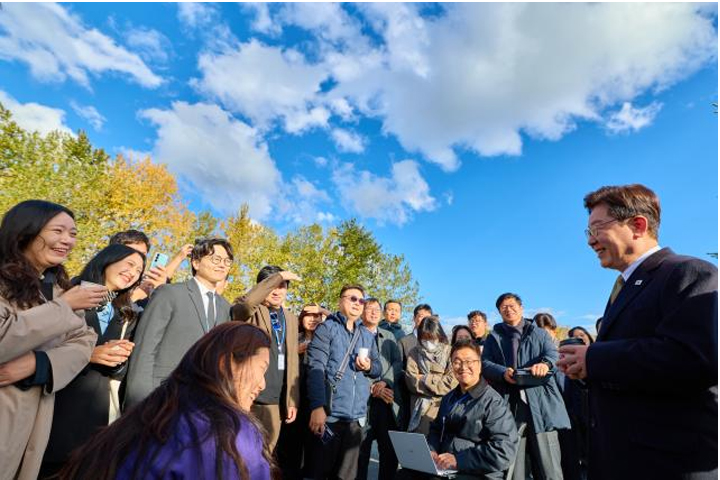
두 정상은 이번 회담에서 한미 간 투자 사업의 진전을 환영하고 핵잠수함 연료 문제와 농축·재처리, 조선업 협력, 전시작전권 전환 등 양국 간 주요 현안을 논의했다. 또 트럼프 대통령은 북한과 대화하겠다는 의지를 재확인했고, 양 정상은 한반도 평화를 위해 긴밀하게 소통하기로 했다.
회담 과정에서는 골프 이야기도 오갔다. 청와대 관계자에 따르면 트럼프 대통령은 이 대통령과 골프를 치는 일정과 관련해 수지 와일스 백악관 비서실장에게 일정을 잡아보라는 취지의 지시를 했다. 이에 따라 오는 12월 미국 마이애미에서 열리는 주요 20개국(G20) 정상회의를 계기로 두 정상의 골프 회동이 성사될지 관심이 이어지고 있다.
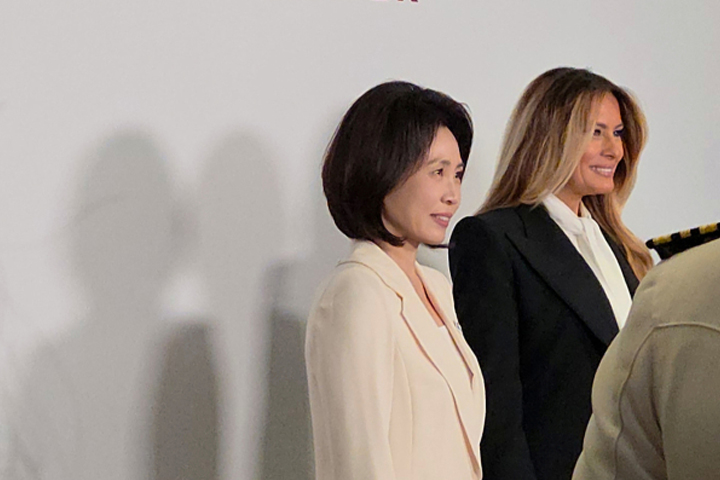
한편 김혜경 여사와 멜라니아 트럼프 여사의 만남에서도 한국 측을 배려한 장면이 있었던 것으로 전해졌다.
김 여사는 지난 22일 뉴욕 세인트레지스 호텔에서 멜라니아 여사가 주최한 '함께 조성해나가는 미래(Fostering the Future Together) 연합' 오찬에 참석했다. 이 연합은 교육과 혁신, 기술을 통해 아이들이 디지털 시대에 건강하게 성장할 수 있도록 지원하기 위해 멜라니아 여사가 출범시킨 정상 배우자 간 연합체다.
청와대 관계자에 따르면 멜라니아 여사는 행사 시작 전 먼저 현장에 도착했지만 김 여사가 아직 도착하지 않은 것을 확인한 뒤 단체사진 촬영을 기다렸다. 이후 김 여사가 예정된 시간에 도착하자 멜라니아 여사는 한국이 연합에 참여한 첫 파트너이자 중요하고 소중한 파트너라는 취지로 설명하며 김 여사와 함께 사진을 촬영한 것으로 전해졌다.
이번 뉴욕 정상외교를 계기로 한미 정상 간 회담 시간이 예정보다 길어지고 후속 만남 가능성까지 거론되면서, 정상회담 당시 오간 대화와 향후 양국 정상 간 추가 접촉에도 관심이 쏠리고 있다.









