건강모아
명절 때 찐 2kg, 기름 아닌 물?
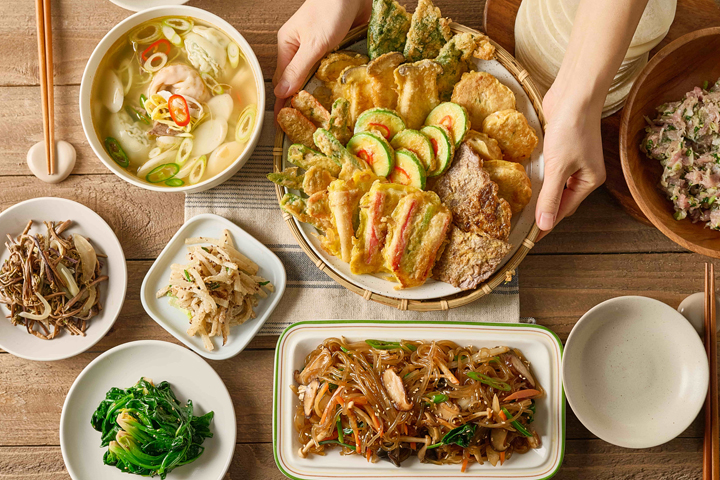 추석 연휴가 지나고 올라선 체중계 위 숫자 앞에서 좌절할 필요는 없다. 며칠 사이 갑자기 늘어난 2~3㎏은 살(체지방)이 순식간에 붙었다기보다는 체내에 쌓인 수분과 글리코겐, 그리고 아직 소화되지 않은 음식물 무게일 확률이 높기 때문이다.
명절 기간에는 전, 갈비찜, 잡채, 송편 등 고칼로리·고나트륨 음식을 평소보다 자주 섭취하게 된다. 여기에 친지들과 모여 앉아 TV를 보느라 활동량은 급격히 줄어들고, 늦은 밤까지 음식을 집어 먹는 등 평소와 다른 생활 Pattern이 이어지면서 체중계 숫자가 쉽게 튀어 오르곤 한다.
그러나 이는 어디까지나 단기적인 신체 반응일 뿐이다. 탄수화물과 나트륨을 과다 섭취하면 우리 몸은 글리코겐을 저장하면서 이에 비례해 상당량의 수분을 끌어안는 특성이 있다. 즉, 명절 직후 늘어난 체중의 대부분은 진짜 '지방'이 아닌 '물 무게'인 셈이다. 따라서 연휴가 끝났다고 해서 곧바로 굶거나 식사량을 극단적으로 줄이기보다는, 평소 먹던 식단과 생활 패턴으로 돌아가 며칠간 몸의 자연스러운 변화를 관망하는 것이 훨씬 바람직하다.
오히려 연휴 전후로 '먹은 만큼 빼야 한다'는 죄책감에 며칠씩 음식을 끊는 식의 극단적인 통제는 건강을 해치는 지름길이다. 이러한 행위는 폭식과 식사 제한이라는 악순환을 유발하고, 체중의 급등락을 반복시켜 몸의 대사 균형을 크게 무너뜨린다. 세계보건기구(WHO) 역시 비만을 단순히 개인의 의지나 단기적인 식이조절로 해결할 문제가 아닌, 지속적이고 장기적인 관리가 필요한 만성 질환으로 규정하고 있다.
따라서 명절 이후의 건강한 체중 관리를 위해서는 무조건적인 금식보다는 지혜로운 식습관의 복원이 우선이다. 식사를 할 때는 다양한 음식을 한꺼번에 집어 먹기보다 개인 접시에 적당량 덜어 천천히 씹어 먹는 습관을 들여야 한다. 채소와 단백질 위주의 반찬을 먼저 섭취해 공복감을 줄이고, 기름진 전이나 튀김, 디저트류는 섭취량을 의식적으로 조절하는 것이 좋다. 특히 식사가 끝난 뒤 대화를 나누며 무심코 집어 먹는 과일이나 과자, 음료 등 주전부리 역시 상당한 칼로리를 적립하므로 경계해야 한다. 식후에는 가족들과 가볍게 동네를 산책하거나 가까운 거리를 걸어서 이동하는 등 평소 활동량을 되찾으려는 노력이 필요하다.
아울러 전문적인 체중 감량 과정에서는 숫자 자체에만 집착하는 태도를 버려야 한다. 식사량을 갑자기 줄이면 지방뿐만 아니라 몸을 지탱하는 근육량까지 함께 빠질 수 있기 때문이다. 근육이 감소하면 기초대사량이 떨어져 장기적으로는 살이 더 잘찌는 체질로 변하게 된다. 이를 막기 위해서는 충분한 단백질을 섭취하면서 적절한 근력 운동을 병행해 신체 기능을 유지하는 것이 필수적이다.
최근 비만 치료제나 수술적 방법 등 다양한 의학적 치료법들이 활용되고 있지만, 이 역시 단기적인 다이어트 수단이 아닌 장기적인 대사 건강 관리의 틀 안에서 접근해야 요요 현상을 막을 수 있다. 명절이 끝난 지금, 필요한 것은 벼락치기 다이어트가 아닌 '원래의 건강한 일상'으로 자연스럽게 연착륙하는 지혜다.