국제
캐나다 유학 시장에 불어닥친 ‘도산 파도’
 국제 유학생들의 '드림랜드'로 불리던 캐나다의 교육 생태계가 안팎으로 거세게 흔들리고 있다.
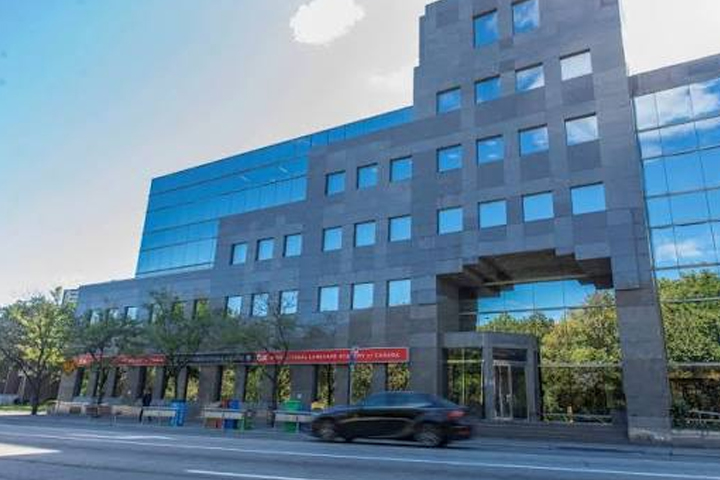
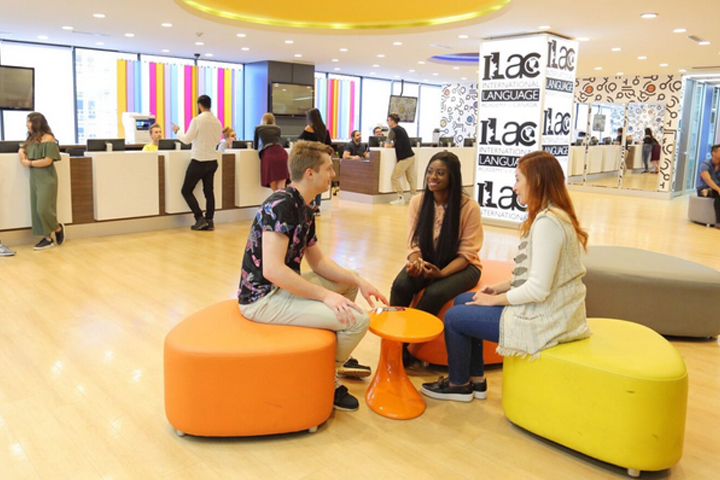
한때 북미 최대 규모를 자랑하던 사설 교육기관이 아무런 사전 고지 없이 급작스럽게 간판을 내리면서, 현지 유학생들과 입학 예정자들이 극심한 혼란 속으로 내몰렸다. 약 30년간 토론토와 밴쿠버 등 주요 대도시에서 거대 캠퍼스를 운영해 온 ILAC(International Language Academy of Canada)이 최근 법원에 파산보호를 신청하고 모든 운영을 즉각 중단했다. 수많은 유학생이 한순간에 갈 곳을 잃었지만, 학교 측은 폐업 당일까지도 정상적으로 수강료를 받아 챙긴 것으로 드러나 충격을 주고 있다.
이번 사태로 인한 피해는 특정 국가를 가리지 않고 광범위하게 확산하는 모양새다. 수개월 치 학비와 기숙사비를 미리 완납하고 캐나다 땅을 밟은 한국인 유학생들은 당장 거주지와 학업 이수 경로가 막혀 현지 유학원 등을 통해 긴급 구제 방안을 모색하고 있다. 해외에서 수천만 원에 달하는 학비를 송금하고 항공권과 현지 주거지 계약까지 마친 입학 예정자들 역시 황당함을 감추지 못하고 있다.
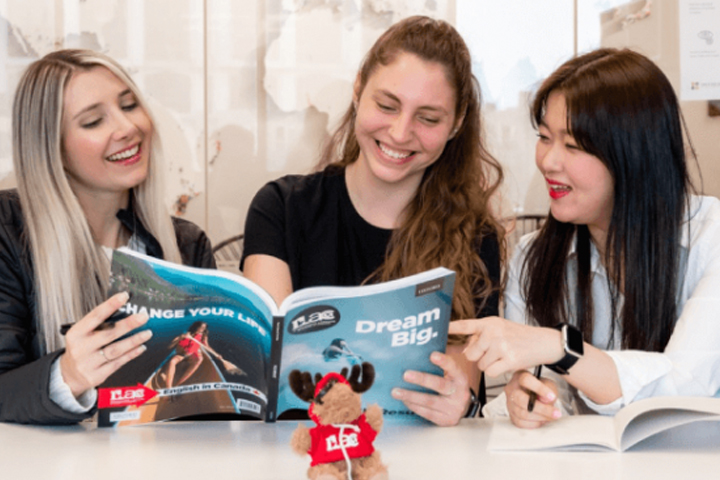
이들은 폐업 소조차 공식 안내 메일이 아닌 사회관계망서비스(SNS)나 언론 보도를 통해 접해야 했으며, 이미 지출한 거액의 위약금과 수업료를 돌려받을 기약조차 없는 실정이다.
특히 어학 과정이 아닌 고등학교 및 직업 전문 칼리지 프로그램에 재학 중이던 학생들이 거대한 '구제 사각지대'에 방치됐다. 현지 어학원 협회 차원에서 회원 기관들과 협력해 어학생들을 타 기관으로 이관 배치하는 비상조치를 취하고 있으나, 직업 및 학위 연계 과정 학생들은 이러한 민간 보호망의 적용 대상에서 제외되어 있기 때문이다. 더욱이 학비 외에 유학생들이 부담한 항공료, 숙박비, 현지 보험료 등은 어떠한 보상 절차에서도 제외되어 있어 재정적 타격은 더욱 불어날 전망이다.
이 같은 대형 교육기관의 연쇄 도산 배경에는 캐나다 정부의 급격한 이민·유학생 정책 변화가 자리 잡고 있다.
캐나다 정부는 도심 주택난과 물가 상승의 원인 중 하나로 급증한 임시 거주자를 지목하고, 신규 유학생 비자 발급에 강력한 상한선을 두기 시작했다. 그 결과 불과 수년 전 수십만 명에 달하던 신규 유학생 유입이 급격하게 줄어들었고, 이는 사설 어학원들의 극심한 재정난으로 직결됐다.
실제로 ILAC의 파산 불과 며칠 전에도 또 다른 대형 글로벌 어학원인 EC English가 캐나다 내 전 캠퍼스의 문을 닫는 등 연쇄 파산의 파고가 몰아치고 있다.
정부의 급격한 정책 전환과 민간 교육기관의 부실 경영이 맞물리면서, 그 피해와 위험 부담은 오롯이 교육 수요자인 유학생들에게 떠넘겨지고 있다.
유학 시장 전반에 대한 신뢰가 근본적으로 흔들리는 가운데, 보다 실효성 있는 피해 구제와 시장 안정화 대책이 시급하다는 지적이 나온다.