사회모아
좌석 밑·화장실에 버린 마약…세관 추적에 줄줄이 검거
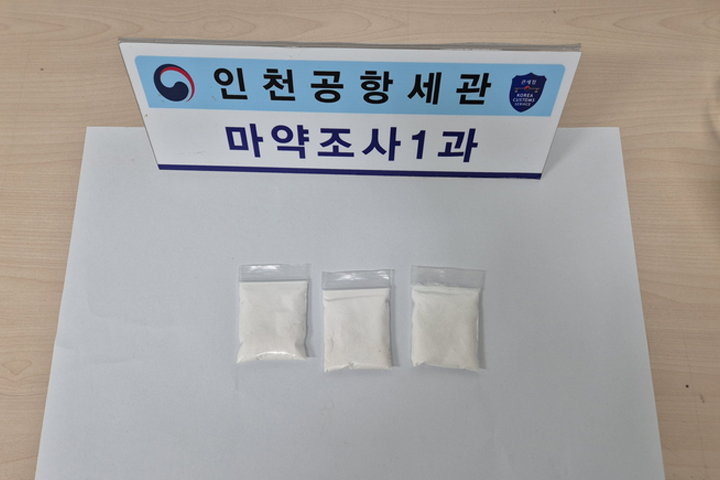
비행기 좌석 밑에 버려진 케타민 한 봉지와 공항 화장실에서 발견된 대마가 마약 밀수·유통 사건의 단서가 됐다. 인천공항세관이 현장에 남겨진 마약류를 추적해 관련자들의 신원을 확인하고 추가 범행까지 밝혀냈다.
인천공항세관은 항공기 객실과 입국장 화장실에서 발견된 마약류를 단서로 수사를 벌여 밀수입과 국내 유통 등에 가담한 피의자들을 특정하고 검찰에 송치했다고 22일 밝혔다.
수사는 지난해 5월 캄보디아에서 인천공항으로 들어온 항공기 좌석 밑에서 하얀색 분말이 발견되면서 시작됐다. 감정 결과 해당 물질은 마약류인 케타민으로 확인됐다.
세관은 항공편 좌석 주변을 조사하는 한편 공항 폐쇄회로(CC)TV를 분석해 30대 남성 A씨를 특정했다. 이후 휴대전화 포렌식 등을 통해 30대 여성 B씨가 범행에 가담한 정황도 확인했다.
세관은 B씨가 캄보디아로 출국한 뒤 지난달 인천공항 제2여객터미널을 통해 다시 입국한다는 사실을 확인하고 입국 과정에서 휴대품 검사를 진행했다.
검사 결과 B씨는 상의 속옷 속에 케타민을 숨겨 국내로 들여온 것으로 드러났다. 세관은 B씨를 현장에서 긴급체포했다.
당시 B씨와 함께 입국한 30대 초반 남성 2명도 마약류 투약 여부를 확인하는 과정에서 양성 반응이 나왔다. 이들의 신병은 마약류 투약 혐의로 관할 경찰서에 넘겨졌다.
수사는 이후 국내 유통 정황으로까지 확대됐다. 세관은 이들이 케타민뿐만 아니라 코카인과 대마 등을 국내로 밀수한 뒤 유통한 정황을 추가로 확인했다.
특히 이른바 ‘던지기’ 방식으로 마약을 전달하는 과정에서 사용된 은닉 장소도 찾아냈다. 세관은 해당 장소를 수색해 아파트 놀이터와 화단 등에 숨겨져 있던 대마초를 압수했다.
항공기 좌석 밑에서 발견된 작은 케타민 한 봉지가 단순한 마약 발견 사건에 그치지 않고 밀수입과 국내 유통까지 이어진 사건의 실마리가 된 것이다.
인천공항에서 발견된 마약을 추적해 추가 범행을 밝혀낸 사례도 있었다. 지난해 12월 인천공항 입국장 장애인 화장실에서 담배 형태의 대마초 3갑이 발견된 사건이다.
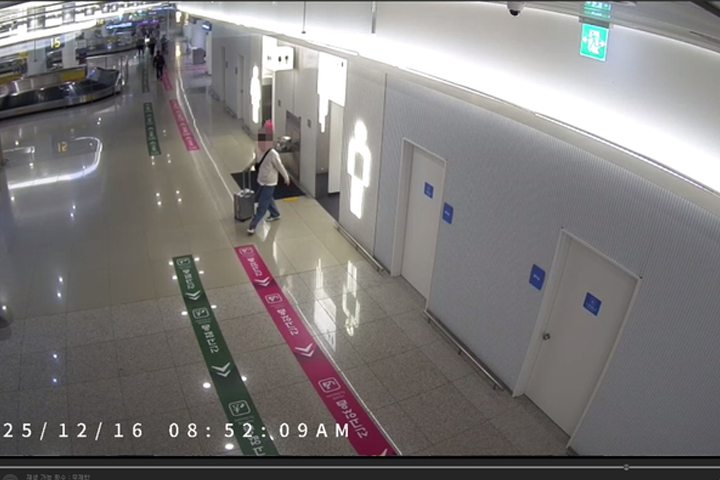
세관은 화장실에 마약을 버린 사람을 찾기 위해 약 두 달 동안 화장실 이용자들의 동선을 추적했다. 이 과정에서 화장실 주변에서 다른 이용자들과 구별되는 특이한 행동을 보인 30대 남성 C씨를 용의자로 특정했다.
이후 세관은 압수수색영장을 발부받아 C씨가 거주하는 세종시 소재 아파트 지하 주차장을 수색했다. C씨 소유 차량에서는 화장실에서 발견된 것과 같은 형태의 대마초가 나왔고, 세관은 이를 압수했다.
휴대전화 포렌식에서도 추가 범행이 확인됐다. C씨와 함께 대마초와 환각 성분인 사일로시빈이 들어 있는 초콜릿 등을 밀수한 30대 남성 2명이 추가로 입건됐다.
공항에서 발견된 마약류가 수사 과정에서 또 다른 밀수와 유통 범행을 밝혀내는 단서가 된 셈이다. 세관은 현장에 남겨진 물질과 CCTV 영상, 휴대전화 자료 등을 종합적으로 분석하면서 피의자들의 이동 경로와 범행 정황을 확인했다.
인천공항세관은 이번 사건에 대해 현장에 남겨진 작은 단서도 놓치지 않고 추적한 수사가 마약사범 검거와 추가 범행 확인으로 이어졌다고 설명했다.
세관 관계자는 “현장에 남겨진 작은 단서 하나도 놓치지 않고 끝까지 추적한 수사관들의 끈질긴 수사가 마약사범 검거와 추가 범행 확인으로 이어진 사례”라며 “마약류가 국내에 반입·유통되는 것을 원천 차단하기 위해 국경 단계부터 빈틈없는 단속을 지속해 나가겠다”고 밝혔다.