건강모아
'마운자로'로 12kg 뺀 곽범의 진짜 비결?
 최근 비만치료제 처방과 고강도 유산소 운동을 병행해 단기간에 10kg 이상을 감량한 연예인들의 사례가 화제를 모으면서, 체중 감량을 둘러싼 대중의 관심이 그 어느 때보다 뜨겁다. 특히 약물 투여로 식욕을 억제한 상태에서 매일 수km를 달리는 방식이 '단기 감량의 성공 방정식'처럼 소비되고 있지만, 전문가들은 미용 목적의 과도한 약물 의존과 갑작스러운 고강도 운동이 자칫 인체 균형을 무너뜨릴 수 있다고 경고한다.
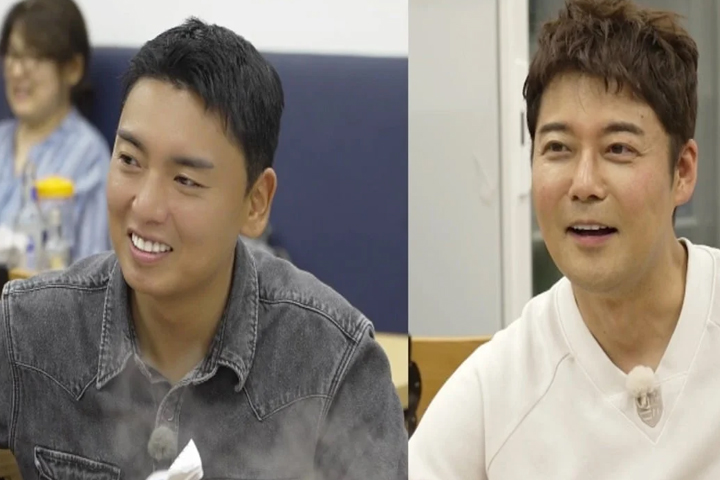
개그맨 곽범은 최근 MBN·채널S 예능 프로그램 '전현무계획4'에 한층 날렵해진 모습으로 출연해 12kg 감량 소식을 전했다. 체중 감소로 얼굴선이 확연히 달라진 그를 향해 방송인 전현무가 "살이 빠지니 정우성 씨를 닮았다"며 감탄을 연발할 정도로 외형적 변화는 파격적이었다. 곽범은 앞서 차세대 비만치료제로 불리는 '마운자로'를 투여받는 동시에 아침마다 8km를 달리고 하프마라톤을 완주하는 등 강도 높은 유산소 운동을 병행했다고 밝힌 바 있다.
의학계에서는 이 같은 '약물과 러닝의 결합'이 유발하는 생체 변화를 면밀히 살필 필요가 있다고 지적한다. 마운자로의 주성분인 터제파타이드는 GIP와 GLP-1 수용체에 이중 작용해 위 배출 시간을 지연시키고 식욕을 강하게 억제한다. 적게 먹어도 포만감이 오래 지속되는 원리지만, 극도로 줄어든 영양 섭취 상태에서 매일 8km 이상의 하프마라톤 급 유산소 운동을 지속하면 체지방뿐 아니라 골격근까지 빠른 속도로 손실될 수 있다.
근육을 포함한 제지방량이 급격히 감소하면 인체의 기초대사량이 떨어지고 체력이 저하된다. 이는 감량 이후 약물 투여를 중단하거나 식사량이 조금만 늘어도 체중이 이전보다 더 크게 증가하는 '요요 현상'의 결정적 원인이 된다. 더욱이 근육 손실은 얼굴이 지나치게 수척해 보이거나 피부 탄력을 저하시키는 원인이 되기도 한다.
또한 마운자로는 메스꺼움, 구토, 설사, 변비 등 위장관계 부작용이 흔하게 나타나며, 지속적인 구토나 심한 상복부 통증이 탈수나 췌장염, 담낭 질환으로 이어질 위험성도 존재한다. 특히 갑상선 수질암이나 다발성내분비종양증 2형 등의 개인 및 가족력이 있는 경우에는 투여가 엄격히 금지된다.
전문의들은 단기 감량 성과에 착시되어 약물을 과용하거나 무리하게 장거리 달리기에 도전하는 행위는 위험하다고 조언한다. 과체중 상태에서 준비 없이 달리기를 시작하면 무릎 관절과 발목, 아킬레스건에 집중적인 과부하가 걸려 근골격계 부상을 입기 쉽다.
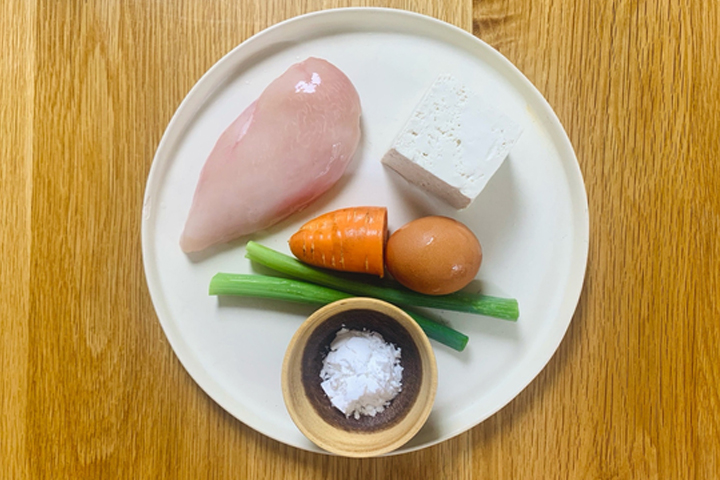
체중 감량기에는 무리한 유산소 운동에만 매달리기보다 매 끼니 살코기, 두부, 달걀 등 단백질을 균형 있게 섭취하고, 주 2~3회 이상 하체와 전신을 자극하는 근력운동을 병행해 근육량을 유지하는 것이 필수적이다. 약물 치료 역시 미용 목적의 자가 판단이 아닌 전문 의료진의 지도하에 투여량과 기간을 조절해야 감량 이후의 건강과 바뀐 체형을 오래 유지할 수 있다.