트래블
국화부터 해바라기까지…인제 가을꽃축제 개막
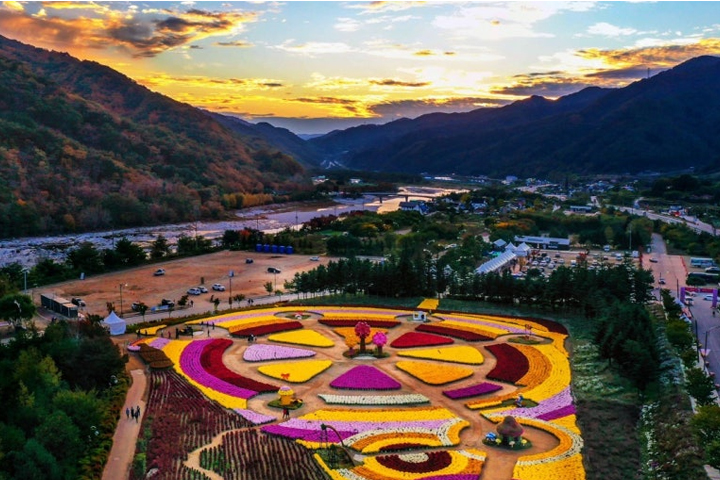
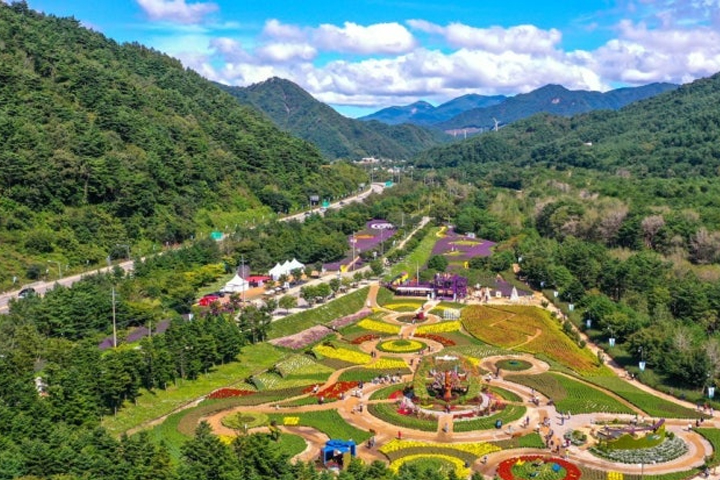
국화와 구절초, 마편초, 해바라기 등 형형색색의 가을꽃이 강원 인제군 용대관광지 일대를 물들인다. 지난해 30만명이 넘는 방문객이 찾은 인제 가을꽃축제가 올해는 꽃밭과 휴식 공간을 확대하고 다양한 체험과 공연을 더해 관광객을 맞는다.
인제군은 오는 24일부터 다음 달 11일까지 18일간 용대관광지 일원에서 ‘인제에서 꽃길만 걷자’를 주제로 가을꽃축제를 개최한다고 밝혔다. 군은 개막을 이틀 앞둔 22일 축제장을 찾아 시설과 프로그램 등을 점검하며 막바지 준비에 힘을 쏟았다.
올해 축제장은 ‘행복하길’, ‘사랑하길’, ‘소통하길’, ‘힐링하길’ 등 4가지 테마로 꾸며졌다. 각 공간의 특징을 살려 꽃을 감상하는 것은 물론 문학과 산책, 체험 등을 함께 즐길 수 있도록 구성했다.
‘행복하길’에서는 박인환 시인 탄생 100주년을 기념해 조성한 박인환 낭만정원을 만날 수 있다. 가을꽃과 문학을 함께 즐길 수 있는 공간으로 꾸며져 기존 꽃축제와는 다른 볼거리를 제공한다.
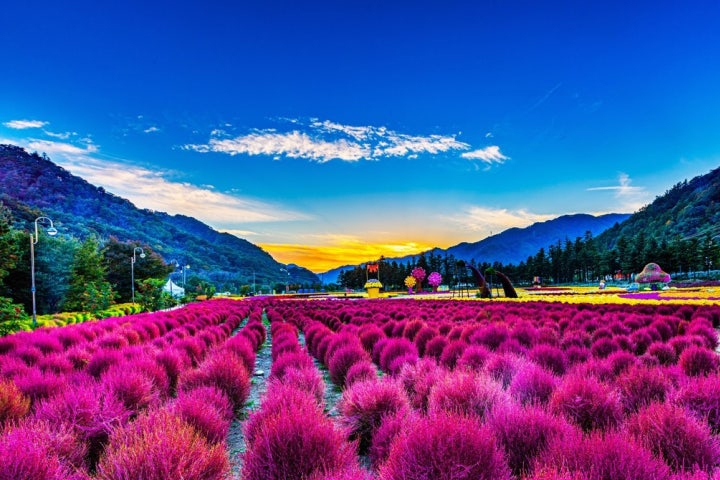
약 3만1천㎡ 규모로 조성된 ‘사랑하길’에서는 다양한 가을꽃이 한꺼번에 펼쳐진다. 마편초와 구절초를 비롯해 맨드라미, 피튜니아, 해바라기 등이 꽃밭을 채운다. 넓은 공간에 여러 종류의 꽃이 조성돼 가을철 꽃을 감상하려는 방문객들에게 볼거리를 제공할 예정이다.
수변 산책로를 중심으로 구성된 ‘소통하길’에서는 폭포와 수상 조형물, 느린 우체통 등을 만날 수 있다. 꽃밭을 둘러보는 데 그치지 않고 물길을 따라 산책하며 축제장을 즐길 수 있도록 했다.
소나무 숲 일대에 조성된 ‘힐링하길’에는 숲 카페와 트리하우스가 마련된다. 트리 클라이밍과 작가정원·공동체 정원, 유아 숲 체험 등도 운영돼 가족 단위 방문객들이 참여할 수 있는 프로그램을 마련했다.
축제 기간에는 다양한 공연과 체험 행사도 이어진다. 거리공연과 특별공연을 비롯해 가위바위보 대회, 스탬프투어, 사회관계망서비스(SNS) 후기 이벤트, 전국사생대회 등이 진행된다. 꽃을 감상하는 것뿐 아니라 방문객이 직접 참여할 수 있는 프로그램도 마련한 것이다.
먹거리와 지역 특산물을 만날 수 있는 공간도 운영된다. 농특산물 판매장과 국화판매장이 들어서며 푸드트럭도 운영된다. 관광객들은 꽃구경과 체험을 즐기면서 지역 농특산물과 다양한 먹거리도 함께 만나볼 수 있다.
축제 기간에는 인제의 주요 관광지를 함께 둘러볼 수 있는 특별 교통편도 마련된다. 화요일과 목요일, 일요일에는 가을꽃축제장과 여초서예관, 백담사를 한 번에 둘러볼 수 있는 시티투어 특별노선이 운행된다. 다만 추석 당일인 25일에는 운행하지 않는다.
축제장은 매일 오전 10시부터 오후 6시까지 운영된다. 별도의 입장료는 없으며 누구나 무료로 관람할 수 있다.
인제군은 지난해 30만명을 넘어선 방문객 규모에 맞춰 올해 축제의 꽃밭과 휴식 공간, 체험·공연 프로그램을 한층 보강했다. 특히 박인환 시인 탄생 100주년을 기념한 낭만정원과 4가지 테마 공간을 통해 꽃과 문학, 숲과 체험을 함께 즐길 수 있도록 축제를 구성했다.
김정수 인제군문화재단 축제팀장은 “지난해보다 더 풍성하게 준비한 가을꽃과 박인환 낭만정원, 다양한 체험 행사를 즐기며 인제에서 아름다운 가을 추억을 만들어가시길 바란다”고 말했다.