정치모아
강훈식 비서실장 사의…청와대 3실장 중 2석 공석
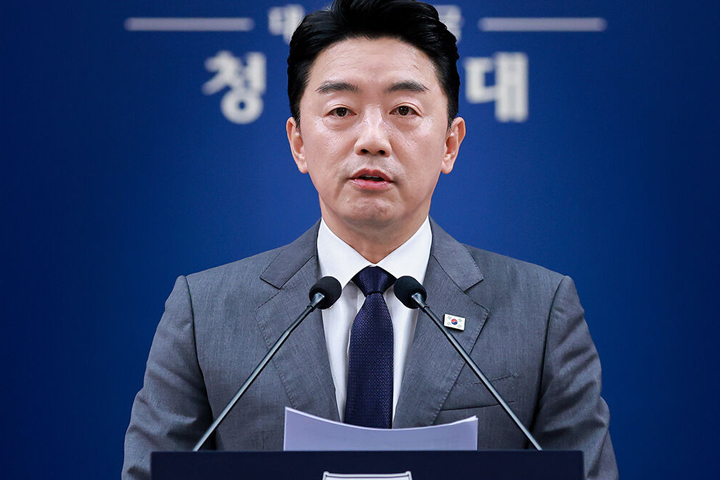
강훈식 대통령비서실장이 21일 이재명 대통령에게 사의를 표명했다. 최근 장관 후보자들이 잇따라 낙마한 가운데 청와대 인사위원장을 맡아온 강 실장이 인사와 관련한 종합적인 책임을 지겠다는 취지다. 다만 이 대통령은 이날 사의 수리 여부에 대해 아직 결정하지 않았다고 밝혔다.
강 실장의 사의 표명은 김승원 전 법무부 장관 후보자가 신약 임상시험 청탁 의혹 등을 둘러싼 논란 끝에 사퇴한 지 이틀 만에 나왔다. 앞서 8·30 개각에서 장관 후보자로 지명된 용혜인 전 성평등가족부 장관 후보자도 낙마하면서 인사 검증을 둘러싼 책임론이 이어졌다.
강 실장은 청와대 인사위원회의 당연직 위원장으로 내각과 청와대 참모진, 정부 위원회 및 공공기관 인사 등을 총괄해왔다. 청와대 관계자는 강 실장의 사의와 관련해 대통령을 보좌하는 비서실장으로서 종합적인 책임을 지는 차원이라고 설명했다.
성기홍 청와대 홍보소통수석도 이날 브리핑을 통해 강 실장이 오전 이 대통령에게 사의를 표명했다고 밝혔다. 강 실장은 지난해 6월 임명돼 약 15개월 동안 대통령비서실장으로 근무했다.
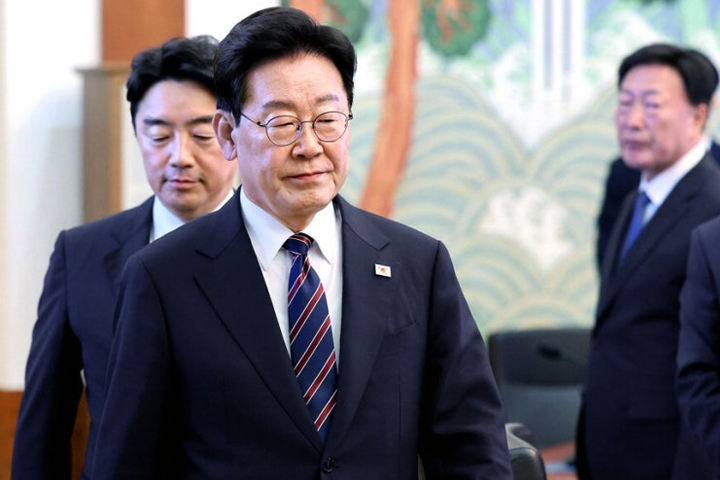
강 실장의 거취와 함께 청와대 핵심 참모진 구성에도 관심이 쏠리고 있다. 김용범 전 정책실장이 이달 초 사직한 상황에서 강 실장의 사표까지 수리될 경우 청와대 3실장인 비서실장·정책실장·국가안보실장 가운데 두 자리가 공석이 된다. 현재 위성락 국가안보실장이 3실장 가운데 유일하게 자리를 지키고 있다.
이 대통령은 이날 강 실장이 사의를 표명한 뒤 열린 수석보좌관회의에서 강 실장의 사의와 관련해 “아직은 제가 어떻게 할지 결정을 못 했다”고 말했다. 강 실장의 사의 수용 여부는 이 대통령의 해외 순방 이후 결정될 가능성이 거론되고 있다.
강 실장이 사의를 표명한 배경에는 최근 이어진 인사 논란이 자리한 것으로 분석된다. 특히 용혜인·김승원 후보자의 잇따른 낙마로 청와대 인사 추천과 검증 과정에 대한 정치권의 비판이 이어졌다. 야권에서는 강 실장뿐 아니라 대통령실 내 다른 인사 관계자들의 책임을 요구하는 목소리도 나왔다.
일각에서는 이 과정에서 이른바 ‘경기·성남 라인’의 인사 개입 의혹도 제기했다. 다만 이는 정치권에서 제기된 주장으로, 해당 의혹이 사실로 확인된 것은 아니다. 국민의힘은 강 실장의 사의만으로 인사 논란이 마무리돼서는 안 된다는 입장을 밝혔다.
이 대통령은 21일부터 27일까지 미국과 멕시코 순방에 나선다. 유엔총회 참석을 위해 미국을 방문한 이 대통령은 22일 뉴욕 유엔총회장에서 기조연설을 할 예정이다. 이번 연설에서는 호르무즈 해협 문제를 비롯한 국제 현안에 대한 한국의 기여 방안과 한반도 평화 공존 구상 등이 다뤄질 예정이다.
청와대는 이번 미국 방문 기간 도널드 트럼프 미국 대통령과의 만남 가능성도 열어두고 있다. 대통령의 해외 순방이 시작된 가운데 강 실장의 사의가 실제 수리될지, 이후 청와대 인사 개편이 어느 범위까지 이어질지가 향후 관심사로 남았다.