사회모아
DMZ 수색 중 폭발…군 간부 3명 부상
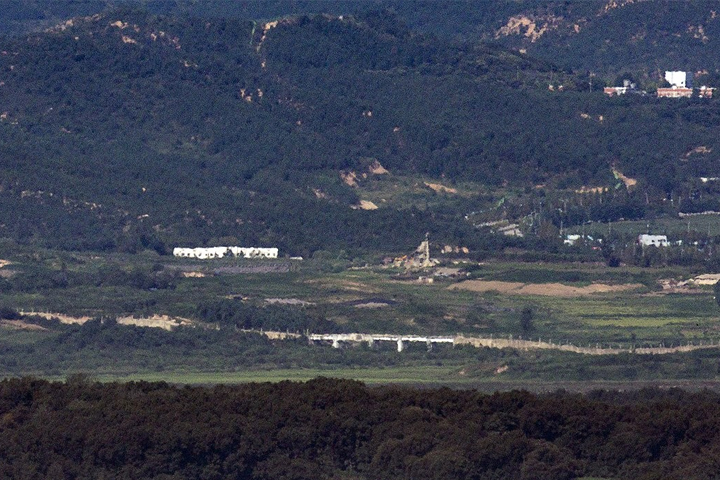
서부전선을 관할하는 육군 25사단 최전방 부대에서 비무장지대(DMZ) 수색 작전 중 폭발사고가 발생해 군 간부 3명이 다쳤다. 군 당국은 정확한 폭발 원인을 조사하고 있으며, 정황상 지뢰가 폭발했을 가능성이 제기되고 있다.
합동참모본부에 따르면 21일 오전 서부전선 DMZ 군사분계선(MDL) 이남 지역에서 수색 작전을 수행하던 우리 군 간부 3명이 원인을 알 수 없는 폭발로 부상을 입었다.
합참 관계자는 “서부전선 비무장지대 군사분계선 이남 지점에서 작전을 수행하던 우리 군 간부 3명이 미상 폭발로 부상을 입었다”고 밝혔다.
부상자 가운데 2명은 응급헬기를 이용해 국군수도병원으로 긴급 후송돼 치료를 받고 있다. 나머지 부상 간부 1명을 비롯해 당시 함께 작전을 수행했던 장병들도 국군수도병원으로 이동해 정밀 검진을 받으며 건강 상태를 확인할 예정이다.
현재까지 폭발물의 정확한 종류와 원인은 확인되지 않았다. 다만 사고가 발생한 장소와 당시 진행하던 작전 등을 고려하면 지뢰가 폭발했을 가능성이 거론되고 있다.
특히 이번 폭발이 북한군이 매설한 지뢰 때문인지, 우리 군이 과거 설치한 지뢰 때문인지는 아직 확인되지 않았다. DMZ 수색로를 개척하는 과정에서 지뢰가 폭발했을 가능성과 함께 북한 지역에서 발생한 폭우로 지뢰가 떠내려와 폭발했을 가능성도 제기되고 있다.
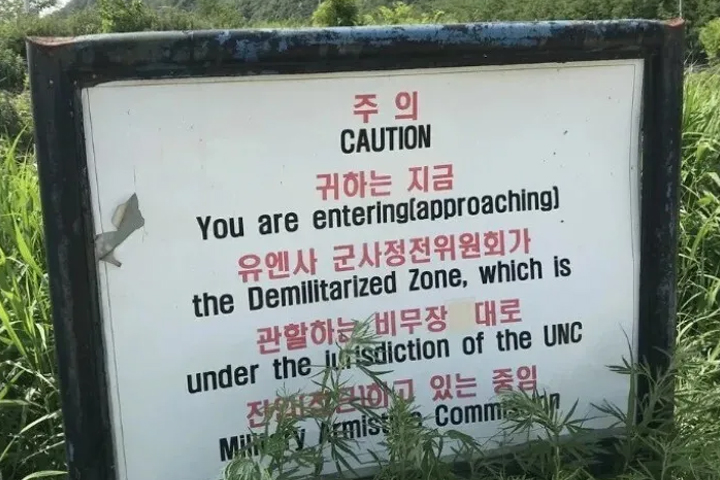
북한은 ‘적대적 두 국가’를 선언한 이후 군사분계선 주변에 전술도로를 설치하고 지뢰를 매설하는 등 국경선 요새화 작업을 이어가고 있다. 이에 따라 북한군이 설치한 지뢰가 남측 지역에서 폭발했을 가능성도 조심스럽게 거론된다.
남북이 군사분계선의 기준을 서로 다르게 판단하고 있는 점도 변수로 꼽힌다. 북한군이 군사분계선을 넘어 남측 지역까지 지뢰를 매설한 것으로 추정되는 정황이 확인되고 있기 때문이다.
앞서 합참은 최근 DMZ 남측 일부 지역에서 지형이 달라진 것을 확인했다. 북한군이 해당 지역에 지뢰를 매설했을 가능성에 대해서는 유엔군사령부와 협의를 진행하고 있다고 밝힌 바 있다.
이번 사고는 DMZ에서 지뢰에 의한 것으로 추정되는 폭발사고가 발생한 지 약 10개월 만이다. 지난해 11월 20일에도 경기 파주 서부전선 DMZ에서 폭발사고가 발생했다. 당시 지뢰 탐지 임무를 수행하던 20대 하사가 다쳤으며, 발목 골절로 추정되는 부상을 입었다.
과거 북한의 지뢰 매설로 발생한 대표적인 사고로는 2015년 8월 4일 발생한 ‘목함지뢰’ 사건이 있다.
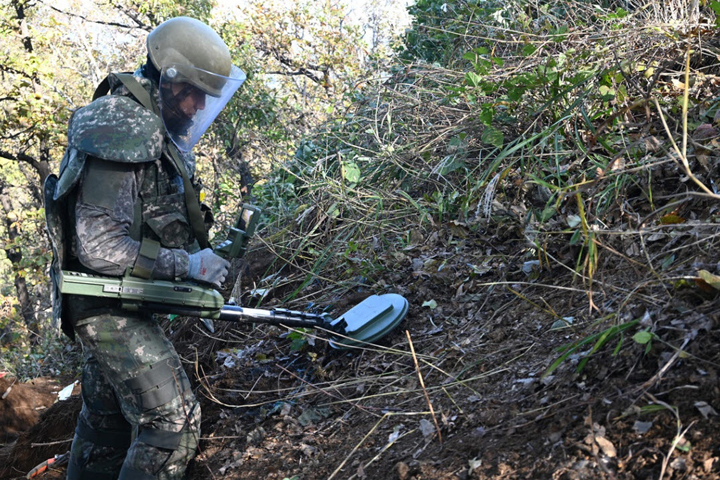
당시 북한군은 군사분계선을 약 440m 넘어 우리 군 GP 인근 추진철책 통문에 목함지뢰를 매설했다. 이후 지뢰가 폭발하면서 당시 하재헌 하사는 양쪽 다리를 잃었고, 김정원 하사는 오른쪽 다리를 잃었다.
군 당국은 이번 사고와 관련해 폭발 원인을 조사할 예정이다. 현재로서는 지뢰 폭발 가능성이 제기되고 있지만, 북한군이 설치한 지뢰인지 여부를 비롯해 정확한 폭발물의 종류는 확인되지 않은 상태다.