사회모아
“2억 들였는데 손가락 욕?” 송도 조형물 논란
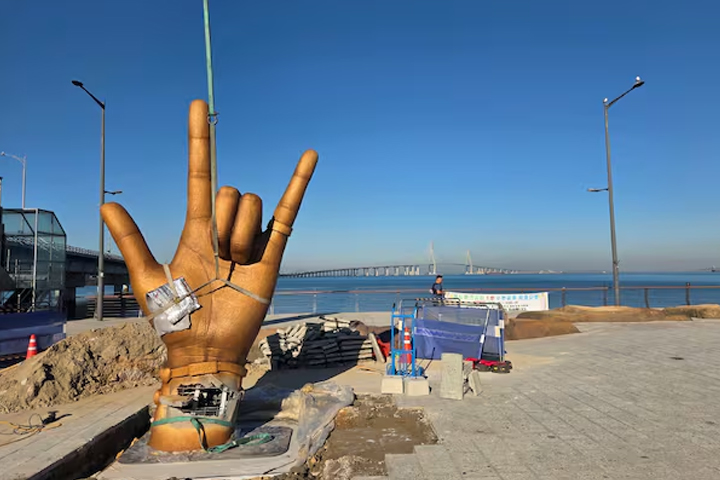 인천 송도국제도시 해안가에 설치된 거대한 손 모양 조형물을 두고 주민들의 민원이 이어지고 있다. 인천경제자유구역청은 연인들의 데이트 장소라는 공원의 특성을 고려해 수어로 ‘사랑’을 표현한 조형물을 설치했지만, 일부 주민들은 조형물의 형태를 두고 부정적인 반응을 보이고 있다.
20일 인천시에 따르면 인천경제청은 송도국제도시 북단 롱비치파크(랜드마크시티 1호 수변공원) 해안가에 손 모양의 조형물을 설치했다.
조형물은 높이 4~5m, 폭 3m 규모로 만들어졌다. 중지와 약지를 접고 나머지 손가락을 편 형태다. 인천경제청은 롱비치파크가 연인들이 많이 찾는 장소라는 점을 고려해 수어로 ‘사랑’을 표현할 수 있는 조형물을 기획했다고 설명했다.
해당 손 모양은 영어 ‘I Love You’의 약자인 ‘ILY’를 수어로 표현한 것이다. 중지와 약지를 접고 다른 손가락을 펴는 방식으로 사랑한다는 의미를 나타낸다.
인천경제청은 설계사와 함께 조형물 아이디어를 구상한 뒤 외부 업체를 통해 제작했다. 소재는 GRC로, 시멘트와 콘크리트를 유리섬유로 보강한 복합재료가 사용됐다. 조형물 제작에는 약 2억 원이 투입됐다.
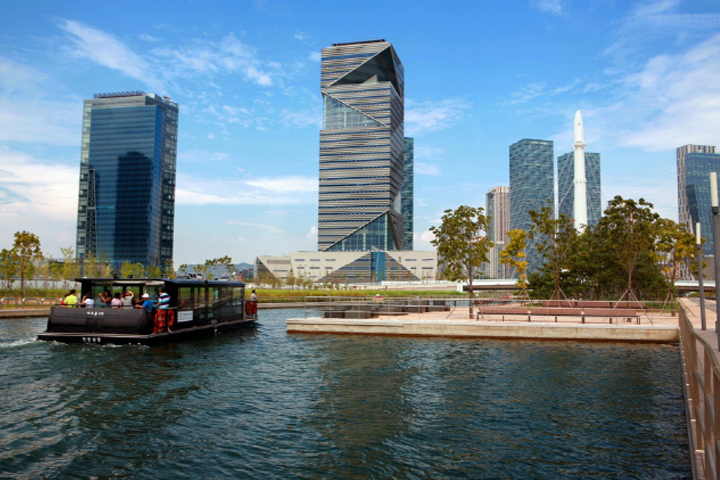
인천경제청은 인천대교를 배경으로 한 조형물이 공원의 새로운 포토존이자 상징물이 될 것으로 기대했다. 하지만 실제 설치 이후 주민들 사이에서는 엇갈린 반응이 나오고 있다.
최근 지역 인터넷 커뮤니티에는 조형물을 두고 ‘흉물 포토존 아니냐’, ‘이상한 조형물은 이제 그만 만들어달라’는 취지의 글이 잇따라 올라왔다. 인천경제청에도 관련 민원이 계속 접수된 것으로 전해졌다.
특히 조형물의 형태가 수어를 모르는 사람들에게 다른 의미로 받아들여진 것이 민원의 한 원인으로 꼽힌다. 손가락을 편 독특한 모양 때문에 일부 주민들이 ‘손가락 욕’을 연상했다는 것이다.
인천경제청 관계자는 조형물의 의미가 충분히 알려지지 않은 상황에서 이 같은 오해가 발생한 것으로 보고 있다. 관계자는 “롱비치파크 조형물의 의미가 알려지지 않아 ‘손가락 욕 같다’는 등의 민원이 들어오는 것 같다”며 “사랑을 간접적으로 표현한 조형물의 의미를 주민들에게 적극적으로 설명할 계획”이라고 밝혔다.
이번 논란은 송도에서 공공 조형물을 둘러싸고 벌어진 또 다른 갈등을 떠올리게 한다. 송도 센트럴파크에서는 2011년 설치된 ‘갯벌 오줌싸개’ 동상을 두고 적절성 논란이 발생한 바 있다.
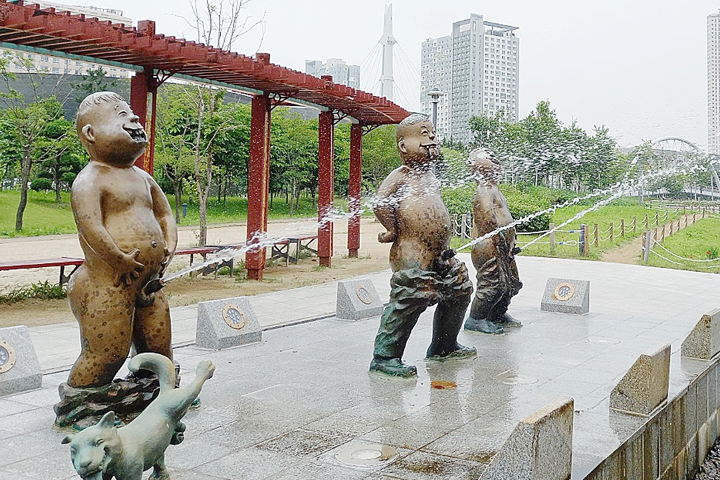
당시 설치된 동상은 바지를 벗은 남자아이 3명이 강가를 향해 소변을 누는 모습을 분수 형태로 표현했다. 그러나 일부 민원인은 바지를 벗고 신체 일부를 드러낸 모습이 불쾌하다며 철거를 요청했다.
송도에서는 과거에도 공공장소에 설치된 조형물의 표현 방식과 의미를 두고 주민들의 의견이 엇갈린 셈이다. 이번 롱비치파크 조형물 역시 제작 의도는 ‘사랑’이었지만, 이를 바라보는 주민들의 해석이 달라지면서 설치 이후 논란이 이어지고 있다.