국제
피지, HIV 급증에 국가 비상사태
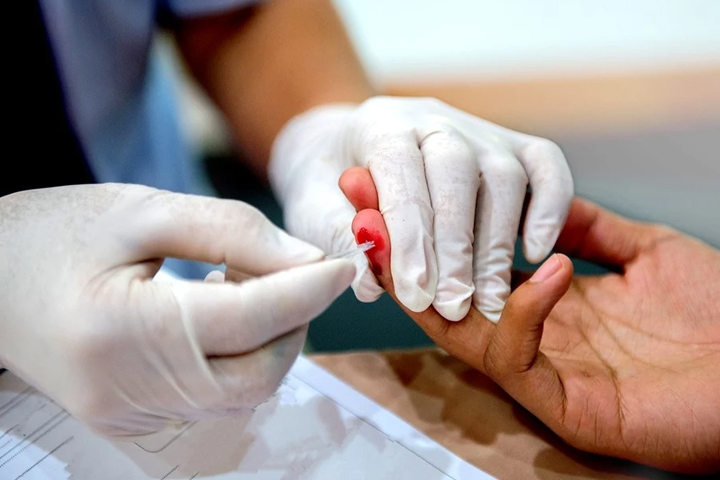 남태평양 섬나라 피지가 HIV 확산세를 막기 위해 국가 비상사태를 선포했다. 최근 몇 년 사이 신규 감염이 급증한 데다 검사와 치료로 이어지는 비율이 낮아, 정부가 보건 체계 전반을 동원한 긴급 대응에 나선 것이다.
피지 보건당국에 따르면 지난해 새로 확인된 HIV 감염자는 2016명으로 전년보다 27% 증가했다. 2019년과 비교하면 16배에 달하는 규모다. 현재 피지에서는 성인 60명 중 1명이 HIV에 감염된 것으로 추정된다. 5년 전 167명 중 1명꼴이었던 것과 비교하면 확산 속도가 매우 가파르다. 유엔에이즈계획은 지난해 기준 피지 내 HIV 감염자를 약 9100명으로 추산했다. 피지 전체 인구는 약 92만명이다.
아토니오 랄라발라부 피지 보건부 장관은 최근 성명을 통해 HIV 국가 비상사태를 공식 선언했다. 그는 이번 선언이 감염 확산의 심각성을 인정하고, 국가 차원의 신속하고 조직적인 대응이 필요하다는 점을 보여주는 조치라고 설명했다. 피지는 지난해 초 이미 HIV 유행을 선언하고 검사 확대에 나섰지만, 확산세가 계속되자 대응 수위를 높였다.
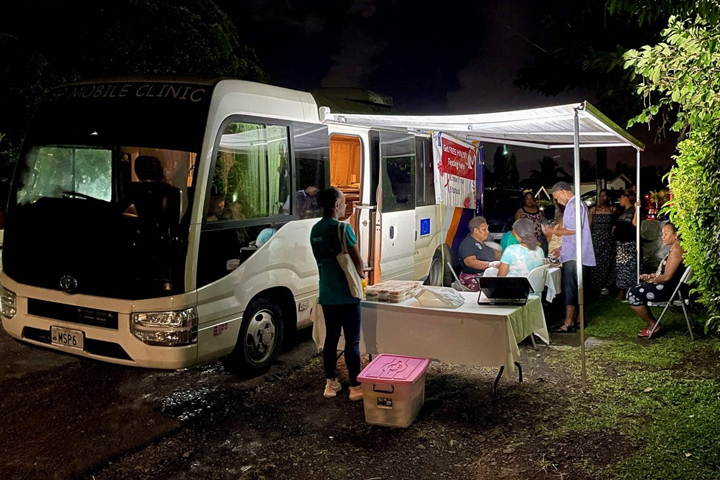
가장 큰 문제는 감염 사실을 모르는 사람이 많고 치료 접근성도 낮다는 점이다. 피지 내 HIV 감염자 가운데 자신의 감염 여부를 알고 있는 비율은 39%에 그쳤다. 항레트로바이러스제 치료를 받는 비율은 22%로 추정된다. 전 세계적으로 HIV 감염인 다수가 치료를 받고 있는 것과 비교하면 상당한 격차다. 치료가 늦어질수록 건강 악화와 추가 전파 위험도 커진다.
임산부와 영아 감염도 우려를 키우고 있다. 피지에서는 임산부 100명 중 2명꼴로 HIV에 감염된 것으로 파악됐다. 지난해 HIV 양성으로 태어난 아기 59명 가운데 18명은 생후 1년을 넘기지 못하고 숨졌다. 최근에는 생후 2개월 된 아기가 HIV와 결핵에 동시에 감염된 사례도 확인됐다.
확산 배경으로는 성적 접촉과 주사기 공동 사용이 꼽힌다. 유엔에이즈계획은 확인된 감염 경로 가운데 절반 이상이 성적 접촉이며, 40% 이상은 약물 투약 과정에서 주사기를 함께 사용한 사례라고 밝혔다. 특히 메스암페타민 등 마약 유입이 늘면서 정맥 주사형 약물 사용이 확산한 점이 감염 증가와 맞물린 것으로 분석된다.
피지는 중남미와 아시아에서 생산된 마약이 호주와 뉴질랜드로 향하는 경유지로 지목돼 왔다. 코로나19 이후 마약 유입이 늘었고, 해외 범죄조직이 현지 협력자에게 현금 대신 마약을 지급하면서 일부 물량이 국내로 퍼진 것으로 알려졌다. 이 과정에서 주사기를 돌려 쓰는 행위가 늘어나 감염 위험을 높였다는 설명이다. 낮은 콘돔 사용률과 HIV 감염자에 대한 사회적 낙인도 검사와 치료를 가로막는 요인으로 거론된다.
HIV 관련 사망자도 증가했다. 지난해 피지의 HIV 관련 사망자는 117명으로, 2021년 25명과 비교해 4배 이상 늘었다. 보건당국은 무료·비공개 HIV 검사 확대, 감염 전 예방 약물요법 도입, 주사 약물 사용자 대상 피해 감소 프로그램, 감염자 무료 치료 등을 추진할 방침이다. 유엔에이즈계획은 피지 정부의 대응 계획을 지지하며, 조기 검사와 지속 치료가 확산 차단의 핵심이라고 강조했다.