건강모아
80개 의약품 약값 ‘슬림해졌다’
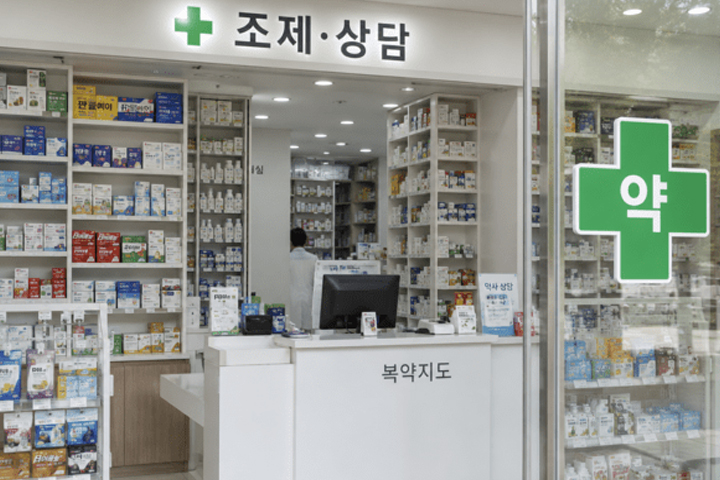 고혈압이나 고지혈증처럼 매일 약을 챙겨 먹는 만성질환자라면 이번 약가 인하 소식에 관심을 가져볼 만하다. 사용량이 크게 늘어난 의약품 80개 품목의 가격이 낮아지면서, 일부 환자의 약제비 부담도 줄어들 전망이다.
국민건강보험공단은 2026년 사용량-약가 연동제 ‘유형 다’ 협상을 마무리하고, 협상 대상 81개 품목 가운데 80개 품목의 약가를 지난 1일부터 인하했다고 18일 밝혔다. 평균 인하율은 4.6%다.
사용량-약가 연동제는 건강보험이 적용되는 의약품의 사용량이 예상보다 크게 늘어날 때 적용된다. 쉽게 말해 특정 약이 많이 쓰여 건강보험 재정 부담이 커지면, 제약사와 협상해 약값을 조정하는 제도다.
이번 인하 대상에는 고혈압·고지혈증 치료제가 많이 포함됐다. 전체 약가 인하 품목의 43.2%가 관련 약제였다. 고령화와 만성질환 증가로 이들 약의 사용량이 늘어난 영향으로 풀이된다.
고혈압과 고지혈증은 장기간 관리가 필요한 대표적인 만성질환이다. 증상이 뚜렷하지 않아도 약을 꾸준히 복용해야 하는 경우가 많고, 복용 기간이 길어질수록 약제비 부담도 쌓인다. 이번 약가 조정이 일부 환자에게는 장기적인 비용 부담을 덜어주는 효과로 이어질 수 있다.
실제 인하 대상에는 보령의 고혈압 복합제 ‘듀카브정’, 유한양행의 이상지질혈증 치료제 ‘로수바미브정’·‘아토바미브정’, HK이노엔의 ‘로바젯정’, JW중외제약의 ‘리바로젯정’ 등이 포함됐다.
이 밖에도 셀트리온의 자가면역질환 치료제 ‘램시마주’·‘램시마펜주’, 종근당의 다발골수종 치료제 ‘레날로마캡슐’, 동아에스티의 성장호르몬제 ‘그로트로핀’ 시리즈 등도 약가가 조정됐다.
다만 약가가 낮아졌다고 해서 모든 환자가 같은 폭의 비용 절감을 체감하는 것은 아니다. 실제 본인부담금은 건강보험 적용 여부, 병원·약국 이용 방식, 처방 일수, 함께 복용하는 약 등에 따라 달라질 수 있다.
이번 조정으로 건강보험 재정은 연간 약 339억 원 절감될 것으로 예상된다. 약가 인하 품목 수는 지난해 117개에서 올해 80개로 줄었지만, 품목당 평균 재정절감액은 4억 2000만 원으로 지난해보다 50% 증가했다.
한편 난임치료제 1개 품목은 약가를 내리지 않는 대신 일회성 환급 계약이 적용됐다. 정부의 저출산 대응 정책에 따라 난임치료제 사용량이 늘어난 점과 안정적인 공급 필요성을 고려한 조치다.
건보공단은 건강보험 재정에 미치는 영향이 큰 약제를 지속적으로 관리해 국민의 약제비 부담을 줄이겠다는 방침이다.
만성질환 치료제를 복용 중이라면, 이번 약가 인하 대상에 본인의 처방약이 포함됐는지 약국이나 의료기관에서 확인해볼 수 있다. 다만 약값이 내려갔다고 임의로 약을 바꾸거나 복용량을 조절해서는 안 된다. 고혈압·고지혈증 치료제는 꾸준한 복용과 정기 진료가 가장 중요하다.