정치모아
한동훈, 국민의힘 전원에 국수·손편지
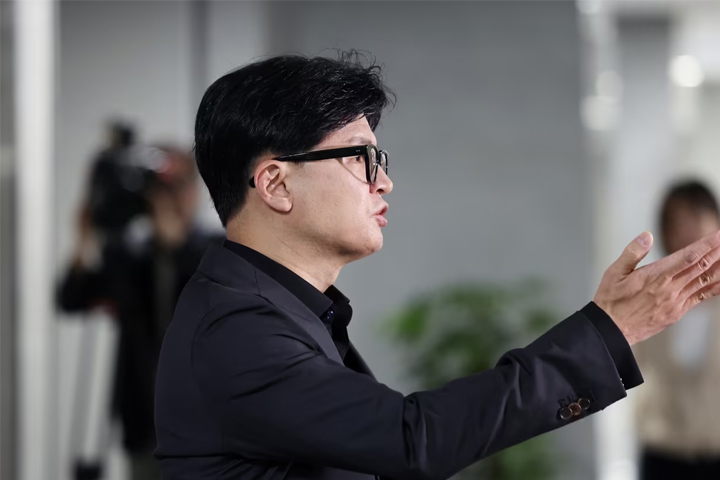
한동훈 무소속 의원이 추석을 앞두고 장동혁 대표를 비롯한 국민의힘 의원 전원에게 구포국수와 자필 편지를 보낸 가운데, 당내에서는 이번 행보가 한 의원과 국민의힘의 관계에 어떤 영향을 미칠지 관심이 이어지고 있다.
국민의힘 유용원 의원은 지난 17일 YTN 라디오 ‘이동형의 뉴스 정면승부’에 출연해 한 의원이 보낸 추석 선물에 대한 당내 반응을 전했다. 유 의원은 한 의원이 장 대표에게도 선물을 보낸 것으로 알고 있다며 당내 반응이 나쁘지는 않은 것으로 안다고 말했다.
다만 유 의원은 구포국수와 손편지 선물만으로 한 의원의 복당이 갑자기 빨라질 가능성은 낮다고 봤다. 그러면서도 직접 정성껏 쓴 친필 편지를 보낸 만큼 일종의 ‘스킨십’이라는 측면에서는 긍정적인 영향을 줄 수 있다고 평가했다.
한 의원은 자신의 지역구인 부산 북구의 대표 음식인 구포국수를 선물로 보냈다. 편지에는 구포국수가 한국전쟁 당시 부산으로 모여든 피란민들에게 한 끼 식사가 됐고 이후 전국으로 퍼져나갔다는 내용과 함께 국민의 삶을 지키고 더 튼튼한 힘이 될 수 있도록 함께 힘을 모으겠다는 뜻을 담았다.
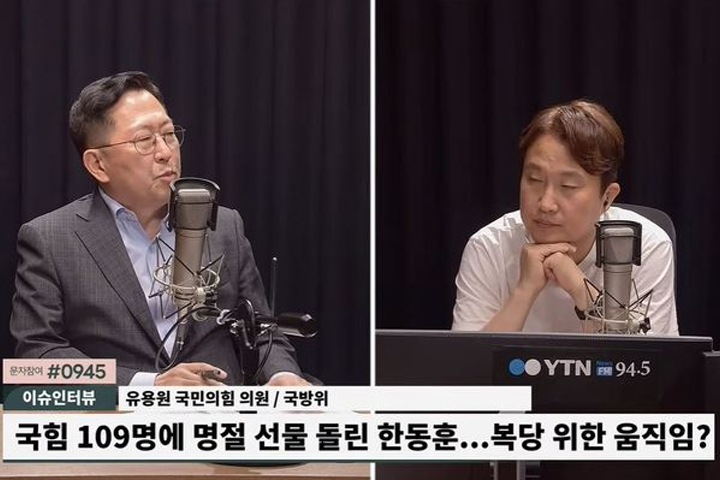
유 의원은 의원마다 편지 내용이 달랐는지는 확인하지 못했다고 밝혔다. 다만 자신 역시 친필 편지를 받았다며 이런 행보가 의원들의 마음에 와닿을 수 있을 것이라고 말했다.
한 의원의 복당 시점에 대해서도 언급했다. 진행자가 차기 총선에서 시너지 효과를 내려면 총선 전에 국민의힘과 다시 합쳐야 하는 것 아니냐고 묻자 유 의원은 “그렇죠. 당연한 얘기”라고 답했다. 다만 현재 국민의힘 내부에서 한 의원의 복당을 두고 공식적인 논의가 이뤄지고 있는 것은 아니라고 설명했다.
한편 유 의원은 호르무즈 해협 파병 문제와 관련해서는 전투병 파병에 반대한다는 입장을 밝혔다. 다만 해상초계기나 군수지원함 등 비전투 지원은 한미동맹과 관세 문제 등을 고려해 검토할 수 있다고 말했다.
유 의원은 정부가 어떤 형태의 파병안을 제시하는지에 따라 방향이 결정될 것이라며 한미동맹뿐 아니라 이란과의 관계, 해상교통로 보호, 장병 안전 등을 종합적으로 고려해야 한다고 강조했다. 그러면서 이달 말이나 다음 달 초가 상당한 고비가 될 수 있다고 전망했다.
강신철 국방부 장관 후보자에 대해서는 재산과 정책 판단을 둘러싼 문제를 제기했다. 유 의원은 강 후보자 일가의 철거민 특별공급 문제와 장남의 7억원대 상가 매입 논란을 거론하며 국민 눈높이에 맞는 장관 후보자인지 의문을 제기했다.
강 후보자는 국회 인사청문회에서 철거민 특별공급과 관련해 정부 정책에 따른 정당한 보상이었다고 설명했다. 장남의 상가 매입에 대해서는 당시 외국에 있어 세부적인 상황을 알지 못했다는 취지로 답변하면서도 국민 눈높이에 미치지 못한 부분에 대해서는 송구하다고 밝혔다.
유 의원은 육·해·공군 사관학교 통합 문제에도 반대 입장을 나타냈다. 첨단 미래전에서는 각 군의 전문성이 더욱 중요해지고 있어 사관학교를 통합할 경우 전문성이 떨어질 수 있다는 주장이다. 그는 정부가 통합을 계속 추진할 경우 정부 지지율에도 영향을 줄 수 있다고 덧붙였다.