연예모아
미연 건강검진 영상, 결국 경찰까지 나섰다
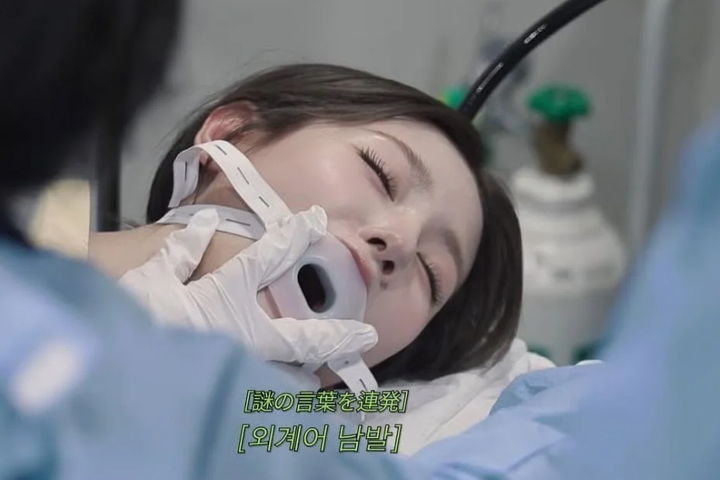
그룹 아이들 미연의 건강검진 과정을 담은 유튜브 영상이 의료광고법 위반 논란에 휩싸인 가운데 관할 보건소가 해당 사안을 경찰에 넘겼다. 영상 제작 과정에 병원 측이 관여했는지, 병원과 제작진 사이에 금전적 대가가 오갔는지 등을 자체적으로 확인하기 어렵다는 판단에서다.
서울 용산구보건소는 16일 관련 내용을 경찰에 수사 의뢰했다. 보건소는 논란이 된 영상이 의료광고에 해당하는지 여부와 함께 병원이 콘텐츠 제작에 직접 관여했는지 등을 경찰이 확인할 필요가 있다고 판단한 것으로 전해졌다.
논란이 된 영상은 지난 1일 유튜브 채널 ‘전도사’를 통해 공개됐다. 영상에는 미연이 생애 처음으로 건강검진을 받기 위해 서울의 한 병원을 방문하는 모습이 담겼다. 수면내시경을 포함한 여러 검사를 받는 과정도 영상에 일부 포함됐다.
영상이 공개된 이후 의료광고법 위반 가능성을 두고 논란이 일었다. 영상 속에서 병원과 의료진, 시설 등을 특정할 수 있는 정보가 노출됐고 실제 건강검진을 받는 과정까지 콘텐츠로 공개됐기 때문이다. 이 같은 내용이 단순한 건강검진 경험을 담은 영상인지, 아니면 의료광고에 해당하는지에 대한 문제가 제기됐다.
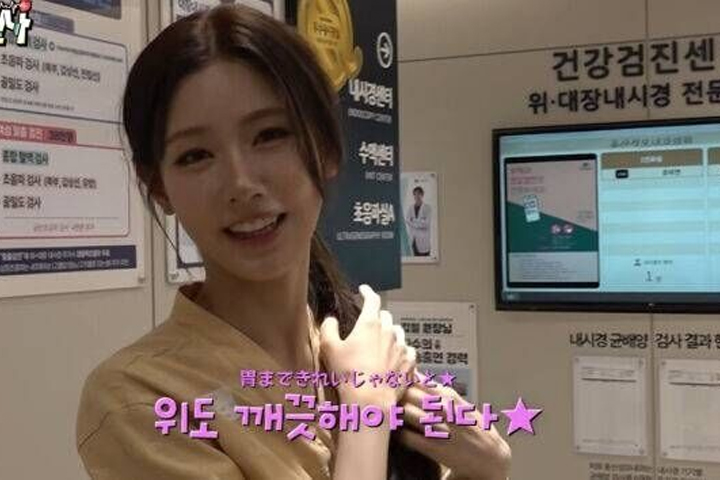
특히 의료기관을 특정할 수 있는 정보가 영상에 포함됐다는 점이 논란의 배경이 됐다. 영상 속 검사 과정이 구체적으로 담기면서 특정 병원의 의료서비스를 홍보하는 내용으로 볼 수 있는지에 대한 의문도 제기됐다.
제작진은 논란이 커지자 병원으로부터 광고비나 협찬 등 어떠한 금전적 지원도 받지 않았다고 해명했다. 미연이 받은 건강검진 비용 역시 제작진이 직접 지불했다는 입장이다. 병원 측으로부터 대가를 받고 제작한 광고성 콘텐츠가 아니라는 취지다.
제작진은 이후 영상에 추가 조치도 했다. 영상에서 병원을 특정할 수 있는 부분에 모자이크 처리를 더해 관련 정보를 가렸다.
그러나 보건소는 제작진의 해명만으로는 영상 제작 과정에서 실제로 병원 측의 관여가 있었는지 등을 확인하기 어렵다고 판단했다. 이에 자체 조사만으로 사실관계를 확인하는 데 한계가 있다고 보고 경찰에 수사를 의뢰했다.
경찰은 앞으로 해당 영상이 의료광고에 해당하는지부터 살펴볼 전망이다. 영상 제작 과정에서 병원 측이 어느 정도 관여했는지, 제작진과 병원 사이에 광고비나 협찬 등 금전적 대가가 오갔는지도 확인 대상이 될 것으로 보인다.
이번 논란의 핵심은 영상에 건강검진 장면이 포함됐다는 사실만이 아니라 해당 콘텐츠가 어떤 방식으로 제작됐는지에 있다. 제작진은 병원 측으로부터 금전적 지원을 받지 않았다고 밝혔지만, 보건소는 이 부분을 포함한 구체적인 사실관계를 경찰 수사를 통해 확인할 필요가 있다고 판단했다.
영상 공개 이후 병원을 특정할 수 있는 정보가 노출됐다는 지적이 나온 뒤 제작진이 모자이크 처리를 추가한 만큼, 경찰 조사에서는 영상의 내용과 제작 과정 전반이 살펴보게 될 전망이다.
미연의 건강검진 영상을 둘러싼 논란은 결국 경찰 수사로 이어지게 됐다. 제작진의 해명대로 별도의 금전적 지원이나 병원 측의 제작 관여가 없었는지, 해당 영상이 법적으로 의료광고에 해당하는지는 앞으로 진행될 조사에서 확인될 예정이다.