사회모아
선관위 특검, 중앙·지역 선관위 10곳 압수수색
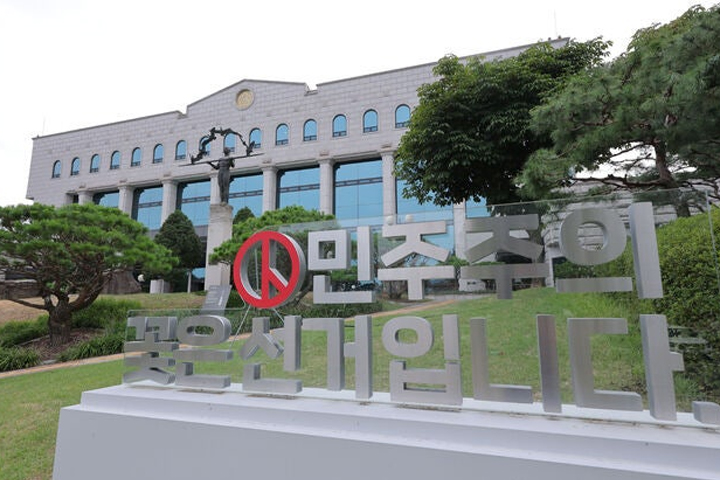
6·3 지방선거 당시 발생한 투표용지 부족 사태 등을 수사하는 이태한 선거관리위원회 특별검사팀이 출범 열흘 만에 첫 강제수사에 나섰다. 특검팀은 중앙선거관리위원회와 지방선관위 등 전국 10곳을 동시에 압수수색하며 관련 자료 확보에 착수했다.
이태한 선관위 특검팀은 17일 오전 9시 10분께부터 중앙선관위와 지방선관위 등에 특검보와 검사, 수사관을 보내 압수수색을 진행했다. 지난 7일 특검팀이 공식 출범한 이후 압수수색에 나선 것은 이번이 처음이다. 특검팀은 선관위 사무실에서 내부 서버 등 수사에 필요한 자료를 확보하고 있다.
압수수색에는 특검보 1명과 검사 6명, 수사관 68명 등 75명이 투입됐다. 포렌식 인원 22명도 현장에 투입돼 확보한 자료를 분석할 예정이다. 압수수색 대상에는 중앙선관위를 비롯해 경기·인천·부산·대구 지역 선관위 등이 포함됐다.
이번 압수수색은 6·3 지방선거에서 발생한 투표용지 부족 사태와 관련한 자료를 확보하기 위한 것이다. 당시 인천 연수구와 경기 화성 동탄구에서는 투표용지가 부족해 유권자들이 대기하는 일이 발생했다. 부산 북구와 대구 동구 등에서도 투표용지가 부족해 투표가 한때 중단됐다가 재개된 것으로 확인됐다.
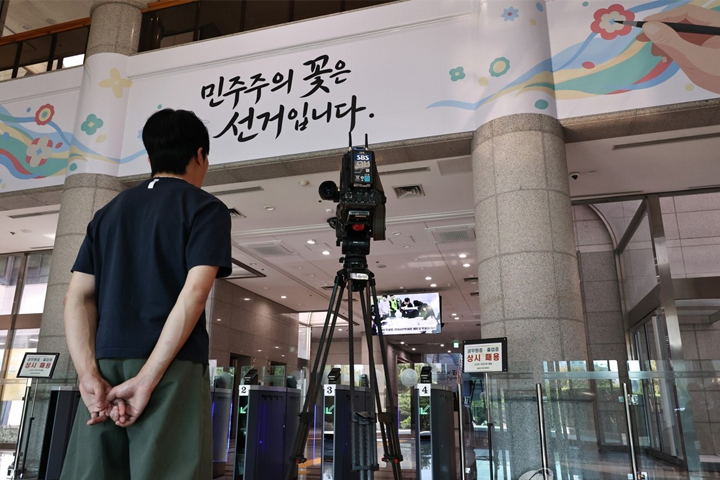
특검팀은 투표용지 부족 사태 외에도 선관위와 관련해 제기된 여러 의혹을 수사하고 있다. 수사 대상에는 투표 통계 조작 의혹과 선관위 관계자들의 외유성 출장, 부정 채용 및 승진 특혜, 수의계약 특혜와 업체 유착 등 모두 12개 의혹이 포함됐다.
특검팀은 본격적인 강제수사에 앞서 기존 수사자료를 검토해왔다. 이 사건을 먼저 수사했던 검경 합동수사본부로부터 원본 수사기록과 증거자료를 넘겨받아 내용을 살펴봤다. 지난 8일에는 노태악 전 중앙선관위원장을 고발한 시민단체 서민민생대책위원회 사무총장을 불러 조사하기도 했다.
특검팀은 이번 압수수색의 목적에 대해 선관위 특검법에 규정된 제9회 전국동시지방선거 투표용지 부족 사태 등과 관련된 자료를 확보하기 위한 것이라고 설명했다. 압수수색을 통해 확보한 자료를 분석한 뒤 관련자들의 책임과 사실관계를 추가로 확인한다는 계획이다.
앞으로 특검팀은 이날 확보한 자료를 분석하면서 추가 압수수색 필요성을 검토할 예정이다. 노태악 전 위원장을 비롯해 수사 대상에 포함된 관계자들을 언제 소환할지도 자료 분석 결과를 토대로 결정할 방침이다.
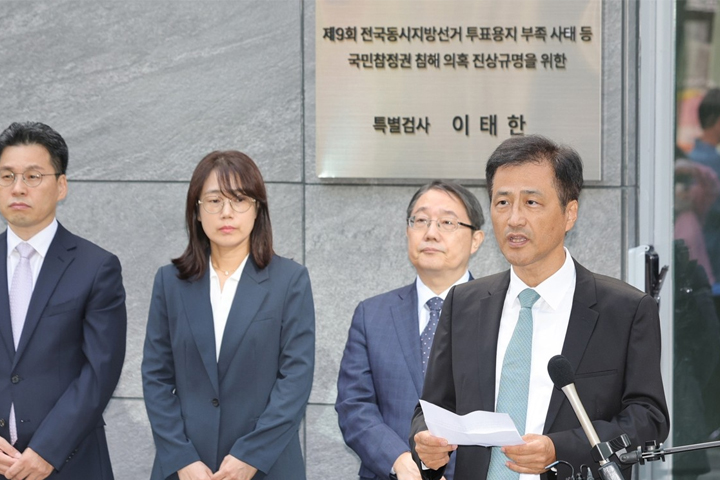
이번 강제수사는 특검팀이 출범한 지 열흘 만에 이뤄졌다는 점에서도 주목된다. 특검팀은 최대 150일 동안 투표용지 부족 사태를 비롯해 선관위 운영과 관련된 12개 의혹을 들여다볼 수 있다.
특검팀은 기존 합동수사본부의 수사자료를 넘겨받은 데 이어 이번 압수수색을 통해 선관위 내부 자료를 직접 확보하면서 본격적인 수사에 들어갔다. 향후 확보된 자료에서 어떤 사실관계가 확인되는지와 관련자들에 대한 추가 조사 결과가 수사의 주요 변수가 될 전망이다.