정치모아
조현 “호르무즈 국제협력 참여”…파병은 아직 검토
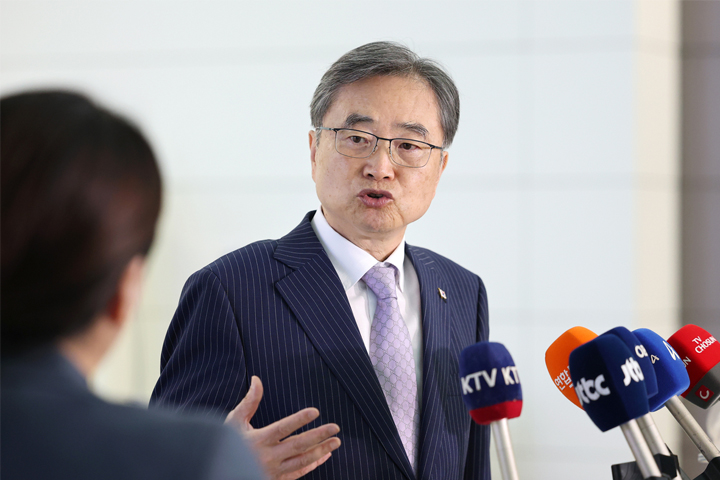
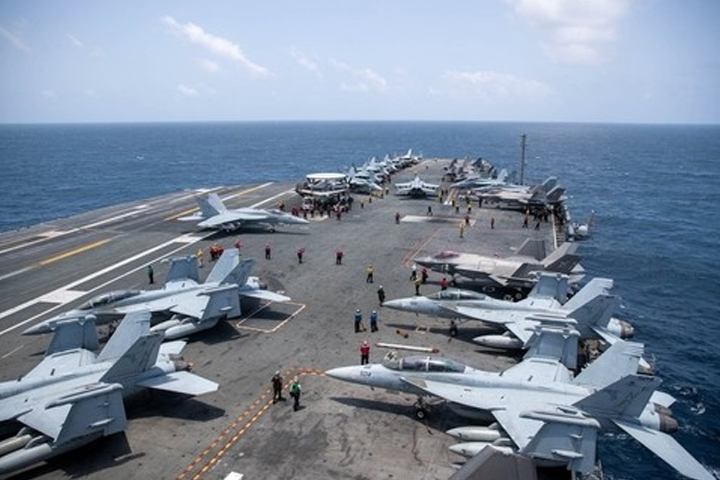
조현 외교부 장관이 호르무즈 해협 파병 가능성과 관련해 국제적 협력에는 참여한다는 정부 입장을 밝혔다. 다만 구체적인 파병 여부와 방식은 아직 결정되지 않았으며, 우리 국민의 안전과 호르무즈 해협의 자유로운 항행 등을 우선적으로 고려해 검토하고 있다고 설명했다.
조 장관은 17일 미국 출장을 앞두고 인천국제공항에서 취재진과 만나 호르무즈 파병과 관련한 질문을 받았다. 그는 "우리 입장은 아직 정해지지 않았고 여러 요소를 감안해 검토 중"이라면서도 "무엇보다도 국제적 협력에는 참여하되, 우리 국민의 안전 및 호르무즈 해협의 자유 항행을 우선적으로 검토한다는 입장"이라고 말했다.
조 장관은 18일 미국 워싱턴DC에서 마코 루비오 국무장관과 외교장관회담을 진행할 예정이다. 이번 회담에서는 대미투자와 호르무즈 파병, 한반도 문제 등 다양한 현안이 논의될 예정이다.
대미투자 첫 프로젝트 발표가 당초 예상보다 늦어진 것과 관련해서는 한미 간 이견 때문은 아니라고 설명했다. 조 장관은 "절차적인 문제를 좀더 확실히 하기 위한 것으로 알고 있다"며 "한미 간 이견이 있다기보다 국내 절차적 문제를 확실하게 하기 위한 것"이라고 밝혔다.
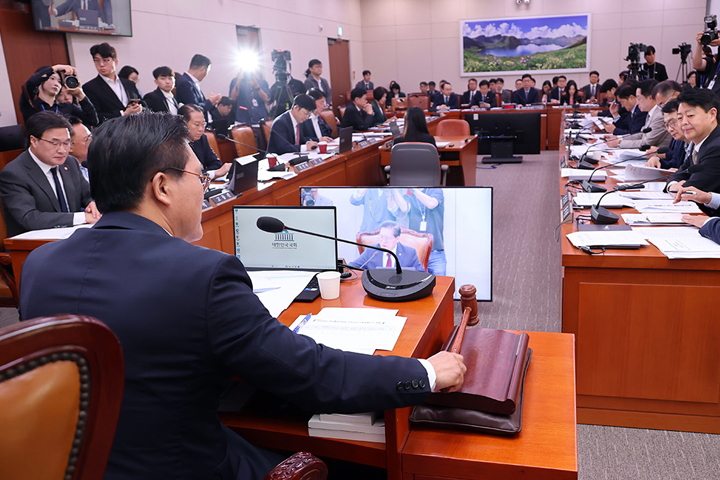
정부가 호르무즈 해협 문제를 놓고 구체적인 방안을 확정하지 않았다는 점은 국회에서도 확인됐다. 박윤주 외교부 1차관은 같은 날 국회 외교통일위원회 전체회의에 참석해 관련 질의에 답했다.
박성준 더불어민주당 의원은 도널드 트럼프 미국 대통령이 호르무즈 해협과 관련해 동맹국들을 여러 방식으로 압박하는 상황에서 한국 정부가 자율적으로 결정할 수 있는지를 물었다. 이에 박 차관은 호르무즈 관련 결정은 "우리의 주체적인 결정이고 국익에 기초해 내려야 할 우리의 결정"이라고 답했다.
박 차관은 이어 "파병 문제는 아직 구체적인 사안이 결정돼 있지 않다"며 호르무즈 해협의 안전과 공급망 등 국익의 관점에서 기여할 수 있는 방안을 살펴봐야 하는 상황이라고 설명했다.
한미동맹과의 관계보다는 호르무즈 해협의 항행 안정과 에너지 수급선, 국민과 교민 등의 안전을 중심으로 검토하고 있다는 설명도 나왔다.
우원식 더불어민주당 의원이 군사적 개입은 한미동맹 차원과는 다른 문제라고 지적하자 박 차관은 정부가 이 사안을 한미관계보다는 항행의 안정과 에너지 수급선의 안전 확보, 지역 교민과 국민, 상선의 안전이라는 측면에서 중점적으로 바라보고 있다고 밝혔다.
현재 정부가 어떤 형태로 호르무즈 해협의 안전에 기여할지는 결정되지 않은 상태다. 다만 정치권과 외교가 일각에서는 비전투 병력 파견이나 정식 파병이 아닌 기술적 지원 등의 방안이 검토될 가능성이 있다는 해석이 나오고 있다.
조 장관 역시 구체적인 정부 입장이 아직 정해지지 않았다고 밝히면서도 국제적 협력에는 참여한다는 원칙을 제시했다. 향후 미국 워싱턴에서 열리는 한미 외교장관회담에서 호르무즈 해협과 관련한 논의가 이뤄질 예정인 만큼 구체적인 협력 방안이 어떻게 다뤄질지 주목된다.