연예모아
아이유·유인나 15년 우정…과거 사진까지 공개
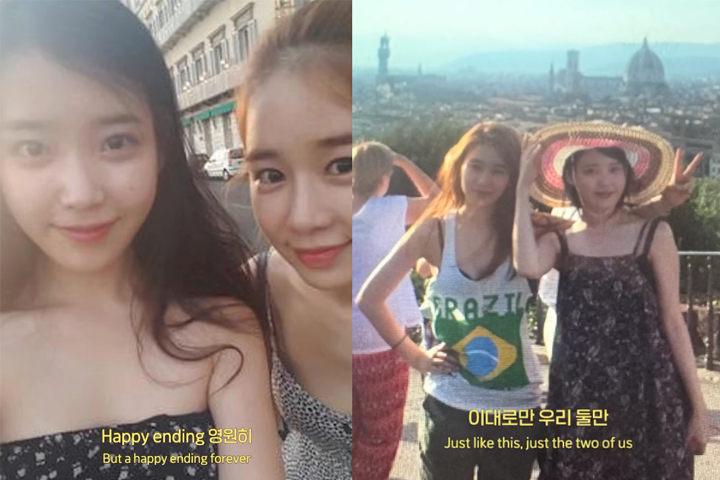
가수 아이유가 15년 넘게 우정을 이어온 배우 유인나를 향한 특별한 마음을 다시 한번 공개했다. 오랜 시간 함께한 두 사람의 사진과 추억이 담긴 영상은 물론, 아이유가 직접 유인나를 위해 만든 노래까지 공개되면서 두 사람의 각별한 관계가 눈길을 끌고 있다.
아이유는 15일 자신의 개인 계정에 여러 장의 사진을 엮은 영상을 게재했다. 영상과 함께 “Sure YOO IN NA we best soulmate”, “Dear my crazy soulmate”라는 문구를 남기며 유인나를 향한 애정을 표현했다.
공개된 영상에는 최근 두 사람의 모습부터 풋풋했던 과거의 순간까지 다양한 장면이 담겼다. 함께 여행을 떠나 찍은 사진과 서로의 행사장을 찾아간 모습, 장난스럽게 촬영한 셀카 등이 차례로 등장했다. 오랜 시간 동안 두 사람이 함께 쌓아온 추억을 한눈에 볼 수 있도록 구성됐다.
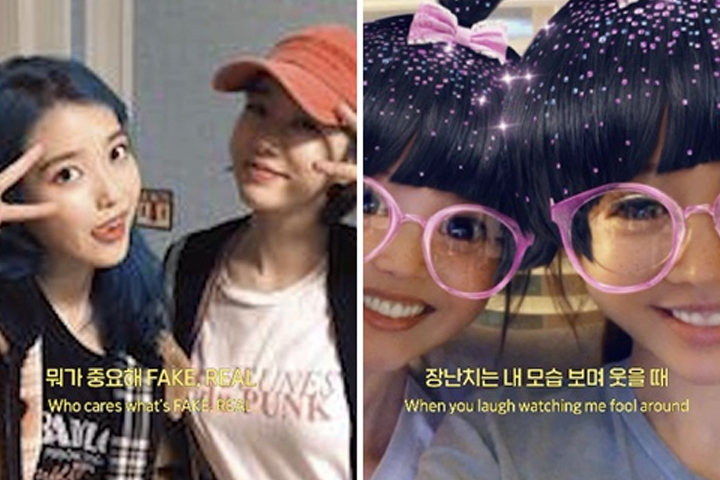
특히 영상에는 두 사람의 관계를 떠올리게 하는 가사도 자막으로 더해졌다. “같이 이상한 gramma 둘이 되는 게 꿈이야”, “뭐가 중요해 FAKE, REAL”, “장난치는 내 모습 보며 웃을 때” 등의 문구가 이어졌으며, “결국에 세상이 우릴 포기할 때까지”, “결국에 세상이 무너지는 순간에도”, “이대로만 우리 둘만” 등의 가사가 영상 속 장면들과 함께 등장했다.
배경음악으로 사용된 곡 역시 유인나를 위해 만들어진 노래였다. 아이유가 직접 작사한 ‘Dear my crazy soulmate’가 영상 전체에 흐르며 두 사람의 오랜 우정을 더욱 강조했다. 영상 마지막에는 “Dear my crazy soulmate”라는 문구와 함께 아이유와 유인나의 모습이 등장했다.
특히 약 10년 전 이탈리아 여행 당시 촬영한 것으로 보이는 사진 등 지금까지 공개되지 않았던 두 사람의 과거 모습도 영상에 포함돼 관심을 모았다. 최근 사진뿐만 아니라 오랜 시간이 지나온 흔적이 담긴 사진까지 공개되면서 두 사람이 함께 보낸 시간이 고스란히 드러났다.
앞서 아이유는 지난 10일 새 디지털 싱글 ‘이 별로부터’를 발표했다. 이번 싱글에는 더블 타이틀곡 ‘이 별로부터’와 ‘Dear my crazy soulmate’가 수록됐으며, 아이유가 두 곡의 작사를 모두 맡았다.
이 가운데 ‘Dear my crazy soulmate’는 유인나에게 바치는 곡이다. 아이유는 해당 곡의 뮤직비디오 설명란에도 “유인나에게”라고 직접 적어 곡을 만든 대상이 유인나임을 밝혔다.
아이유와 유인나는 지난 2010년 SBS 예능 프로그램 ‘영웅호걸’을 통해 처음 인연을 맺었다. 11살의 나이 차이가 있었지만 두 사람은 빠르게 가까워졌고, 이후 15년이 넘는 시간 동안 우정을 이어왔다.
방송을 통해 시작된 인연은 오랜 시간 이어지며 연예계 대표 절친으로 자리 잡았다. 서로의 활동을 응원하는 모습을 보여왔던 두 사람은 이번에도 음악과 사진을 통해 함께한 시간을 공개했다.
아이유는 자신의 신곡을 통해 유인나에게 마음을 전한 데 이어, 두 사람이 함께한 15년간의 추억을 담은 영상까지 공개했다. 과거와 현재의 모습을 한데 담아낸 영상과 유인나를 위해 직접 작사한 노래를 통해 오랜 친구를 향한 특별한 마음을 다시 한번 드러냈다.