문화
아이비 브로드웨이 찍고 귀환 ‘시카고’ 12월 개막
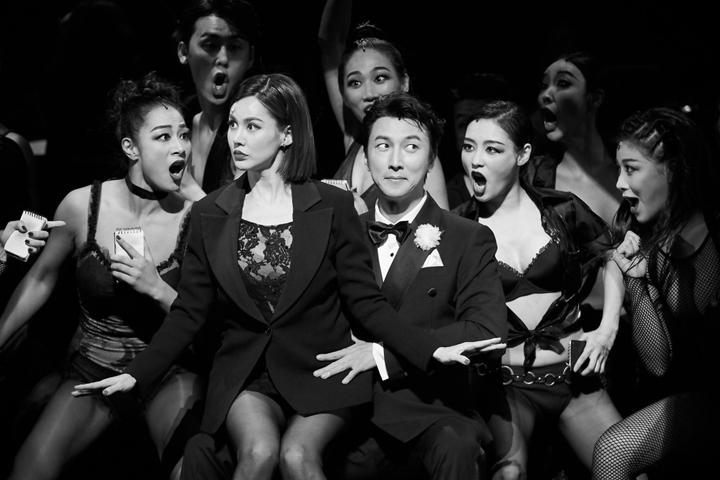 뮤지컬 ‘시카고’가 올겨울 다시 무대에 오른다. 2000년 한국 초연 이후 26년간 관객과 만나온 이 작품은 이번 시즌 새 배우들의 합류와 기존 배우들의 귀환으로 또 한 번 변화를 예고했다.
‘시카고’는 오는 12월 5일부터 2027년 3월 14일까지 서울 강서구 LG아트센터 서울 LG 시그니처홀에서 공연된다. 이번 시즌에는 오디션을 거쳐 린아, 김수하, 에녹이 새롭게 합류했다. 린아는 벨마 켈리 역을, 김수하는 록시 하트 역을, 에녹은 빌리 플린 역을 맡는다.
이들과 함께 오랜 기간 ‘시카고’ 무대를 지켜온 배우들도 다시 관객을 만난다. 최정원, 윤공주, 아이비, 티파니 영, 박건형, 김영주, 김경선, 차정현 등이 출연진에 이름을 올렸다. 익숙한 배우들이 작품의 중심을 잡고, 새 얼굴들이 새로운 에너지를 더하는 구도다.
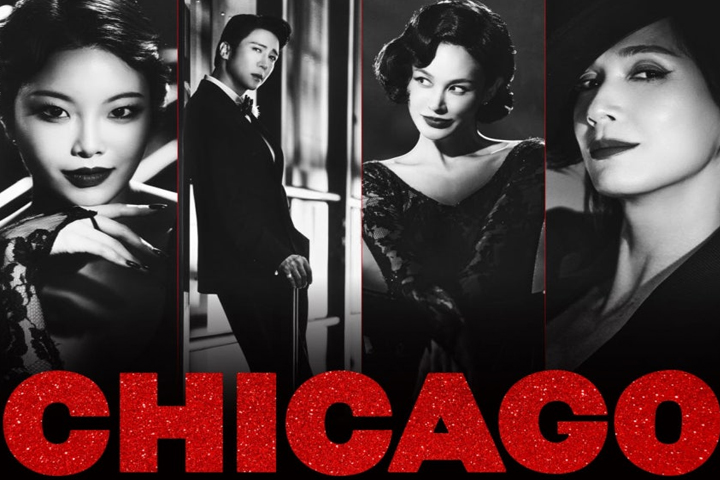
이번 캐스팅에서 눈길을 끄는 인물 중 한 명은 린아다. 그는 “오랫동안 사랑받아온 뮤지컬 ‘시카고’에 함께할 수 있게 되어 정말 기쁘고 영광”이라며 “저에게는 또 새로운 도전이 될 것 같아 설렌다”고 소감을 전했다. 벨마 켈리는 강렬한 존재감과 음악적 리듬감, 무대 장악력이 필요한 역할로 꼽힌다.
아이비의 행보도 주목된다. 그는 지난 8월 17일 미국 브로드웨이 ‘시카고’ 첫 공연을 마치며 브로드웨이 ‘시카고’에서 주역으로 공연한 최초의 한국 배우가 됐다. 한국 ‘시카고’ 무대에서 약 600회에 달하는 경력을 쌓은 데 이어 브로드웨이 무대까지 경험한 만큼, 이번 한국 공연에서 어떤 깊이를 보여줄지 관심이 모인다.
‘시카고’는 국내에서도 이미 흥행성을 입증한 작품이다. 2000년 한국 초연 이후 26년 동안 1729회 공연됐으며, 누적 관객은 180만여 명에 이른다. 2024년 시즌에는 객석 점유율 100%를 기록하며 식지 않은 인기를 보여줬다.
작품의 출발은 1975년으로 거슬러 올라간다. 밥 파시에 의해 처음 공연된 ‘시카고’는 1996년 월터 바비 연출, 앤 레인킹 안무로 리바이벌되며 세계적인 장기 흥행작이 됐다. 이후 토니상, 드라마데스크상, 그래미상, 올리비에상 등 주요 시상식에서 55개 부문 이상을 수상했다.
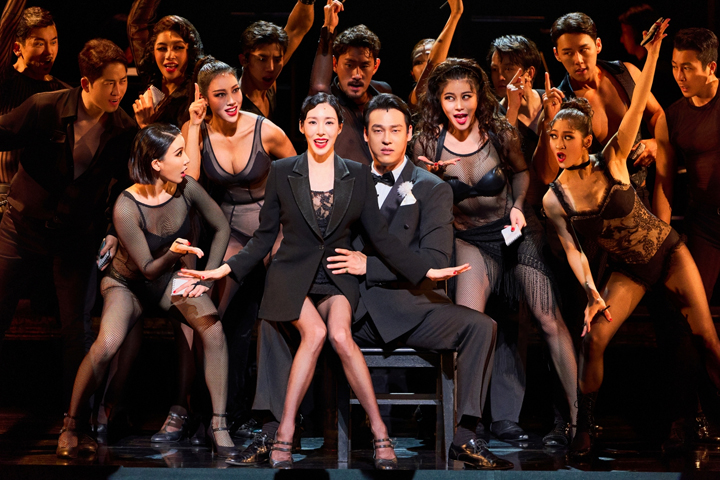
세계 무대에서의 기록도 화려하다. ‘시카고’는 현재 전 세계 뮤지컬 역사상 가장 오래 공연되고 있는 미국 뮤지컬로 꼽힌다. 지금까지 38개국 525개 이상 도시에서 3만6000회 이상 공연됐고, 3500만 명이 넘는 관객이 작품을 관람했다.
‘시카고’가 오랜 시간 사랑받는 이유는 화려한 장치보다 배우의 움직임과 음악, 조명, 리듬에 집중하는 독특한 무대 언어에 있다. 범죄와 명성, 미디어를 둘러싼 날카로운 풍자는 시대가 바뀌어도 여전히 유효하다. 여기에 재즈 선율과 절제된 안무, 배우들의 개성이 더해지며 매 시즌 다른 매력을 만들어낸다.
올겨울 돌아오는 ‘시카고’는 한국 공연 26년의 내공과 새 캐스팅의 신선함이 만나는 무대가 될 전망이다. 린아, 김수하, 에녹의 합류가 작품에 어떤 변화를 가져올지, 또 최정원·윤공주·아이비 등 기존 배우들이 어떤 완성도를 보여줄지 기대가 모인다.