스포츠모아
北 또 ‘조선’ 강조…日 언론에 호칭 요청
 아이치·나고야 아시안게임을 앞두고 북한 선수단의 호칭 문제가 일본 언론 보도 현안으로 떠올랐다. 재일조선인총연합회 산하 체육단체들은 일본 매체들을 상대로 ‘북조선’이라는 표현 대신 북한의 공식 국호나 국제 스포츠 무대에서 쓰이는 영문 약칭을 사용해 달라고 요구했다.
조총련 기관지 조선신보에 따르면 재일본조선인체육연합회와 조선선수단 아이치동포환영위원회는 지난 12일 일본 아이치현 나고야시 총련 메이코지부 회관에서 기자회견을 열었다. 이 자리에는 교도통신, NHK, 주니치신문, 주쿄TV 등 일본 언론 관계자 30여명이 참석했다.
회견의 핵심은 명칭이었다. 조총련 측 단체들은 아시안게임 보도에서 북한을 ‘북조선’으로 부르지 말고, 정식 국호인 ‘조선민주주의인민공화국’ 또는 영문 공식 명칭 ‘Democratic People’s Republic of Korea’, 약칭 ‘DPRK’를 써 달라고 밝혔다. 일본 내에서 관행적으로 쓰이는 표현보다 국제 스포츠 현장의 표기를 따라야 한다는 주장이다.
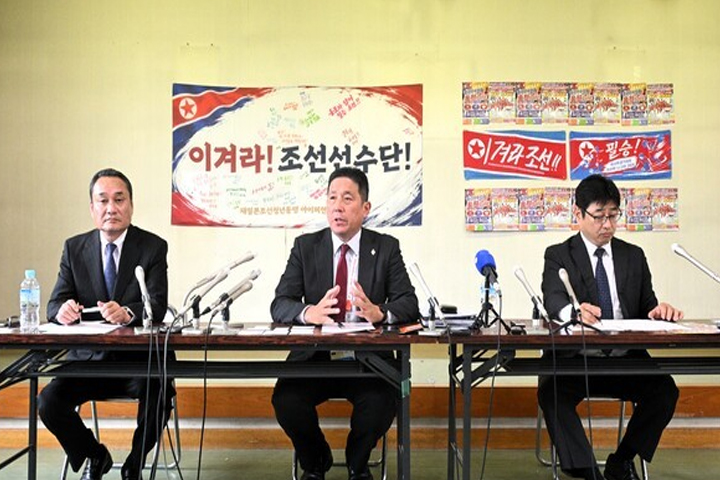
북한올림픽위원회 연락관인 송수일 재일본조선인체육연합회 사무국장은 가라데를 비롯한 국제 경기에서 북한 대표팀이 ‘DPRK’나 ‘DPR Korea’로 표기되고 있다고 설명했다. 그는 이번 대회 준비 과정에서도 조직위원회가 같은 명칭을 사용하고 있다며 일본 언론 역시 이에 맞춰야 한다고 말했다.
조총련 측은 단순한 표기 문제를 넘어 보도 태도 전반에 대한 우려도 제기했다. 경기의 승패를 정치적 갈등이나 외교적 대립과 지나치게 연결하면 선수 개인에 대한 비난이나 민족적 차별, 혐오 표현으로 이어질 수 있다는 것이다. 이들은 자극적인 제목이나 선입견을 강화하는 표현을 삼가고, 선수들을 정치적 상징이 아닌 체육인으로 다뤄 달라고 요청했다.
또 북한 선수단을 응원하는 재일조선인 사회가 공격 대상이 되지 않도록 언론이 신중하게 보도해야 한다고 강조했다. 송 사무국장은 정확한 국호 사용이 선수들의 존엄을 지키는 출발점이라며, 선수들이 다른 국가 선수들과 같은 조건에서 경기에 나설 수 있도록 해 달라고 밝혔다.
북한은 최근 국제대회에서 자국 호칭에 민감한 반응을 보여 왔다. 2022 항저우 아시안게임 이후 ‘북한’은 물론 비교적 중립적으로 여겨졌던 ‘북측’이라는 표현에도 거부감을 드러내고 있다. 지난 5월 수원에서 열린 아시아축구연맹 여자 챔피언스리그 준결승에서도 북한 여자축구팀 내고향여자축구단의 리유일 감독이 ‘북한’이라는 표현에 불편한 반응을 보였다. 우승 뒤 기자회견에서는 ‘북측’이라는 표현이 나오자 강하게 항의했고, 회견이 예정보다 일찍 끝났다.
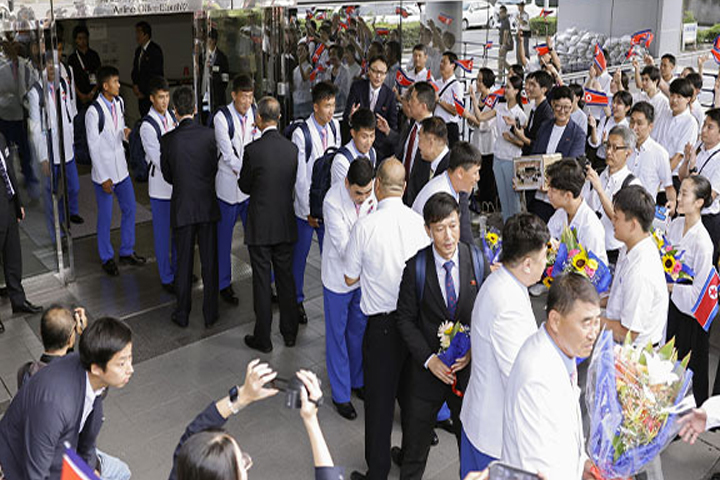
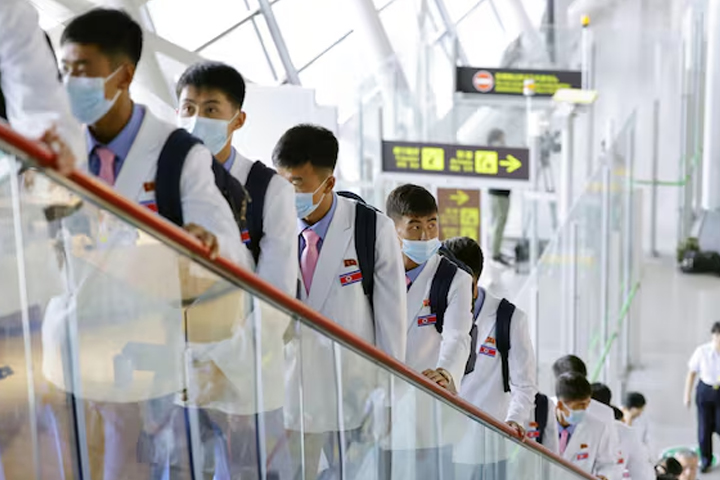
북한은 이번 아이치·나고야 아시안게임에 축구, 역도, 레슬링 등 14개 종목 선수 107명을 보냈다. 임원과 지원 인력을 포함하면 선수단 규모는 180여명에 이른다. 북한이 일본에서 열리는 아시안게임에 참가하는 것은 이번이 처음이다.
이번 요구가 일본 언론의 실제 보도 관행에 어떤 영향을 줄지는 미지수다. 다만 북한 선수단의 경기력뿐 아니라 호칭과 보도 방식까지 대회 기간 논란의 한 축이 될 가능성이 커졌다.