연예모아
권민아 “노쇼는 생각 안 하나”…연기 레슨 논란 해명
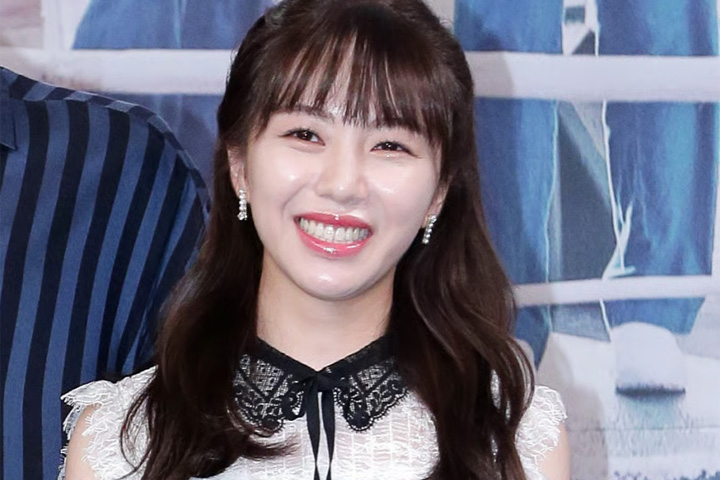
그룹 AOA 출신 배우 권민아가 자신을 사기와 협박 혐의로 지목한 온라인 게시글에 대해 직접 반박했다. 연기 레슨을 둘러싼 갈등에서 자신은 레슨비를 전액 환불했으며, 오히려 상대방의 반복된 약속 변경과 노쇼 등으로 레슨을 이어가기 어려웠다는 것이 권민아의 주장이다.
권민아는 14일 자신의 인스타그램에 관련 내용을 공개하며 입장을 밝혔다. 그는 한 누리꾼 A 씨가 스레드에 자신이 사기를 치고 협박했다는 취지의 글을 올렸다는 제보를 받았다며 현재 원본 파일을 기다리고 있다고 전했다.
권민아의 설명에 따르면 A 씨는 먼저 연락해 연기 레슨을 받고 싶다는 의사를 밝혔고, 자신이 권민아의 팬이었다는 이야기도 했다. 이후 실제로 한 차례 연기 지도가 진행됐으며, A 씨는 이후에도 계속 레슨을 받고 싶다는 뜻을 전했다.
하지만 레슨 일정을 조율하는 과정에서 문제가 생겼다고 권민아는 주장했다. 그는 자신의 일정도 있는 상황에서 서로 약속 시간이 계속 맞지 않았고, 상대방에게서 레슨을 계속 이어가려는 적극적인 모습을 느끼기 어려웠다고 밝혔다. 이에 이미 지불한 연습실 대여비는 자신이 손해 보는 셈 치고 레슨비를 전액 환불했다고 설명했다.
권민아는 이후에도 A 씨가 자신 때문에 레슨을 받지 못한 적이 있지 않느냐며 다시 레슨을 진행하자고 요구했다고 주장했다. 그는 상대방 자신의 노쇼에 대해서는 생각하지 않은 채 레슨을 다시 요구해 이를 거절했다고 밝혔다.
차단하게 된 과정도 설명했다. 권민아는 A 씨가 주변 친구들에게 이런 일이 있는지 물어보겠다는 말을 하는 한편, 친가 쪽 사람들을 모두 데리고 나가 만나야겠다는 취지의 이야기도 해 차단했다고 밝혔다.
자신이 일방적으로 일정을 정한 것도 아니라고 강조했다. 권민아는 상대방이 원하는 시간표를 기준으로 레슨 비용을 계산해 준 적이 있고, 가능한 시간을 최대한 맞춰주려고 했다고 주장했다. 그러면서 약속 시간이 계속 미뤄지는 상황에서 자신이 상대방 한 사람의 일정만을 보고 생활할 수는 없다고 토로했다.
온라인상에서 자신을 사기와 협박 혐의로 지목한 것에 대해서는 강한 어조로 반박했다. 권민아는 자신이 무엇을 잘못했기에 사기죄와 협박죄까지 거론되는 것이냐며, 상대방이 실제로 고소한다면 자신도 무고죄로 대응하고 명예훼손에 대해서도 문제를 제기하겠다는 입장을 밝혔다.
또한 협박성 이야기가 나온 만큼 어느 정도 문제가 생길 가능성은 예상하고 있었다고 전했다. 권민아는 주변을 통해 관련 이야기가 자신에게도 들어오고 있다면서 혹시 모를 상황에 대비해 카카오톡 대화 내용 전체를 보관하고 있다고 밝혔다. 이어 자신이 가지고 있는 자료를 통해 상황을 확인할 수 있다는 취지로 덧붙였다.
권민아는 2012년 그룹 AOA로 데뷔했다. 이후 2019년 팀을 탈퇴한 뒤 배우로 전향해 활동을 이어왔다. 이번 논란과 관련해서는 현재까지 권민아가 공개한 입장이 알려진 가운데, 자신을 둘러싼 온라인 게시글의 구체적인 내용과 양측의 사실관계에 대해서는 추가 확인이 필요한 상황이다.