사회모아
BJ 목에 흉기 겨눈 매니저…경찰이 꺼낸 뜻밖의 작전
인터넷 방송 진행자(BJ)인 20대 여성의 목에 흉기를 겨누고 경찰과 대치하던 20대 남성 매니저가 구속됐다. 경찰은 남성이 미리 흉기를 준비해 피해 여성을 찾아간 것으로 보고 보복범죄와 살인미수 혐의를 적용할 수 있는지 추가로 살펴보고 있다.
경기 안산상록경찰서는 14일 특수상해·특수감금·살인예비 혐의로 매니저 A 씨를 구속했다고 밝혔다.
A 씨는 지난 12일 오후 5시 30분쯤 안산시 상록구의 한 식당에서 BJ B 씨의 목을 붙잡고 흉기를 겨눈 채 출동한 경찰관들과 대치한 혐의를 받는다. 경찰은 당시 “남자가 여자를 때린다”는 등의 목격자 신고를 받고 현장으로 출동했다.
상황이 위급하다고 판단한 경찰은 최고 단계인 ‘코드 제로’를 발령하고 30여 명의 경찰관을 투입했다. 경찰이 현장에 도착했을 당시 A 씨는 한 손으로 B 씨의 목을 잡고 있었으며, 다른 손에는 흉기를 들고 있었다.
경찰은 A 씨에게 여러 차례 흉기를 내려놓으라고 요구했지만 A 씨는 이에 응하지 않았다. 이 과정에서 B 씨는 A 씨가 목에 겨눈 흉기에 찰과상을 입었고, A 씨가 다리 부위에 뿌린 뜨거운 물 때문에 화상을 입기도 했다.
대치는 약 20분 동안 이어졌다. 경찰은 직접적인 진압 기회를 만들기 위해 A 씨와 대화를 시도했다. 안산상록서 상황관리관 박모 경정이 A 씨에게 “목이 마르지 않냐”고 물었고, A 씨가 그렇다고 답하자 박 경정은 물을 건네는 것처럼 접근하며 제압에 들어갔다.
박 경정은 왼손으로 A 씨의 오른손을 붙잡고 오른손으로 A 씨의 왼손에 들린 흉기를 쳐냈다. 동시에 주변에 있던 다른 경찰관들이 A 씨를 향해 테이저건 2발을 발사하며 제압을 도왔다. 결국 오후 5시 50분쯤 A 씨를 체포하면서 대치 상황은 마무리됐다.
큰 피해 없이 검거 작전을 끝냈지만 직접 몸싸움에 나선 박 경정은 A 씨가 휘두른 흉기에 오른손 손바닥을 약 4㎝ 베였다. 박 경정은 상처를 봉합하기 위해 3바늘을 꿰맸으며, 이외에 다른 부상자는 발생하지 않았다.
A 씨는 B 씨의 방송에서 채팅창을 관리하는 매니저로 활동했던 것으로 알려졌다. 이후 최근 B 씨와 사이가 틀어지면서 일을 그만뒀고, 갈등이 커지자 미리 준비한 흉기를 들고 B 씨를 찾아가 범행한 것으로 전해졌다.
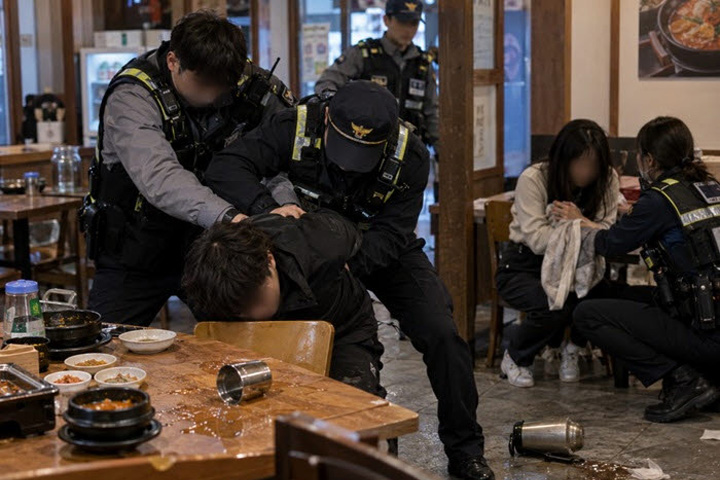
경찰은 구속된 A 씨를 상대로 추가 조사를 진행하면서 범행 동기와 경위 등을 확인하고, 보복범죄 및 살인미수 혐의로 추가 의율할 수 있는지 검토할 예정이다.
한편 경찰은 A 씨에게 형법상 인질 관련 혐의는 적용하지 않았다고 설명했다. A 씨가 흉기를 들고 B 씨를 붙잡은 채 경찰과 대치한 것은 사실이지만, B 씨를 인질로 삼아 상대방에게 부당한 요구를 한 상황은 아니었다는 이유에서다.
형법상 인질강요죄나 인질강도죄는 인질을 앞세워 상대방에게 의무가 없는 일을 하도록 요구하거나 재산상 이익 등을 취득하려는 경우 성립한다. 경찰은 이번 사건의 경우 이러한 요건에 해당하지 않는다고 판단했다.