경제
“이 가격에 이게 된다고?” BYD SUV 타보니
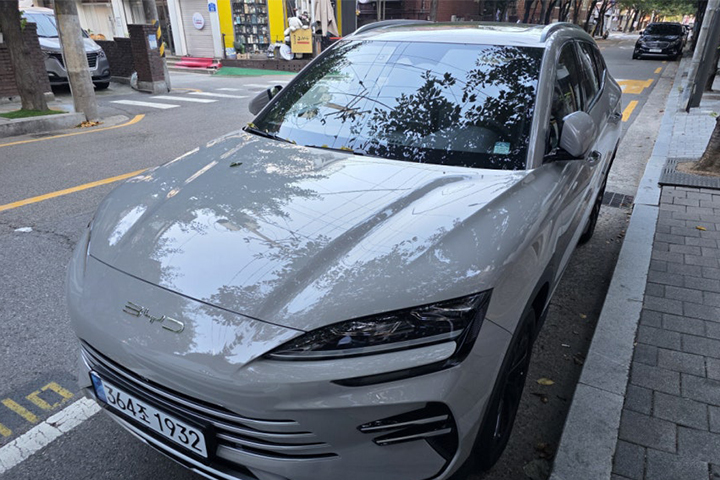
3750만원짜리 스포츠유틸리티차량(SUV)에 앞좌석 통풍 시트와 뒷좌석 열선 시트, 파노라마 선루프, 차량 외부 전력 공급 기능(V2L)까지 들어갔다. 여기에 15.6인치 센터 디스플레이와 인공지능(AI) 기반 음성비서도 탑재됐다. 플러그인 하이브리드(PHEV) 방식으로 전기와 하이브리드를 함께 활용해 주행거리도 1000㎞에 육박한다.
비야디(BYD)의 ‘씨라이언6 DM-i’를 직접 타보니 이런 풍부한 편의사양이 가장 먼저 눈에 들어왔다. 최근 차량들이 원가 절감을 위해 일부 기능을 줄이는 경우가 있지만, 씨라이언6 DM-i는 웬만한 기능을 대부분 갖췄다. 판매 가격은 3750만원으로 일반적인 PHEV 차량과 비교하면 절반에도 미치지 않는 수준이다.
차량을 처음 접했을 때 특히 눈에 띈 부분은 물리 버튼이다. 선루프에는 전동식 블라인드가 적용돼 버튼을 눌러 바로 조작할 수 있다. AI 음성비서를 호출하지 않아도 필요한 기능을 손쉽게 사용할 수 있다는 점이 편리했다. 전기차(EV)와 하이브리드(HEV) 방식을 바꾸는 버튼도 직관적으로 배치됐다.
첨단운전자보조시스템(ADAS) 역시 모든 기능을 화면에서만 조작하도록 만들지 않았다. 운전자가 직접 누를 수 있는 물리 버튼을 남겨둬 조작이 어렵지 않았다.
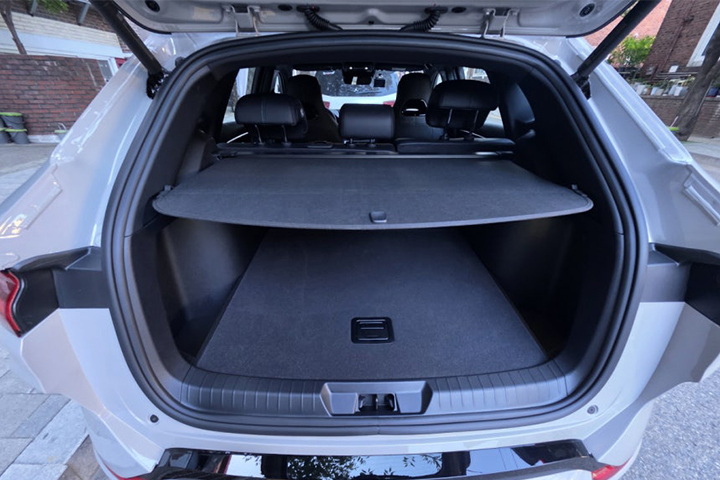
실내 공간 활용성도 만족스러웠다. 트렁크 공간이 넓어 큰 짐을 넣기 좋았고, 트렁크 스크린도 적용돼 짐을 정리한 뒤 외부에서 보이지 않게 가릴 수 있었다. 운전석 주변에는 무선 충전기와 15.6인치 디스플레이가 마련돼 있으면서도 작은 물건을 놓을 수 있는 공간이 남아 있었다.
주행거리 역시 씨라이언6 DM-i의 강점이었다. 계기판에는 EV 방식으로 70㎞ 이상, HEV 방식으로 900㎞ 이상 주행할 수 있다고 표시됐다. 두 동력원을 합치면 충전이나 주유 없이 약 1000㎞를 달릴 수 있는 셈이다. EV에서 HEV로 전환할 때도 큰 이질감은 느껴지지 않았다. 엔진이 개입하는 순간을 의식하고 주행했지만 소리만으로 이를 쉽게 알아차리기 어려웠다.
다만 주행 성능에서는 아쉬운 부분이 분명했다. 1.9t에 달하는 차체를 움직일 때 동력원이 다소 버거워하는 느낌이 있었고, 가속페달이나 운전대를 조작했을 때 차량이 한 박자 늦게 반응하는 듯했다. 섬세한 조향감을 기대하기에는 부족한 부분이었다.
정숙성도 장점과 단점이 동시에 나타났다. 문과 창문을 통해 들어오는 바람 소리 등 외부 소음은 비교적 잘 차단했다. 하지만 자유로의 도로 균열 등을 지날 때는 노면에서 발생하는 진동과 소음이 그대로 몸에 전달됐다. 차량 자체가 조용한 편이다 보니 바닥에서 올라오는 진동과 소음이 오히려 더 크게 느껴졌다.
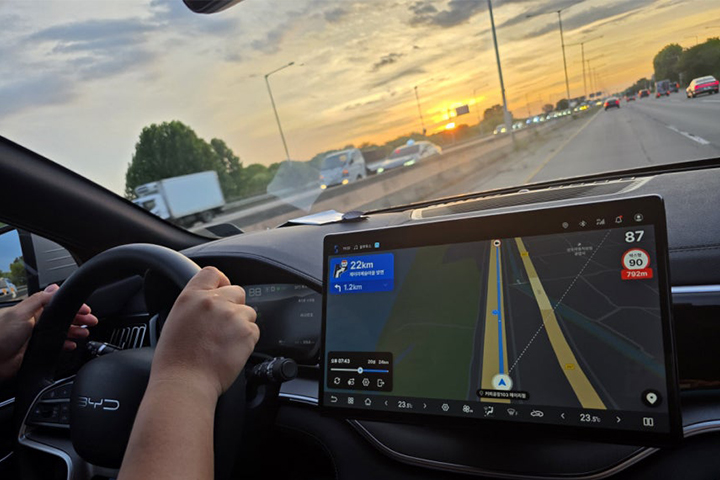
AI 음성비서도 아쉬움을 남겼다. 공조 장치 조작은 가능했지만 내비게이션 목적지를 입력하거나 음성을 인식하는 과정에서는 어려움이 있었다. 운전자용 계기판을 별도로 둔 것은 장점이지만, 화면에 표시되는 정보와 아이콘이 많아 다소 복잡하게 느껴졌다.
고속도로에서 ADAS를 사용할 때도 불안한 순간이 있었다. 차량이 차선을 따라가도록 운전대를 움직이는 과정에서 반응이 매끄럽게 이어지지 않고 툭툭 끊기는 느낌이 났다. 운전대 감지 방식도 정전식이 아니어서 ‘운전대를 잡으라’는 경고가 나올 때 일정 수준의 움직임을 줘야 했다. 속도가 빠른 자유로에서는 이런 과정이 부담으로 다가왔다.
내비게이션에는 카카오맵을 기본으로 사용했다. 다만 차량의 주행 정보와 내비게이션이 완전히 연동되지 않아 주행 과정에서 운전자가 직접 신경 써야 할 부분도 있었다.
서울 마포구 도심부터 경기 파주 자유로까지 씨라이언6 DM-i를 주행해본 결과, 이 차의 가장 큰 무기는 결국 가격과 풍부한 편의사양이었다. 모든 부분에서 완성도가 높은 차라고 하기는 어렵지만 3750만원이라는 가격을 고려하면 부족한 부분도 어느 정도 이해할 수 있었다. ‘모든 것을 갖췄지만 조금씩 아쉬운 차’라는 평가가 가능한 이유다.