연예모아

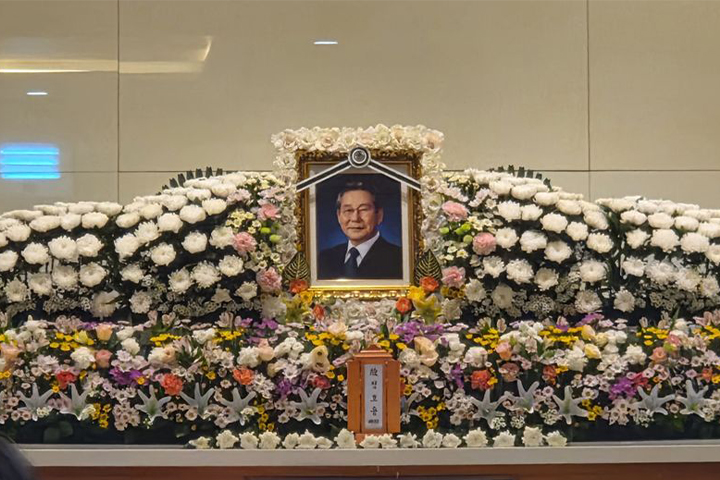
‘신군부 5인방’ 마지막 생존자 정호용 별세


1979년 12·12 군사반란과 1980년 5·18 광주 민주화운동 유혈 진압에 관여한 정호용 전 국방부 장관이 13일 94세를 일기로 세상을 떠났다. 신군부 핵심 인물 5명 가운데 마지막까지 생존했던 인물이다. 그러나 그는 생전 5·18 유혈 진압에 대한 책임을 인정하거나 사과하지 않은 채 세상을 떠났다. 


정 전 장관은 이날 오전 서울의 한 종합병원에서 치료를 받던 중 숨졌다. 빈소는 수원 아주대병원 장례식장에 마련됐다.


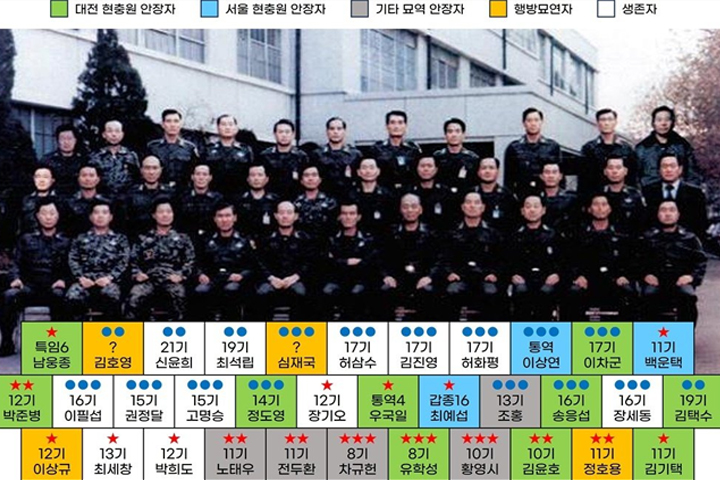
1932년생인 정 전 장관은 전두환·노태우 전 대통령과 육군사관학교 11기 동기다. 전두환, 노태우, 이희성 전 육군참모총장 겸 계엄사령관, 황영시 전 육군참모차장과 함께 신군부의 핵심 인물 5명으로 꼽혔다.
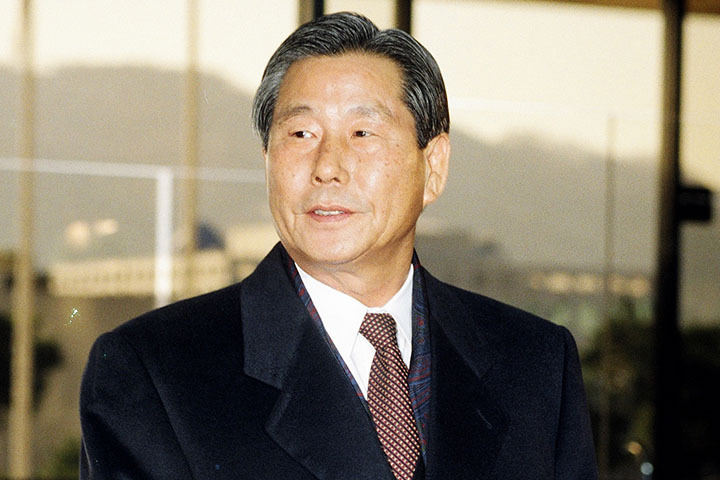


정 전 장관은 1979년 50사단장으로 근무하던 당시 12·12 군사반란에 가담했다. 반란 다음 날에는 육군특전사령관에 취임했다. 이후 5·18 민주화운동 당시 광주 유혈 진압에 투입된 예하 3·7·11공수부대를 지휘했다.


그는 5·18 항쟁 기간 광주를 최소 3~4차례 방문했다. 특히 1980년 5월 27일 계엄군이 전남도청에 다시 진입한 상무충정작전을 지원한 책임이 이후 대법원 판결 등을 통해 인정됐다.


신군부의 권력 아래에서 정 전 장관은 군 경력을 이어갔다. 육군참모총장 대장으로 예편한 뒤 전두환 정권 말기인 1987년 내무부 장관과 국방부 장관을 차례로 맡았다. 정치권에도 진출해 1988년 제13대 총선에서 민주정의당 후보로, 1992년 제14대 총선에서는 무소속으로 대구 서구갑 국회의원에 당선됐다.


민주화 이후에는 법의 심판을 받았다. 정 전 장관은 1996년 12·12 군사반란과 5·18 민주화운동 진압 가담 등의 혐의로 기소됐고, 이듬해 징역 7년이 확정됐다.


하지만 정 전 장관은 생전 5·18 유혈 진압에 대한 책임을 줄곧 부인했다. 광주 방문은 예하 부대에 대한 행정·군수 지원을 위한 것이었으며 자신에게 지휘 통솔권이 없어 발포와도 관련이 없다는 입장을 유지했다.


2021년에는 5·18민주화운동진상규명조사위원회에 진정서를 제출하기도 했다. 정치적으로 어려운 상황에 놓이면서 자신이 책임자로 지목됐다는 취지의 주장이었다.


그러나 조사위의 판단은 달랐다. 관련 자료와 진술을 분석한 결과 정 전 장관이 지휘 계통에서 완전히 벗어나 있었다고 보기 어렵다고 결론 내렸다. 조사 과정에서는 정 전 장관이 광주를 오갈 때마다 작전 현안 회의를 주재했고, 재진입 작전에 필요한 물품을 확보해 배분한 사실도 확인됐다.


이에 조사위는 활동 종료를 한 달여 앞둔 지난 6월 정 전 장관을 내란목적살인 혐의 등으로 다시 고발했다.


정 전 장관의 사망으로 신군부 핵심 인물 5명은 모두 세상을 떠나게 됐다. 5·18 당시 발포 지휘 체계와 내부 의사결정 과정을 직접 알고 있던 핵심 인물을 통해 당시 상황을 확인할 기회도 사라지면서 진상 규명이 더욱 어려워질 수 있다는 우려가 나온다.


김용만 5·18서울기념사업회 전 상임이사는 신군부 핵심 인물들이 역사 앞에서 자신의 잘못을 고백하거나 책임을 인정하지 않은 채 세상을 떠났다고 비판했다.
 

신한·KB 정보유출에 금융당국 긴급 소집

신한은행과 KB국민은행 등 금융권에서 정보유출과 사이버공격이 잇따르자 금융당국이 주요 은행과 카드사를 긴급 소집했다. 금융회사들은 외부에서 접속할 수 있는 전산시스템을 전면 점검하고, 별도의 인증이나 접근통제 없이 고객정보 등 내부자료에 접근할 수 있는 경로가 있는지도 확인하기로 했다. 금융위원회는 2일 정부서울청사에서 신진창 금융위 사무처장 주재로 ‘긴급 상황대응 회의’를 열었다고 밝혔다. 금융감독원과 금융보안원을 비롯해 주요 은행·카드사, 은행연합회, 여신금융협회 등이 참석해 최근 발생한 정보유출 사고와 사이버공격에 대한 대응 방안을 논의했다.회의에는 6개 은행과 3개 카드사가 참석했다. 금융당국과 금융회사들은 최근 금융권에서 발생한 침해사고의 유형과 공격 수법을 공유하고 각 금융회사의 보안 체계와 대응 현황을 점검했다.금융당국이 긴급 대응에 나선 배경에는 지난달 30일 신한은행에서 정보유출 사고가 발생한 데 이어 KB국민은행 등에서도 사이버공격에 따른 피해가 발생한 상황이 있다. 금융당국은 유사한 공격 방식이 다른 금융회사로 확산될 가능성을 염두에 두고 금융권 전체의 보안 상태를 다시 살펴보기로 했다.금융위와 금융감독원, 금융보안원은 최근 침해사고 신고가 접수되면 즉시 현장조사에 착수하고 있다. 공격에 활용된 인터넷주소(IP)와 공격 유형 등 관련 정보는 한국인터넷진흥원(KISA) 등 관계기관과 공유하며 추가 피해 가능성에도 대응하고 있다.이날 금융당국은 금융회사에 크게 세 가지 사항을 주문했다. 먼저 외부에 공개된 전산시스템과 서비스를 빠짐없이 점검하도록 했다. 인터넷을 통해 접근할 수 있는 IT 자산을 모두 파악한 뒤 보안 취약점과 접근통제 상태를 확인하라는 것이다.고객이 직접 이용하는 서비스인지 여부도 관계없이 외부에서 접근 가능한 시스템은 모두 점검 대상에 포함된다. 금융회사 내부에서 외부와 연결된 전산환경을 정확하게 파악하고 보안상 허점이 없는지 확인하겠다는 취지다.인증 절차에 대한 점검도 강화한다. 외부에 불필요하게 노출된 정보가 있는지 확인하고 정상적인 인증을 거치지 않아도 내부정보에 접근할 수 있는 통로가 존재하는지 살펴보기로 했다.특히 개인정보를 비롯한 내부정보를 조회할 때 적절한 인증 절차가 적용되고 있는지가 주요 점검 대상이다. 인증 과정이 빠져 있거나 접근 권한이 제대로 통제되지 않은 시스템이 발견될 경우 이를 보완하도록 할 방침이다.금융회사 간 사이버공격 관련 정보 공유도 강화한다. 한 금융회사를 대상으로 발생한 공격이 다른 금융회사에서도 반복될 수 있는 만큼 공격에 사용된 IP와 수법, 침해 시도 내역 등을 관계기관과 금융회사에 신속하게 전달하기로 했다.금융당국은 금융회사에 보안 취약점 점검표를 제공하고 자체 점검 결과도 조속히 제출받을 예정이다. 이미 정보유출 사고가 발생한 금융회사에 대해서는 소비자 보호와 피해 보상 등의 조치가 제대로 이뤄지고 있는지도 관리·감독할 계획이다.신진창 금융위 사무처장은 정보유출 등 금융사고를 예방하기 위해 철저한 대비가 필요하다고 강조했다. 사고가 발생한 이후에는 신속하게 대응해 소비자 피해를 최소화할 수 있도록 준비해야 한다고 밝혔다.또 금융권을 대상으로 한 침해 시도를 지속적으로 살펴보고 위협정보를 빠르게 공유하는 등 관계기관 간 협력을 강화하겠다고 말했다. 아울러 침해사고의 원인과 공격 수법을 면밀히 분석해 필요한 제도 개선책도 마련하겠다는 방침을 밝혔다.