연예모아
‘신군부 5인방’ 마지막 생존자 정호용 별세
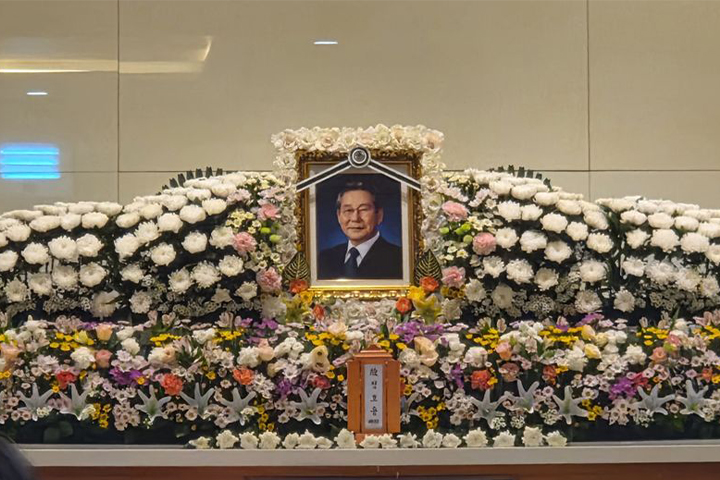
1979년 12·12 군사반란과 1980년 5·18 광주 민주화운동 유혈 진압에 관여한 정호용 전 국방부 장관이 13일 94세를 일기로 세상을 떠났다. 신군부 핵심 인물 5명 가운데 마지막까지 생존했던 인물이다. 그러나 그는 생전 5·18 유혈 진압에 대한 책임을 인정하거나 사과하지 않은 채 세상을 떠났다.
정 전 장관은 이날 오전 서울의 한 종합병원에서 치료를 받던 중 숨졌다. 빈소는 수원 아주대병원 장례식장에 마련됐다.
1932년생인 정 전 장관은 전두환·노태우 전 대통령과 육군사관학교 11기 동기다. 전두환, 노태우, 이희성 전 육군참모총장 겸 계엄사령관, 황영시 전 육군참모차장과 함께 신군부의 핵심 인물 5명으로 꼽혔다.
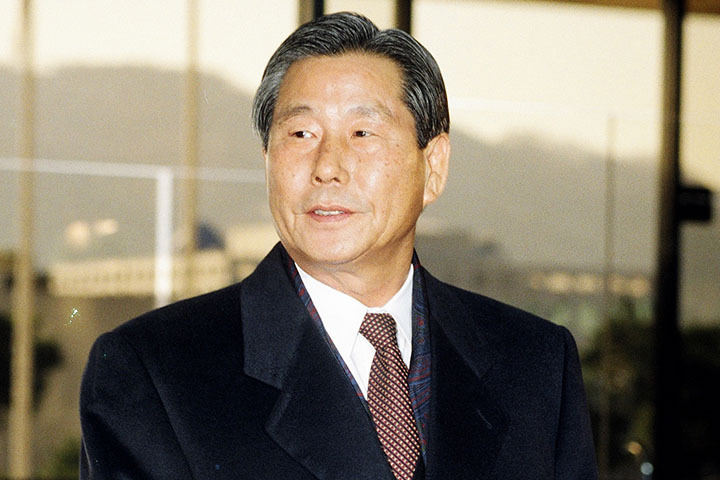
정 전 장관은 1979년 50사단장으로 근무하던 당시 12·12 군사반란에 가담했다. 반란 다음 날에는 육군특전사령관에 취임했다. 이후 5·18 민주화운동 당시 광주 유혈 진압에 투입된 예하 3·7·11공수부대를 지휘했다.
그는 5·18 항쟁 기간 광주를 최소 3~4차례 방문했다. 특히 1980년 5월 27일 계엄군이 전남도청에 다시 진입한 상무충정작전을 지원한 책임이 이후 대법원 판결 등을 통해 인정됐다.
신군부의 권력 아래에서 정 전 장관은 군 경력을 이어갔다. 육군참모총장 대장으로 예편한 뒤 전두환 정권 말기인 1987년 내무부 장관과 국방부 장관을 차례로 맡았다. 정치권에도 진출해 1988년 제13대 총선에서 민주정의당 후보로, 1992년 제14대 총선에서는 무소속으로 대구 서구갑 국회의원에 당선됐다.
민주화 이후에는 법의 심판을 받았다. 정 전 장관은 1996년 12·12 군사반란과 5·18 민주화운동 진압 가담 등의 혐의로 기소됐고, 이듬해 징역 7년이 확정됐다.
하지만 정 전 장관은 생전 5·18 유혈 진압에 대한 책임을 줄곧 부인했다. 광주 방문은 예하 부대에 대한 행정·군수 지원을 위한 것이었으며 자신에게 지휘 통솔권이 없어 발포와도 관련이 없다는 입장을 유지했다.
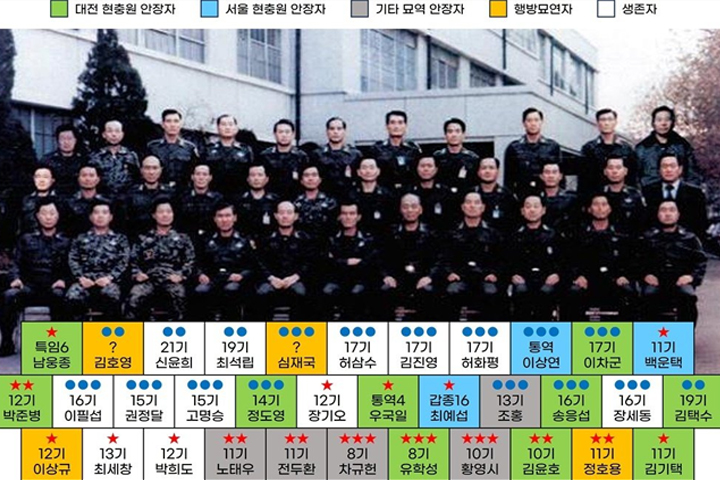
2021년에는 5·18민주화운동진상규명조사위원회에 진정서를 제출하기도 했다. 정치적으로 어려운 상황에 놓이면서 자신이 책임자로 지목됐다는 취지의 주장이었다.
그러나 조사위의 판단은 달랐다. 관련 자료와 진술을 분석한 결과 정 전 장관이 지휘 계통에서 완전히 벗어나 있었다고 보기 어렵다고 결론 내렸다. 조사 과정에서는 정 전 장관이 광주를 오갈 때마다 작전 현안 회의를 주재했고, 재진입 작전에 필요한 물품을 확보해 배분한 사실도 확인됐다.
이에 조사위는 활동 종료를 한 달여 앞둔 지난 6월 정 전 장관을 내란목적살인 혐의 등으로 다시 고발했다.
정 전 장관의 사망으로 신군부 핵심 인물 5명은 모두 세상을 떠나게 됐다. 5·18 당시 발포 지휘 체계와 내부 의사결정 과정을 직접 알고 있던 핵심 인물을 통해 당시 상황을 확인할 기회도 사라지면서 진상 규명이 더욱 어려워질 수 있다는 우려가 나온다.
김용만 5·18서울기념사업회 전 상임이사는 신군부 핵심 인물들이 역사 앞에서 자신의 잘못을 고백하거나 책임을 인정하지 않은 채 세상을 떠났다고 비판했다.