정치모아
용혜인 사퇴…지명 14일 만에 결단
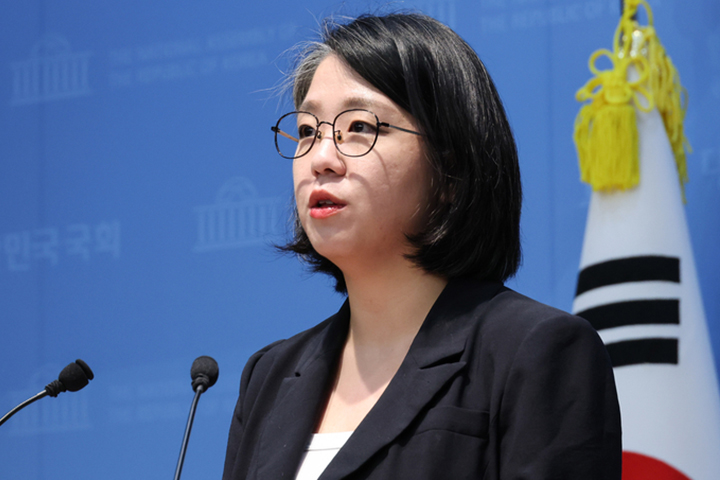
용혜인 성평등가족부 장관 후보자가 후보직에서 자진사퇴했다. 이재명 대통령이 지난달 30일 장관 후보자로 지명한 지 불과 14일 만이다.용 후보자는 13일 국회에서 기자회견을 열고 장관 후보직을 내려놓겠다고 밝혔다. 그는 “모두를 위한 성평등 실현과 연대의 정신으로 장관 후보직을 수락했다”고 밝히면서도 사퇴를 결정하게 된 배경을 설명했다.
용 후보자는 민주당으로부터 비례대표 의원직과 장관직을 함께 맡는 것에 대해 국민적 공감대가 크지 않다는 취지의 연락을 받았다고 전했다. 이후 고심을 거듭한 끝에 후보직에서 물러나는 것이 민주 진보진영 내부의 연대를 위한 길이라고 판단했다고 밝혔다.
그는 이날 기자회견에서 자신의 장관 후보직 수락 당시의 뜻도 함께 언급했다. 성평등을 실현하고 연대하는 방향으로 역할을 맡고자 했지만, 비례대표 국회의원직과 장관직 겸임을 둘러싼 논란이 이어지면서 결국 사퇴를 선택하게 됐다.
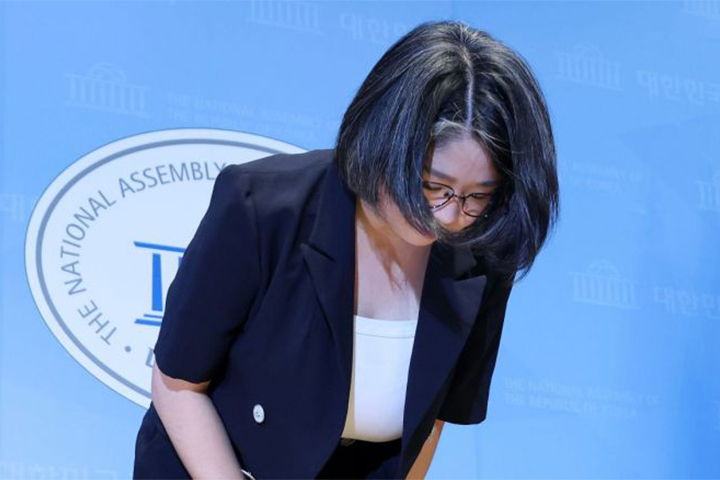
용 후보자는 장관 후보자로 지명된 이후 비례대표 의원직 겸직 문제를 두고 논란에 휩싸였다. 야당을 중심으로 사퇴 요구가 나왔고, 여당 내부에서도 후보직을 내려놓아야 한다는 압박이 이어졌다.
특히 각종 여론조사에서 여권을 향한 2030 세대의 지지율이 하락하는 흐름과 맞물리면서 용 후보자를 둘러싼 사퇴 압박도 더욱 커졌다. 이러한 상황이 이어지자 용 후보자는 장관 후보직을 유지하는 것보다 스스로 물러나는 것이 적절하다고 판단한 것으로 보인다.
결국 용 후보자는 대통령의 지명을 받은 지 14일 만에 장관 후보직에서 자진사퇴하게 됐다. 비례대표 의원직과 장관직 겸임을 둘러싼 논란이 후보자 사퇴로 이어지면서 향후 성평등가족부 장관 인선에도 관심이 쏠리게 됐다.
용 후보자는 자신의 사퇴가 성평등 정책을 포기하는 의미는 아니라는 점도 강조했다. 장관 후보직에서는 물러나지만 성평등과 사회적 약자를 위한 의정활동은 계속 이어가겠다는 뜻을 밝혔다.
그는 앞으로 국회의원으로서 맡은 역할에 충실하겠다는 입장도 내놨다. 장관 후보자 신분에서 벗어나 국회로 돌아가 정치적 책임을 다하겠다는 의미로 풀이된다.
이번 사퇴를 계기로 비례대표 의원의 장관직 겸임을 둘러싼 논란도 다시 주목받게 됐다. 국회의원직을 유지한 채 장관직을 맡는 것이 적절한지를 놓고 정치권 안팎에서 다양한 의견이 제기된 만큼 향후 관련 논의가 이어질 가능성이 있다.
정부는 용 후보자의 사퇴에 따라 성평등가족부 장관 후보자를 다시 물색해야 하는 상황에 놓였다. 후임 후보자가 누구로 결정될지와 함께 새로운 인선이 언제 이뤄질지도 관심사로 떠올랐다.
용 후보자의 자진사퇴가 정치권에 어떤 영향을 미칠지도 주목된다. 특히 이번 사퇴 과정에서 여권 내부의 의견 차이와 2030 세대의 민심 등이 함께 거론된 만큼 향후 정부와 여당이 성평등 정책과 인사 문제를 어떻게 풀어갈지 관심이 쏠린다.