스포츠모아
왕옌청 호투 앞세운 한화, LG 꺾고 5연승
 대전의 밤은 한화 이글스의 방망이 소리로 가득 찼다. 길었던 9연패의 그림자는 어느새 옅어졌고, 한화는 5경기 연속 승리를 쌓으며 다시 고개를 들었다.
한화는 9일 대전 한화생명볼파크에서 열린 LG 트윈스전에서 19-3으로 크게 이겼다. 점수 차만 놓고 보면 일방적인 경기였다. 그러나 한화 입장에서는 단순한 대승 이상이었다. 무거웠던 흐름을 끊고, 다시 자신감을 회복하고 있다는 증거에 가까웠다.
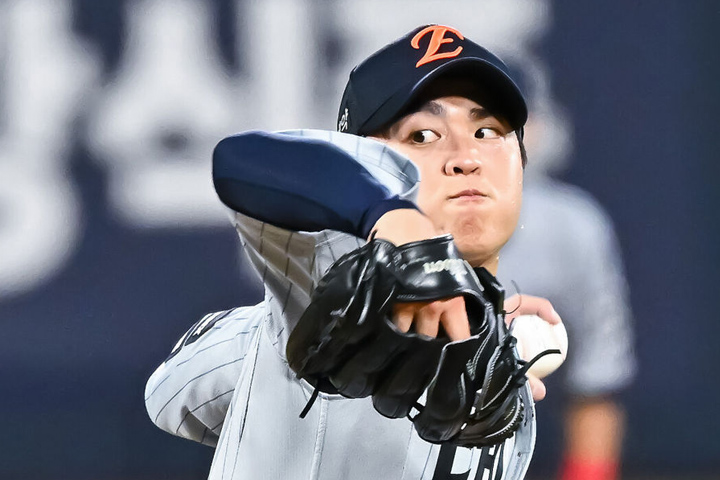
경기 흐름을 먼저 안정시킨 쪽은 마운드였다. 선발 왕옌청은 LG 타선을 상대로 6이닝 1실점의 투구를 펼쳤다. 안타는 7개를 내줬지만 대량 실점으로 이어지게 두지 않았다. 위기에서 흔들리지 않았고, 필요한 순간마다 아웃카운트를 쌓았다. 삼진이 많지는 않았지만 결과는 충분히 선명했다.
왕옌청은 이날 승리로 시즌 11승째를 챙겼다. 지난 8월 초 삼성전 이후 한 달 넘게 기다린 승리였다. 팀이 연승을 이어가야 하는 시점에서 나온 값진 호투였다.
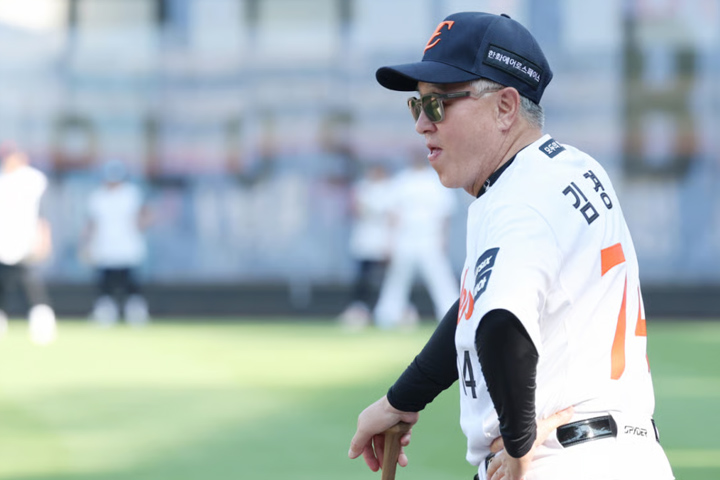
김경문 감독도 경기 뒤 왕옌청의 역할을 먼저 짚었다. 그는 왕옌청이 상대 타선을 최소 실점으로 막아 팀 승리에 큰 힘을 보탰다며 칭찬을 아끼지 않았다. 선발이 길게 버티자 한화는 불펜 운영에도 여유를 가질 수 있었다.
승부가 완전히 기운 장면은 8회였다. 한화 타선은 이미 앞서고 있었지만 멈추지 않았다. LG 불펜의 제구 난조를 파고들었고, 출루가 출루를 불렀다. 이후 안타가 이어졌고, 한지윤의 만루홈런이 터지며 분위기는 절정에 올랐다.
8회에만 12점. 한 이닝 대량 득점은 이날 경기의 상징적인 장면이었다. 한화 타자들은 점수 차와 관계없이 집중력을 유지했다. 쉽게 물러나지 않았고, 찬스를 끝까지 물고 늘어졌다.
기록지도 한화 쪽으로 크게 기울었다. 팀 전체 안타는 18개였다. 심우준, 최인호, 문현빈, 허인서 등 여러 타자가 공격에 가담했다. 특정 선수의 ‘원맨쇼’가 아니라, 타선 전체가 이어지고 터지는 경기였다. 특히 허인서는 3안타 4타점으로 공격의 무게감을 더했다.
반대로 LG 마운드는 후반을 버티지 못했다. 8회 등판한 투수들이 잇따라 흔들리며 대량 실점을 허용했다. 볼넷과 안타가 겹치자 흐름을 끊을 타이밍을 잡지 못했다.
김경문 감독은 타선에 대해서도 의미 있는 평가를 남겼다. 그는 선수들이 끈기 있는 모습으로 연승을 이어가는 집중력을 보여줬다고 말했다. 대승의 숫자보다 중요한 것은 경기 내내 유지된 태도였다는 뜻이다.
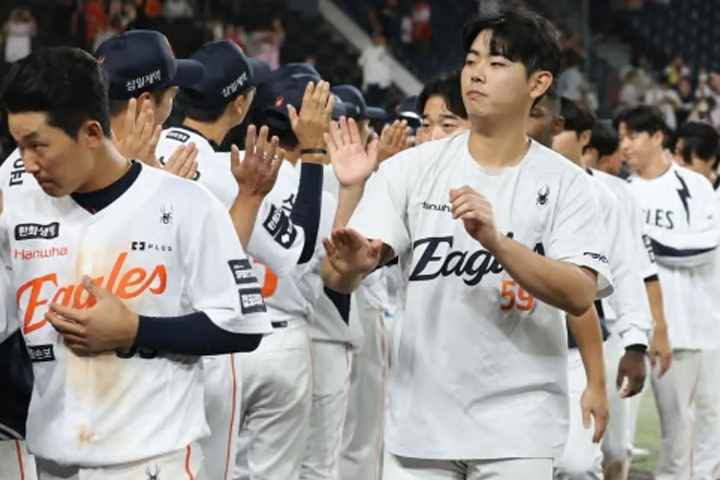
한화는 이날 승리로 시즌 54승째를 올렸다. 아직 5위권과의 차이는 작지 않지만, 최근 5연승은 팀 분위기를 바꾸기에 충분하다. 9연패 뒤 찾아온 연승이기에 더 값지다. 같은 팀이 맞나 싶을 만큼 경기 내용도 달라졌다.
이제 한화는 인천으로 향한다. 10일 SSG 랜더스와 원정 경기를 치른다. 5연승으로 되살아난 흐름을 계속 이어간다면, 막판 순위 싸움에도 새로운 변수가 될 수 있다. LG는 휴식을 취한 뒤 삼성과 맞붙는다.