정치모아
용혜인 “청문회서 답하겠다”…일주일째 입 닫았다
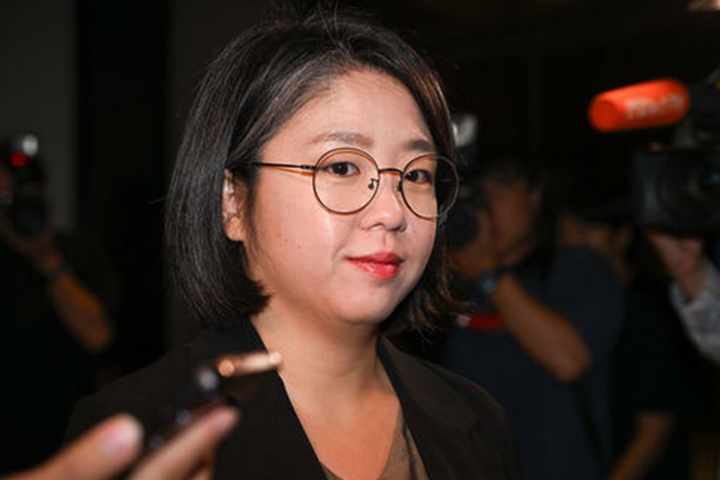
용혜인 성평등가족부 장관 후보자가 비례대표 국회의원과 장관직 겸직 문제를 비롯한 각종 의혹에 대해 또다시 답변을 미뤘다. 취재진의 질문이 이어졌지만 “청문회에서 답하겠다”는 입장만 반복했다.
용 후보자는 9일 오전 서울 서대문구 한국청소년활동진흥원에 마련된 인사청문회 준비단 사무실로 출근했다. 출근길에는 비례대표 의원직과 장관직 겸직 문제뿐 아니라 ‘가족 정당’과 ‘언더 조직’ 의혹 등에 대한 질문이 나왔다.
취재진은 ‘가족 정당’ 의혹에 대해 해명할 생각이 있는지 물었다. 해명을 계속 미루고 있다는 지적도 나왔다. 또 언더 조직에서 발생한 성차별을 묵인한 것이 사실인지, 청문회 전까지 계속 입장을 밝히지 않을 것인지 등을 질문했다.
이에 용 후보자는 “청문회에서 소상히 말씀드리겠다”고 짧게 답했다. 다른 질문에는 별도의 설명을 내놓지 않았다.
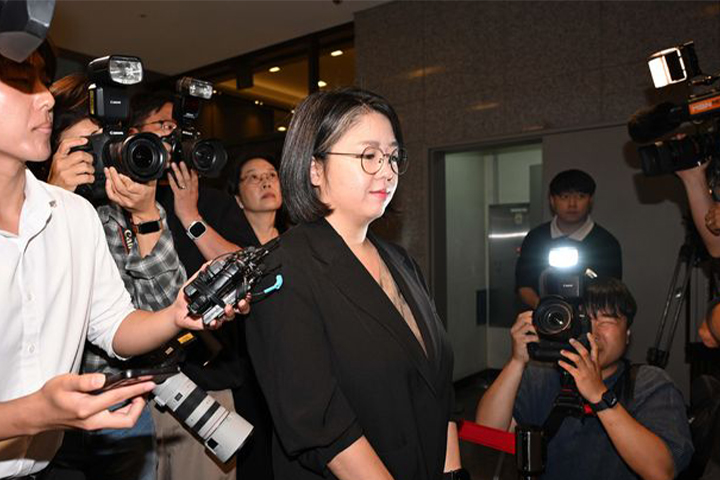
용 후보자가 출근길에서 취재진의 질문에 답하지 않은 것은 이번이 처음이 아니다. 그는 전날에도 관련 질문에 답변하지 않았다. 지난 2일 첫 출근 당시 약 10분 동안 질의응답을 진행한 이후로는 일주일째 특별한 해명을 내놓지 않고 있다.
현재 용 후보자를 둘러싸고는 여러 논란이 이어지고 있다. 비례대표 의원직을 유지하면서 장관직을 겸직하는 것이 적절한지를 비롯해 ‘가족 정당’ 의혹과 ‘언더 조직’ 의혹 등이 쟁점으로 거론되고 있다.
용 후보자는 이런 질문을 받을 때마다 인사청문회에서 설명하겠다는 입장을 유지하고 있다. 취재진이 출근길에서 연이어 해명을 요구했지만 이날도 구체적인 내용은 공개하지 않았다.
과거 용 후보자가 다른 장관 후보자의 출근길 문답 중단을 비판했던 사례도 다시 주목받고 있다.
2023년 김행 당시 여성가족부 장관 후보자는 각종 의혹에 대한 기자들의 질문이 이어지자 “인사청문회에서 전부 해명하겠다”고 밝혔다. 이후 출근길 문답을 닷새 만에 중단했다.
당시 초선 의원이었던 용 후보자는 김행 후보자의 대응을 비판했다. 그는 당시 “출근길 문답마저 중단한 상황”이라며 “소명할 수가 없어서 도망가는 것으로 해석할 수밖에 없다”고 말했다.
용 후보자는 지난 7일에도 취재진으로부터 과거 자신이 비판했던 모습과 현재의 대응이 비슷한 것 아니냐는 질문을 받았다. 당시 취재진은 “답변하지 않으면 과거 비판했던 기득권의 모습과 같은 것 아니냐”고 물었지만 용 후보자는 아무런 답을 하지 않았다.
이번에도 용 후보자는 의혹에 대한 구체적인 설명 대신 청문회에서 답하겠다는 입장을 되풀이했다. 출근길 문답을 통해 즉각 해명하기보다는 공식적인 인사청문회 자리에서 입장을 밝히겠다는 태도를 이어가고 있는 것이다.
다만 용 후보자의 인사청문회 일정은 아직 확정되지 않았다. 여당과 야당이 제시한 개최 날짜도 서로 다르다.
여당은 오는 18일 인사청문회를 열자는 입장인 반면 야당은 21일 개최를 주장하고 있다. 이에 따라 실제 청문회가 언제 열릴지는 아직 정해지지 않은 상태다.
용 후보자가 청문회에서 비례대표 의원직과 장관직 겸직 문제를 비롯해 ‘가족 정당’과 ‘언더 조직’ 의혹 등에 대해 어떤 설명을 내놓을지 주목된다. 현재까지는 출근길에서 “청문회에서 소상히 말씀드리겠다”는 답변만 반복하고 있다.