트래블
“여수에서 세계 섬 여행”…국제교류섬 가보니
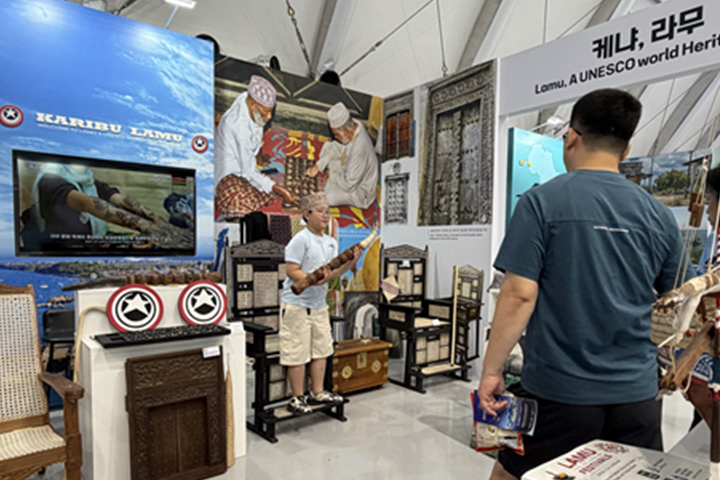
케냐 라무섬의 전통악기 ‘시와’ 소리를 직접 들어보고, 에콰도르 갈라파고스의 자연유산을 살펴보는 경험이 여수에서 펼쳐지고 있다. 전남 여수 돌산읍 진모지구에 마련된 ‘국제교류섬’에서는 세계 각 지역 섬의 문화와 자연, 관광 자원을 한자리에서 만날 수 있다.
국제교류섬은 2026여수세계섬박람회 주 행사장의 주요 전시 공간 가운데 하나다. 모두 31개 해외 지방정부와 3개 국제기구 등이 참여해 각 지역이 가진 섬의 가치를 소개하고 있다.
전시관은 국가와 지방자치단체, 기업, 공공기관 등이 섬과 관련된 산업과 정책을 알리는 공간으로 꾸며졌다. 국가·지자체·기업 부스와 컨퍼런스룸, 관람객을 위한 휴게공간 등이 마련돼 있다.
해외 지방정부관은 박람회 기간 내내 같은 지역이 전시되는 방식이 아니다. 일정에 따라 참여 지역이 바뀌기 때문에 방문 시기에 따라 만날 수 있는 섬도 달라진다.
1·2차 전시는 9월 5일부터 10월 5일까지 진행되고, 3차 전시는 10월 7일부터 11월 4일까지 열린다. 같은 장소를 다시 찾더라도 다른 지역의 섬 문화와 관광 자원을 살펴볼 수 있는 셈이다.
국내 섬을 소개하는 공간도 마련됐다. 국내 지자체 관에서는 제주와 인천, 여수, 경남 등 각 지역의 섬과 관광 자원을 소개한다. 2차 전시에는 부산과 울릉군 등도 참여한다.
한국홍보관과 공공기관관에서는 섬과 관련된 정책과 연구, 사업 등을 소개한다. 수산수출기업홍보관과 산업관에서는 지역 기업과 제품을 알리며 섬과 연계된 산업의 모습을 보여준다.
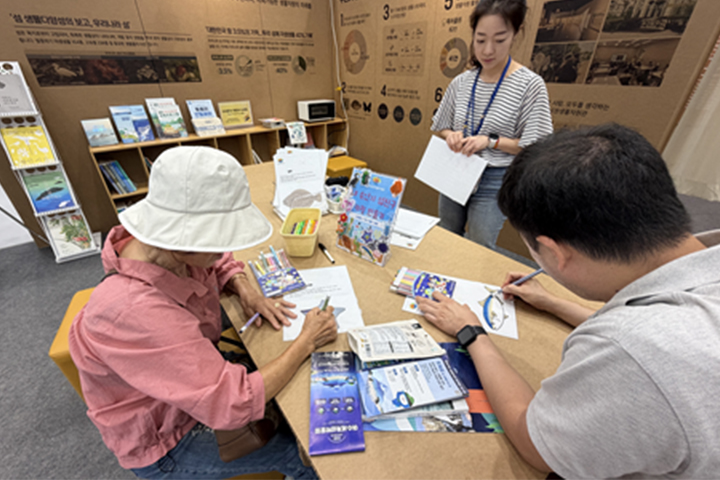
국제교류섬에서 다루는 주제는 섬의 문화와 관광에만 그치지 않는다. 섬의 문화유산을 비롯해 관광 혁신과 해양생태계 보전, 기후변화 대응 등 세계 섬들이 함께 고민하는 문제도 소개한다.
각 지역이 이러한 과제에 어떻게 대응하고 있는지도 함께 살펴볼 수 있다. 이를 통해 세계 섬들이 가진 다양한 모습과 함께 앞으로 섬이 나아갈 방향을 생각해보는 기회를 제공한다.
관람객이 직접 참여할 수 있는 체험 프로그램도 운영된다. 바다와 섬의 모습을 표현한 나만의 키링을 만들어보는 등 섬을 주제로 한 체험을 통해 박람회를 즐길 수 있다.
세계 각국의 섬 문화를 무대에서 만나는 프로그램도 이어진다. 박람회 연계행사인 ‘아일랜드 프렌즈데이’를 통해 해외 참가 지역의 전통춤과 음악을 선보인다.
인도네시아 트렝갈렉의 전통 공연을 비롯해 에콰도르 갈라파고스 공연, 페루 타킬레 연주 등이 박람회장 열린무대에서 펼쳐질 예정이다. 전시관에서 각 지역의 문화와 자연을 살펴보는 데 이어 공연을 통해 섬의 전통문화를 직접 만날 수 있는 구성이다.
김종기 조직위 사무총장은 “국제교류섬은 세계 각국의 섬이 지닌 자연과 문화를 직접 보고 느낄 수 있는 공간”이라며 “여수를 찾는 관람객들이 이곳에서 지구촌 섬의 다양성을 경험하길 바란다”고 말했다.
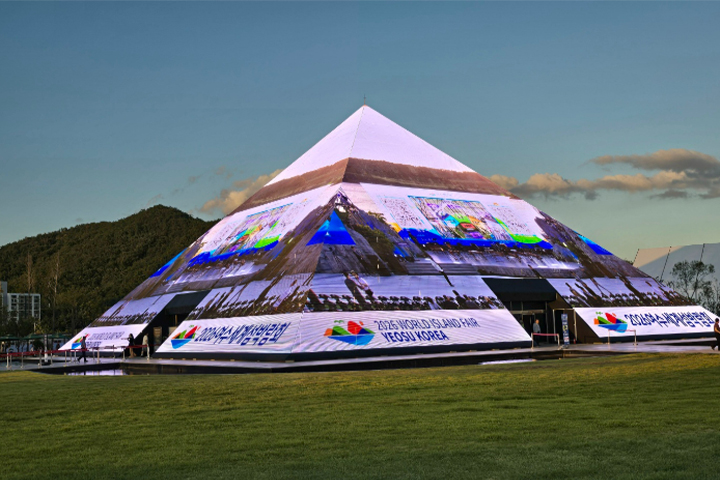
2026여수세계섬박람회는 ‘섬, 바다와 미래를 잇다’를 주제로 9월 5일부터 11월 4일까지 두 달간 열린다. 돌산 주행사장을 중심으로 개도와 금오도, 여수엑스포장에서도 행사가 진행된다.
돌산 주행사장 전시관에서는 섬과 관련된 다양한 콘텐츠를 관람할 수 있다. 부행사장인 개도와 금오도에서는 직접 섬을 체험하는 프로그램이 이어진다.
세계 각국의 섬이 가진 자연과 문화, 관광 자원을 한자리에서 살펴볼 수 있는 국제교류섬은 박람회 기간 동안 운영된다. 시기별로 참여 지역이 달라지는 만큼 전시와 공연을 통해 다양한 섬의 모습을 만날 수 있다.