사회모아
KTX서 햄버거 먹으면 민폐?
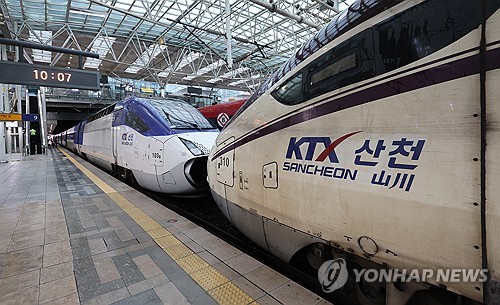
KTX 열차 안에서 음식을 먹는 문제를 두고 승객들 사이의 의견이 엇갈리고 있다. 특히 햄버거처럼 냄새가 강한 음식을 열차 안에서 먹는 것이 다른 승객에게 피해를 주는지를 놓고 온라인에서 논쟁이 이어지고 있다.
최근 한 온라인 커뮤니티에는 KTX 객차 안에서 햄버거 냄새 때문에 불편했다는 내용의 글이 올라왔다. 이를 계기로 열차 안에서 어느 정도까지 음식 섭취가 허용돼야 하는지를 두고 네티즌들의 의견이 갈렸다. 이후 비슷한 내용의 게시글도 잇따라 올라왔다.
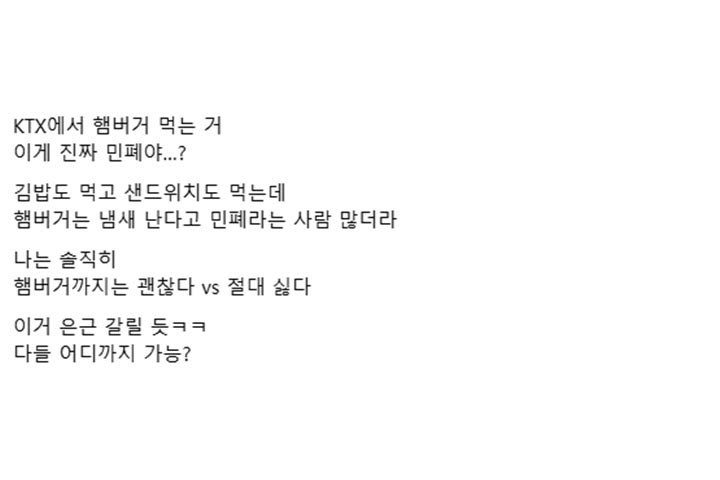
한 작성자는 지난 8일 스레드에 “KTX에서 햄버거 먹는 게 이게 진짜 민폐냐”며 “다들 어디까지 가능하냐”고 물었다. 열차 안에서 햄버거를 먹는 행동 자체가 다른 승객에게 피해를 주는 것인지 의견을 묻는 내용이었다.
이에 음식 섭취 자체에는 문제가 없다는 반응이 적지 않았다. 일부 누리꾼들은 “기차 안에서 먹는 게 그렇게 불편하면 그냥 자차를 타라”, “햄버거를 1시간 먹는 것도 아니고 왜 저러냐”는 의견을 내놨다.
또 “청국장 아니면 괜찮다”거나 “법적으로 금지된 것도 아닌데 왜 멋대로 가타부타하냐”는 반응도 나왔다. 열차 안에서 음식물을 먹는 행위가 명확하게 금지된 것이 아닌 만큼 승객 개인의 선택으로 봐야 한다는 주장이다.
반대 의견도 있었다. 밀폐된 공간인 열차에서는 음식 냄새가 주변 승객에게 그대로 전달될 수 있다는 것이다.
한 누리꾼은 “기차로 출퇴근하는데 밀폐된 기차 내에서 김밥, 햄버거, 치킨, 닭강정 냄새는 정말 싫다”고 했다. 또 다른 누리꾼 역시 “절대 싫거나 이해 못 할 정도는 아닌데 햄버거, 치킨 등은 냄새가 심하긴 하다”고 말했다.
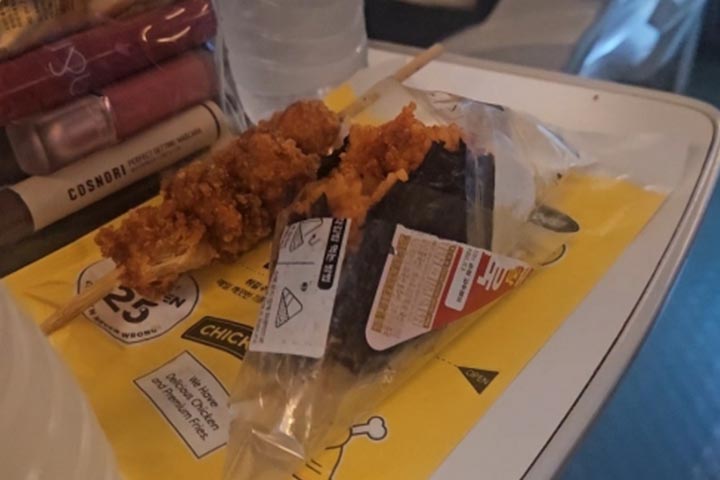
결국 논쟁의 핵심은 음식 섭취 자체보다 음식의 냄새가 다른 승객에게 어느 정도 불편을 주느냐에 맞춰지고 있다. 같은 음식을 두고도 승객마다 받아들이는 정도가 다른 만큼 의견 차이가 나타난 것으로 보인다.
그렇다면 실제로 KTX 열차 안에서 음식을 먹는 것은 금지된 행동일까.
코레일에 따르면 열차 내 취식은 허용된다. 철도 여객운송약관에도 열차 안에서 음식물을 먹는 행위를 명확하게 금지하는 조항은 없다.
다만 열차 안에서 모든 행동이 무조건 허용되는 것은 아니다. 철도안전법 제47조는 다른 승객에게 불편을 주는 행위를 제재 대상으로 규정하고 있다.
이에 따라 음식 섭취로 승객 사이에 마찰이 발생할 경우에도 일률적으로 취식을 금지하기보다는 서로 배려하고 자제할 것을 권고하는 수준이다.
이번 논쟁 역시 KTX 안에서 음식물을 먹을 수 있느냐의 문제와 다른 승객에게 불편을 줄 수 있는 행동을 어디까지 허용할 것이냐는 문제가 맞물리면서 이어지고 있다. 법적으로 취식이 허용된 상황에서도 주변 승객을 배려해야 한다는 의견과, 허용된 행동인 만큼 지나치게 제한해서는 안 된다는 의견이 맞서고 있다.