정치모아
“무이자 2억1550만원”…강신철 아들 ‘이모 찬스’
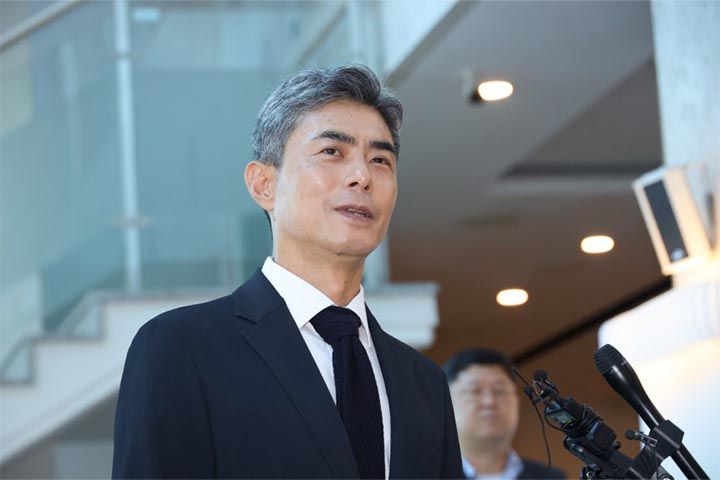
강신철 국방부 장관 후보자의 아들이 이모와 이모부에게 7억1550만원을 빌려 상가를 매입한 사실이 알려지면서 가족 간 자금 거래를 둘러싼 논란이 이어지고 있다. 특히 빌린 돈 가운데 2억1550만원은 이자를 전혀 내지 않는 조건이었던 것으로 확인되면서 세금을 피하기 위해 세법상 기준을 활용한 것 아니냐는 의혹도 나왔다.
8일 국회 국방위원회 소속 천하람 개혁신당 의원에 따르면 강 후보자의 아들은 지난 6월 경기 성남시 분당구 양지마을에 있는 상가를 사들이면서 이모와 이모부로부터 7억1550만원을 10년 만기로 빌렸다.
국회에 제출된 금전소비대차계약서를 보면 전체 차입금 가운데 5억원에는 연 4.6%의 이자를 지급하기로 했다. 반면 나머지 2억1550만원은 이자 없이 빌린 것으로 계약했다.
논란이 된 것은 이 무이자 금액이다. 현행 세법에서는 돈을 아예 이자 없이 빌리거나 법에서 정한 적정 이자율보다 낮은 금리로 빌릴 경우 그로 인해 얻은 경제적 이익을 증여로 보고 과세할 수 있다.
다만 적정 이자율을 적용했을 때 계산되는 이자와 실제 지급한 이자의 차이가 1년에 1000만원보다 적으면 증여세를 부과하지 않는 예외가 있다. 현재 법정 적정 이자율은 4.6%다.
2억1550만원에 연 4.6%의 이자율을 적용하면 1년 동안 발생하는 이자는 약 991만3000원이다. 증여세를 부과하지 않는 기준인 1000만원보다 약 8만7000원 적은 수준이다.
이에 따라 일각에서는 무이자로 빌려도 증여세가 발생하지 않는 범위에 맞춰 대출 금액을 정한 것 아니냐는 지적이 제기됐다. 2억1550만원은 적정 이자율을 적용했을 때 연간 이자가 1000만원을 넘지 않는 금액에 해당한다.
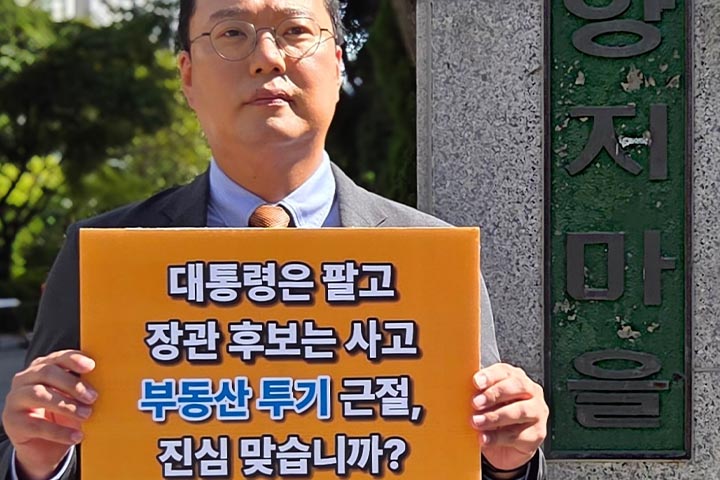
천 의원은 이 같은 거래가 사실상 가족 간 증여와 다르지 않다는 취지로 비판했다. 그는 강 후보자의 아들이 2억1550만원을 10년 동안 무이자로 빌렸다면서 “증여세를 회피할 수 있는 무이자 차용증 한도인 2억1700만원을 꽉 채운 것”이라고 주장했다.
이어 “세상에 어느 이모, 이모부가 취업한 지 1년밖에 안 된 조카에게 7억원을 냉큼 빌려주나”라며 “말만 돈을 빌린 것일 뿐, 사실상 치밀하게 계획된 가족 간 증여나 다름없다”고 지적했다.
강 후보자 측은 가족에게서 돈을 빌려 상가를 매입한 것은 법적으로 문제가 없는 정상적인 거래라고 반박했다. 인사청문회 준비팀은 전날 “장남의 분당 소재 상가 매입은 법적 절차와 세무 기준을 모두 준수한 정상 거래”라고 밝혔다.
후보자 측 설명에 따르면 상가 매입 과정에서 계약금 7000만원은 아들 본인의 예금 등 자기자금으로 마련했다. 나머지 잔금과 취득세 등 상가를 사들이는 데 필요한 자금은 개인 간 적법한 금전소비대차계약을 통해 조달했다는 것이다.
상가의 임대 역시 정상적으로 이뤄지고 있다고 설명했다. 후보자 측은 해당 상가가 현재 2명의 임차인에게 임대되고 있으며, 정식 임대차계약을 체결해 임대소득 신고 등 관련 세무 절차도 투명하게 지키고 있다고 밝혔다.
결국 이번 논란의 핵심은 이모와 이모부에게 빌린 7억1550만원 가운데 일부를 무이자로 설정한 방식이 세법상 증여세 비과세 기준을 의도적으로 활용한 것인지 여부다. 천 의원은 가족 간 대규모 자금 거래와 무이자 차용 구조를 문제 삼고 있는 반면, 강 후보자 측은 적법한 금전소비대차계약에 따른 정상적인 자금 조달이었다는 입장이다.