건강모아
김신영처럼 아침 삼겹살 먹어도 될까
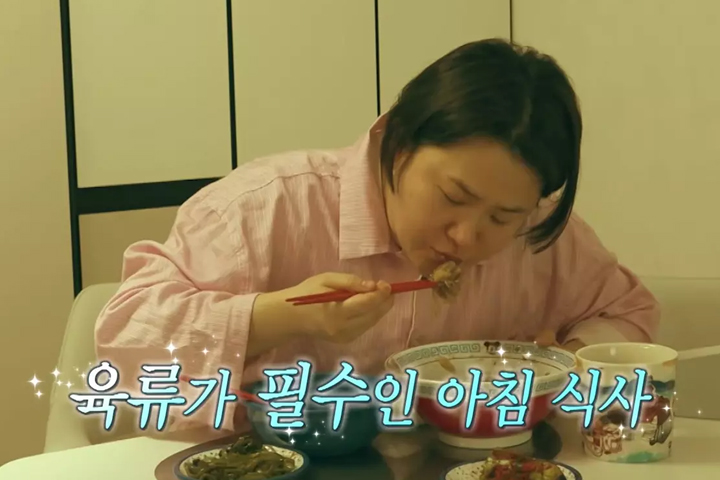 아침 식사는 하루 식욕의 흐름을 좌우할 수 있다. 특히 단백질이 포함된 식사는 오전 내내 배고픔을 덜 느끼게 해 점심 전 과식이나 간식 섭취를 줄이는 데 도움이 된다. 하지만 ‘든든한 아침’이 곧 ‘기름진 고기 위주의 식단’을 뜻하는 것은 아니다.
최근 MBC 예능 프로그램 ‘나 혼자 산다’에서는 코미디언 김신영의 아침 식사 습관이 공개됐다. 김신영은 아침을 중요하게 생각한다며 삼겹살이나 불고기 등 육류를 챙겨 먹는다고 밝혔다. 방송 이후 아침에 고기를 먹는 식습관이 건강에 어떤 영향을 주는지 관심이 이어지고 있다.
전문가들은 아침 단백질 섭취 자체는 긍정적으로 볼 수 있다고 설명한다. 단백질은 위에서 머무는 시간이 비교적 길고 식욕 조절 호르몬에도 영향을 줘 포만감을 높이는 데 관여한다. 아침에 빵이나 과자처럼 정제 탄수화물 위주로 먹는 것보다 달걀, 생선, 살코기, 두부 등 단백질 식품을 곁들이는 편이 허기를 늦추는 데 유리할 수 있다.
연구 결과도 이를 뒷받침한다. 국제학술지 ‘Physiology & Behavior’에 발표된 분석 연구는 건강한 성인을 대상으로 한 무작위 대조시험 49편을 종합했다. 그 결과 단백질 섭취량이 늘었을 때 배고픔은 낮아지고, 포만감과 식후 만족감은 높아지는 경향이 나타났다. 식욕을 촉진하는 그렐린은 줄어드는 반면, 포만감과 관련된 GLP-1, 콜레시스토키닌 등은 증가하는 양상도 확인됐다.
아침 식사만 두고 비교한 소규모 실험에서도 비슷한 결과가 보고됐다. 건강한 성인 25명에게 단백질 비율이 다른 아침 식사를 제공했을 때, 전체 열량 중 단백질이 25%를 차지한 식사를 한 경우가 10% 수준의 식사를 했을 때보다 더 큰 포만감을 느낀 것으로 나타났다.
다만 모든 고기가 같은 선택지는 아니다. 삼겹살, 갈비, 소시지처럼 지방이 많은 육류는 단백질과 함께 포화지방과 콜레스테롤 섭취도 늘린다. 질병관리청은 동물성 단백질 식품 중 일부는 포화지방 함량이 높을 수 있어 섭취량 조절이 필요하다고 안내한다. 포화지방을 많이 먹으면 혈중 LDL 콜레스테롤이 올라갈 수 있고, 이는 심혈관 질환 위험 관리 측면에서 좋지 않다.
세계보건기구도 성인의 포화지방 섭취를 하루 총열량의 10% 미만으로 제한할 것을 권고한다. 중요한 점은 포화지방을 줄인 자리를 단 음식이나 흰빵, 흰쌀밥 같은 정제 탄수화물로 채우지 않는 것이다. 대신 생선, 견과류, 식물성 기름 등에 들어 있는 불포화지방을 활용하는 편이 더 바람직하다.
핵심은 ‘아침 고기’가 아니라 ‘아침 단백질의 질’이다. 아침에 육류를 먹고 싶다면 매일 삼겹살을 굽기보다 지방이 적은 부위나 불고기용 살코기를 선택하는 것이 낫다. 여기에 달걀, 두부, 콩, 생선 등을 번갈아 활용하면 단백질은 충분히 챙기면서 포화지방 부담은 줄일 수 있다. 채소와 통곡물을 함께 곁들이면 포만감과 영양 균형을 동시에 잡는 데 도움이 된다.