사회모아
“배 위까지 올라갔다”…예인선 실종자 새 정황
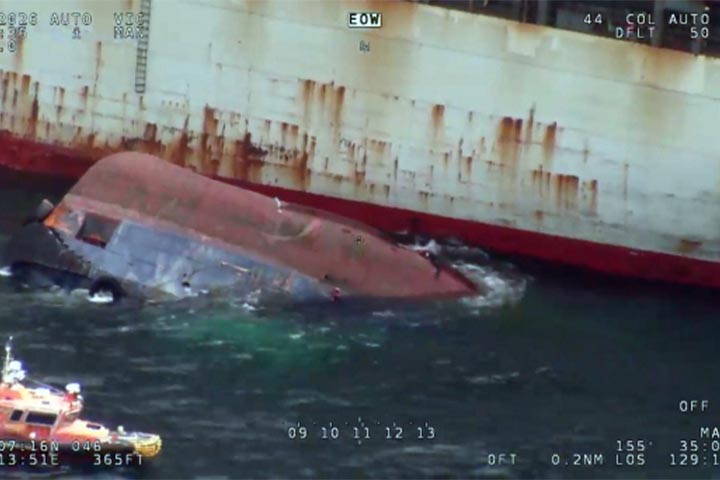
부산 오륙도 앞바다에서 전복된 뒤 침몰한 예인선 티엔에스캐처호에서 사고 당시 인도네시아 선원 외에도 2명이 추가로 배 밖으로 빠져나왔던 것으로 확인됐다. 하지만 이들은 구조되지 못한 채 강한 조류에 휩쓸려간 것으로 파악됐다.
7일 국제신문 취재를 종합하면 해경은 사고 당시 현장을 지나던 컨테이너선의 목격자 진술과 CCTV 영상을 분석해 티엔에스캐처호에서 인도네시아 선원 A씨 외에 2명의 선원이 추가로 탈출했다는 사실을 확인했다.
이 가운데 한 명은 사고 당시 선내에서 빠져나오지 못한 것으로 알려졌던 2등기관사로 추정되고 있다. 당초 알려진 사고 상황과 달리 2등기관사를 포함한 2명이 배에서 탈출했던 정황이 새롭게 확인된 것이다.
사고 직후 A씨는 인근 상선에 의해 구조됐다. 그러나 수면 위로 올라온 나머지 2명은 구명환을 붙잡기도 전에 빠르게 이동하는 조류에 휩쓸려 내려갔다.
당시 사고 해역의 조류는 3노트 이상으로 매우 빨랐던 것으로 확인됐다. 해경이 현장에 도착하기 전부터 탈출한 선원들의 표류가 이미 시작됐을 가능성이 있었던 셈이다.
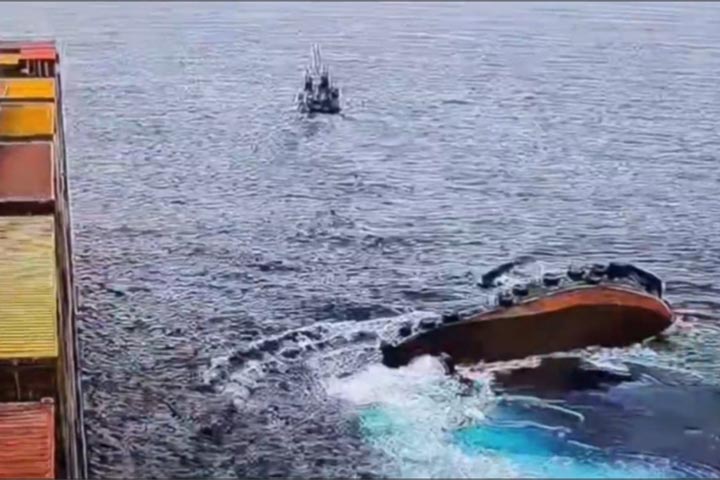
이 과정에서 사고 초기 CCTV 분석이 늦어진 것을 두고 수색 골든타임을 놓친 것 아니냐는 지적도 나온다. CCTV 영상은 사고 당시 선원들의 움직임과 표류 방향을 확인할 수 있는 중요한 단서였기 때문이다.
인도네시아 선원 A씨는 지난 주말 실종자 가족들을 만난 자리에서 기존 증언을 바꿨다. 그는 당시 2등기관사가 자신과 함께 배에서 탈출했고, 뒤집힌 배 위에 올라갔다고 증언한 것으로 전해졌다.
실종자 가족들은 A씨의 증언을 들은 뒤 해경에 CCTV 영상을 확인해 달라고 강하게 요구했다고 주장했다. 하지만 당시 해경은 수사 중이라는 입장만 반복했다는 것이 가족들의 설명이다.
2등기관사의 가족은 해경의 CCTV 확인이 늦어진 점에 강한 불만을 나타냈다. 가족 측은 장관과 시장이 실종자 가족 대기실을 찾은 뒤에야 해경이 CCTV를 확인했다며 초기 대응에 문제가 있었다고 주장했다.
2등기관사의 가족은 “초기에 CCTV를 분석해 표류 방향을 제대로 짚었다면 수색 방향이라도 정확하게 잡았을 것 아니냐”고 말했다. 사고 직후 확보된 영상 분석이 신속하게 이뤄졌다면 수색 과정에서 다른 결과가 나왔을 수 있다는 취지다.
이에 대해 해경은 CCTV 영상 자체의 판독이 쉽지 않았다고 해명했다. 원거리에서 촬영된 영상이어서 화면 속 선원이 점처럼 보일 정도로 작았고, 이 때문에 정확한 움직임을 확인하는 데 어려움이 있었다는 설명이다.
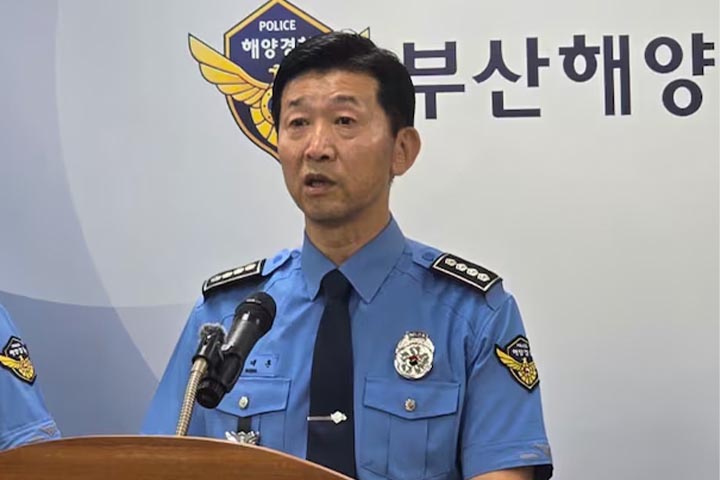
해경 관계자는 사고 당시 해역의 상황도 CCTV 분석을 늦춘 이유로 들었다. 당시 조류가 3노트 이상으로 매우 빠른 데다 파도까지 높아 영상을 분석하는 데 시간이 걸렸다고 밝혔다.
이번 확인으로 사고 당시 티엔에스캐처호에서 탈출한 선원이 당초 알려진 것보다 2명 더 있었던 사실이 드러났다. 특히 이 가운데 한 명이 실종된 2등기관사로 추정되면서 사고 직후 선원들의 탈출 상황과 이후 표류 경로를 다시 확인할 필요성이 커지고 있다.
실종자 가족들은 초기 CCTV 분석이 늦어진 점을 지적하며 수색 과정에 대한 의문을 제기하고 있다. 반면 해경은 영상의 판독이 어려웠고 사고 해역의 빠른 조류와 높은 파도 때문에 분석에 시간이 필요했다는 입장이다.