경제
전세사기 피해자 4만명 넘었다…지원 7만건
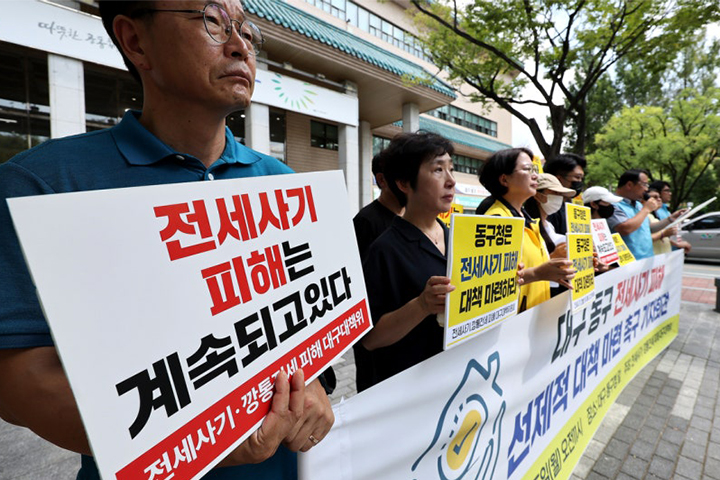
국토교통부는 지난 8월 한 달 동안 전세사기피해지원위원회 전체회의를 열어 모두 1798건을 심의하고, 이 가운데 658건을 전세사기피해자 등으로 최종 결정했다고 7일 밝혔다.
이번에 가결된 658건 가운데 627건은 신규 신청과 재신청을 포함한 신청 건이었다. 나머지 31건은 기존 결정에 대해 이의신청이 제기된 사례로, 추가 심의를 통해 ‘전세사기피해자법’ 제3조에서 정한 요건을 충족한 것으로 확인돼 전세사기피해자 등으로 인정됐다.
심의 대상 가운데 나머지 1140건은 피해자로 결정되지 않았다. 이 중 626건은 법에서 정한 요건을 충족하지 못해 부결됐으며, 239건은 보증보험이나 최우선변제금 등을 통해 보증금을 전액 돌려받을 수 있는 경우로 판단돼 적용 대상에서 제외됐다. 기존 결정에 대한 이의신청 가운데 275건 역시 관련 요건을 충족하지 못한 것으로 판단돼 기각됐다.
전세사기피해지원위원회가 지금까지 최종 결정한 전세사기피해자 등은 누적으로 4만936건에 이른다. 긴급한 경·공매 유예 협조 요청 결정은 총 1225건으로 집계됐다. 피해자로 결정된 임차인들에게는 주거 지원을 비롯해 금융과 법적 절차 등 모두 7만7805건의 지원이 이뤄지고 있다.
전세사기피해자로 인정받지 못했거나 불인정 또는 전세사기피해자 등으로 결정된 임차인에게도 이의신청 기회가 있다. ‘전세사기피해자법’ 제15조에 따라 이의신청을 제기할 수 있으며, 이의신청이 받아들여지지 않은 경우에도 이후 관련 사정이 달라지면 다시 신청해 전세사기 피해자로 결정받을 수 있다.
피해주택을 직접 매입하는 지원도 계속되고 있다. 한국토지주택공사(LH)는 지난달 31일 기준 전세사기 피해주택 1만718가구를 매입한 것으로 나타났다. 2026년 들어 현재까지 월평균 매입 물량은 716가구로, 피해주택 매입 절차가 지속적으로 진행되고 있다.
국토부와 LH는 피해주택 매입을 보다 신속하게 진행하기 위해 매입점검회의와 패스트트랙을 운영하고 있다. 또한 지방법원과 경매 속행 등을 지속적으로 협의하면서 피해 임차인의 주거 안정을 지원한다는 계획이다.
전세사기로 피해를 입은 임차인은 거주지 관할 시·도에 피해자 결정 신청을 할 수 있다. 위원회의 의결을 거쳐 피해자로 결정되면 전국 전세피해 및 예방지원센터와 지사를 통해 주거·금융·법률 등 지원대책에 대한 자세한 안내를 받을 수 있다. 센터는 대면과 유선 상담을 제공하며, 지사는 대면 방식으로 지원한다.
전세사기 피해를 예방하기 위한 지원도 함께 추진된다. 국토부와 주택도시보증공사(HUG)는 예비 임차인이 계약을 체결하기 전에 권리관계와 위험 요소를 확인할 수 있도록 전국 8개 전세피해 및 예방지원센터에서 ‘안전계약 컨설팅 사업’을 운영하고 있다.
정부는 피해자 결정과 피해주택 매입을 비롯한 지원 절차를 이어가는 한편, 임차인이 계약 단계에서 위험 요소를 미리 확인할 수 있도록 예방 지원도 함께 진행하고 있다.