문화
국중박이 내건 유묵, 알고 보니 친일 인사 작품
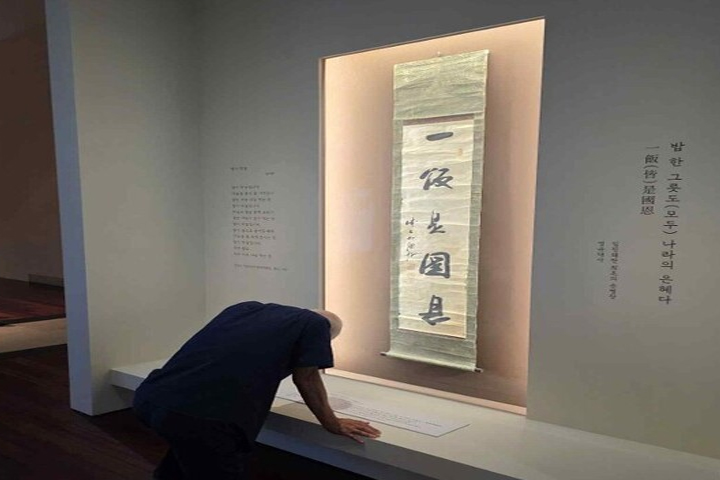 국립중앙박물관이 특별전에 내놓았던 서예 작품의 작가 정보가 잘못된 것으로 최종 확인됐다. 독립운동가의 글씨로 소개됐던 유묵이 실제로는 친일반민족행위자로 지정된 박중양의 작품이라는 결론이 나온 것이다.
국립중앙박물관은 7일 특별전 ‘우리들의 밥상’에서 한때 전시됐던 유묵 ‘일반시국은’에 대한 조사 결과를 공개했다. 박물관은 여러 분야 전문가의 검토를 종합한 끝에 이 작품을 애국지사 박원근의 유묵으로 볼 수 없으며, 박중양이 쓴 글씨로 판단한다고 밝혔다.
‘일반시국은’은 ‘밥 한 그릇도 나라의 은혜’라는 의미를 담은 문구다. 박물관은 밥과 식문화에 얽힌 언어와 역사적 표현을 소개하는 과정에서 이 글씨를 전시품으로 골랐다. 해당 문구는 임진왜란 때 승병을 일으킨 영규대사와 관련해 전해지는 말로 알려져 있어 전시의 취지와도 맞는다고 판단했다.
문제는 작품의 필자였다. 박물관은 처음 이 유묵을 독립운동가 박원근의 작품으로 안내했다. 그러나 전시 이후 낙관에 적힌 ‘박원근’이 애국지사 박원근이 아니라, 박중양이 사용했던 이름일 가능성이 있다는 외부 지적이 제기됐다. 이에 박물관은 지난 8월 10일 작품을 전시장에서 내렸다.
논란이 커지자 박물관은 이틀 뒤 공식 누리집에 사과문을 게시했다. 전시품의 출처와 작가를 충분히 확인하지 못했다는 점을 인정하고, 관련 검증이 미흡했던 데 대해 고개를 숙였다. 특히 작품을 독립운동가의 유물로 알고 받아들였던 박원근 유가족에게도 사과의 뜻을 전했다.
이후 박물관은 진위를 확인하기 위해 별도의 전문가 자문 절차를 진행했다. 서예, 고문헌, 근현대사, 보존과학 분야 전문가 7명이 검증에 참여했다. 조사는 글씨의 필획, 인물의 이름 사용 기록, 작품의 표구 방식 등을 다각도로 살피는 방식으로 이뤄졌다.
서예와 고문헌 검토에서는 ‘일반시국은’의 글씨와 박중양의 기존 필적 사이에 공통점이 확인됐다. 획을 긋고 마무리하는 방식, 글자의 흐름과 운필 습관 등이 유사하다는 의견이 제시됐다. 전문가들은 이 같은 특징을 근거로 해당 유묵을 박중양의 필적으로 보는 것이 타당하다고 판단했다.
근현대사 분야에서는 이름 문제를 살폈다. ‘친일반민족행위진상규명 보고서’ 등에 따르면 박중양은 한때 ‘박원근’이라는 이름을 사용했다. 그의 호는 해악으로 확인됐다. 전문가들은 박중양이 일본 유학 시절까지 박원근이라는 이름을 쓰다가 1903년 귀국 무렵부터 박중양이라는 이름을 사용한 것으로 봤다.
작품의 물리적 특징도 검토 대상이 됐다. 보존과학 분야 조사에서는 ‘일반시국은’의 장황 방식이 근대 일본식 표구에서 자주 나타나는 형식이라는 분석이 나왔다. 이는 작품의 시대적 배경과 관련성을 판단하는 참고 근거가 됐다.
이번 결과로 박물관의 전시품 검증 체계에 대한 지적도 피하기 어렵게 됐다. 역사적 인물의 이름이 같거나 다른 이름을 사용한 사례가 있는 경우, 출처와 필자 확인을 더 촘촘하게 해야 한다는 목소리가 나온다. 특히 독립운동가와 친일반민족행위자가 뒤바뀐 사안이라는 점에서 오류의 무게가 작지 않다는 평가다.
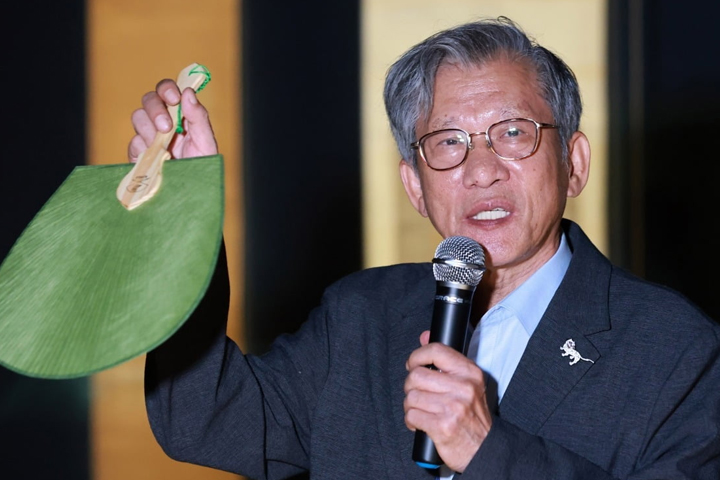
유홍준 국립중앙박물관장은 역사 인물에 대한 정확한 확인은 박물관의 기본 책무라며, 이번 일에서 부족함이 있었다고 밝혔다. 이어 앞으로 전시품을 선정하고 소개하는 과정에서 검증 단계를 강화해 같은 일이 반복되지 않도록 하겠다고 말했다.
박물관은 이번 조사 결과를 통해 필자 논란을 정리했지만, 남은 과제는 분명하다. 유물 한 점의 설명문도 공적 역사 기록이 될 수 있는 만큼, 전시 기관의 확인 책임과 신뢰 회복 노력이 더욱 중요해졌다.