건강모아
명절 사과, 깎지 말고 씹어야 더 이롭다
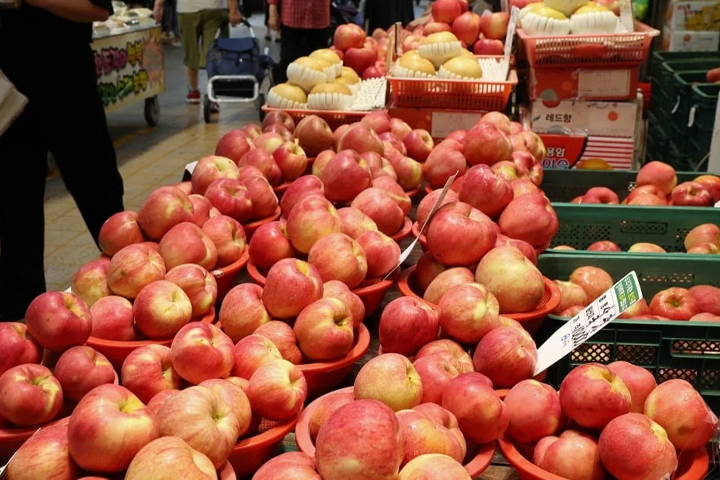
 추석이 가까워지면 과일가게와 마트 매대에서 가장 눈에 띄는 과일 중 하나가 사과다. 차례상에 올리기 좋고, 가족들이 식사 뒤 함께 나눠 먹기에도 부담이 적어 명절 대표 과일로 꼽힌다.
사과는 단순한 후식 이상의 의미가 있다. 추석에는 평소보다 기름진 음식과 탄수화물 섭취가 늘어난다. 갈비찜, 전, 잡채, 송편, 한과 등이 한 끼 식탁에 함께 오르기 때문이다. 이때 사과는 식이섬유와 항산화 성분을 보충해주는 식품으로 활용할 수 있다.
사과의 핵심 성분으로는 펙틴이 꼽힌다. 펙틴은 물에 녹는 식이섬유로, 장 안에서 음식물이 이동하는 속도와 영양소 흡수 속도에 영향을 준다. 식사 뒤 혈당이 빠르게 오르는 것을 완만하게 하는 데 도움을 줄 수 있고, 포만감을 유지하는 데도 긍정적이다.
또한 펙틴은 장 건강과도 관련이 깊다. 장내 유익균이 자라는 데 필요한 먹이가 될 수 있어, 장내 환경을 관리하는 데 도움이 된다. 명절 기간처럼 과식과 불규칙한 식사가 반복될 때는 장이 쉽게 더부룩해질 수 있는데, 이럴 때 식이섬유 섭취는 식단 균형을 맞추는 데 의미가 있다.
사과에는 폴리페놀 계열의 식물성 화합물도 들어 있다. 이 성분들은 몸속 산화 스트레스에 대응하는 항산화 작용과 관련이 있다. 사과에 포함된 케르세틴, 프로안토시아니딘, 페놀산 등은 염증 반응과 혈관 건강을 연구할 때 자주 언급되는 성분들이다.
다만 사과가 명절 음식의 부담을 모두 없애주는 ‘해결사’는 아니다. 전이나 고기, 떡을 많이 먹은 뒤 사과를 먹었다고 해서 과도한 열량 섭취가 사라지는 것은 아니다. 사과의 건강 효과는 평소 식단 안에서 채소, 과일, 통곡물 등을 꾸준히 섭취할 때 더 의미 있게 나타난다.
혈당을 관리하는 사람이라면 사과를 어떻게 먹느냐도 중요하다. 사과는 단맛이 있지만 혈당지수는 비교적 낮은 편으로 알려져 있다. 식이섬유가 당의 흡수를 늦추는 데 관여하기 때문이다. 하지만 과일인 만큼 당질이 없는 것은 아니다.
특히 추석에는 송편, 식혜, 약과, 한과처럼 당과 탄수화물이 많은 음식이 많다. 이런 음식들을 먹은 뒤 사과까지 여러 개 먹으면 전체 당 섭취량이 예상보다 많아질 수 있다. 당뇨병이 있거나 혈당 변동에 민감한 사람은 사과를 소량으로 나눠 먹는 편이 낫다.
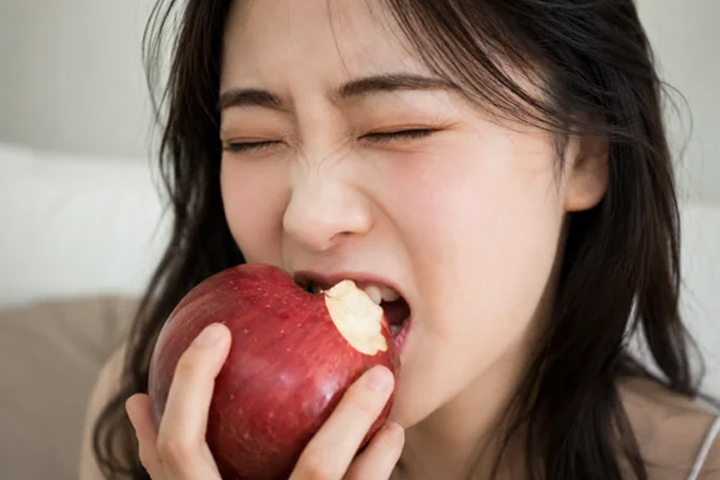
사과는 가능하면 갈아 마시기보다 씹어 먹는 것이 좋다. 주스나 즙 형태로 먹으면 섭취 속도가 빨라지고 포만감은 줄어들 수 있다. 반면 생과일은 씹는 과정에서 자연스럽게 먹는 속도가 늦어지고, 식이섬유도 비교적 온전히 섭취할 수 있다.
껍질을 함께 먹는 것도 영양 면에서는 유리하다. 사과 껍질에는 식이섬유와 폴리페놀 성분이 과육보다 많이 들어 있다. 잔류물 걱정이 있다면 흐르는 물에 충분히 문질러 씻고, 필요하면 전용 세척법을 활용하면 된다.
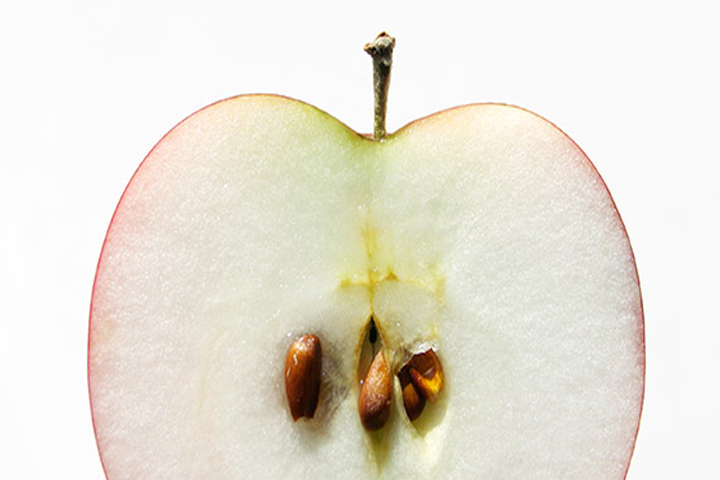
반대로 사과 씨는 일부러 먹지 않는 것이 좋다. 씨에는 아미그달린이라는 성분이 들어 있는데, 몸 안에서 시안화물로 바뀔 수 있다. 실수로 몇 개 삼키는 정도는 대부분 문제가 되지 않지만, 건강에 좋다고 씹어 먹을 이유는 없다.
추석 사과를 건강하게 즐기는 핵심은 ‘적당히, 통째로, 천천히’다. 배가 이미 부른 상태에서 후식이라는 이유로 계속 먹기보다는 한두 조각 정도로 양을 조절하는 것이 좋다. 사과는 명절 식탁을 더 산뜻하게 만들어주는 좋은 과일이지만, 과식까지 합리화해주지는 않는다.