건강모아
졸려서 마셨는데…에너지음료의 수면 역습
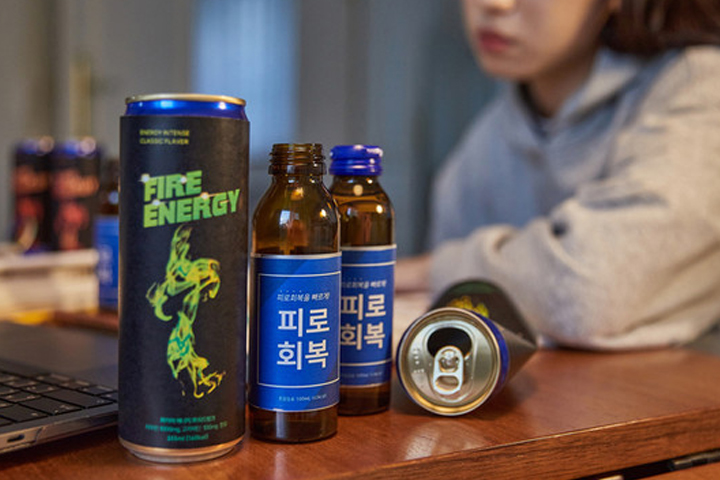 졸음을 쫓기 위해 무심코 집어 든 에너지음료가 오히려 밤잠을 방해할 수 있다는 연구 결과들이 주목받고 있다. 잠이 부족한 사람일수록 카페인과 당이 들어간 음료를 더 자주 찾고, 그렇게 마신 음료가 다시 수면의 질을 떨어뜨리는 악순환이 생길 수 있다는 분석이다.
4일 학계에 따르면 말레이시아 MAHSA대와 말라야대 연구진은 대학생들의 에너지음료 섭취 현황과 이유, 건강 영향을 살펴본 연구를 국제학술지 ‘뉴트리션 앤드 헬스’에 발표했다. 연구진은 기존에 나온 관련 연구 58건을 모아 체계적으로 검토하고 메타분석을 진행했다.
분석 결과 대학생의 에너지음료 섭취율은 49.6%로 나타났다. 사실상 대학생 2명 중 1명은 에너지음료를 마시는 셈이다. 지역별로는 아프리카 대학생의 섭취율이 61%로 가장 높았고, 아시아가 50%로 뒤를 이었다. 북미는 47%, 유럽은 37%로 집계됐다.
학생들이 에너지음료를 찾는 이유는 다양했지만, 대표적인 목적은 졸음을 쫓기 위해서였다. 시험 준비나 과제 등으로 잠을 줄인 뒤 깨어 있기 위해 마시는 경우가 많았다. 학업 능력을 높이거나 부족한 에너지를 채우기 위해 섭취한다는 응답도 적지 않았다.
에너지음료 소비에는 주변 분위기도 영향을 줬다. 또래 친구들의 섭취, 공격적인 마케팅, 손쉽게 구할 수 있는 판매 환경, 비교적 낮은 가격 등이 대학생들이 에너지음료를 자주 접하게 만드는 요인으로 꼽혔다.
문제는 잠을 깨우기 위해 선택한 음료가 다시 잠을 방해할 수 있다는 점이다. 미국 캘리포니아대 샌프란시스코 연구진은 미국 국민건강영양조사에 참여한 성인 1만8779명의 식습관과 수면시간을 분석했다. 연구진은 참가자들이 평일에 평균 몇 시간을 자는지와 탄산음료, 에너지음료, 주스, 커피, 차 등 음료 섭취량을 비교했다.
그 결과 하루 5시간 이하로 자는 사람은 7~8시간을 자는 사람보다 카페인이 들어간 가당음료를 21% 더 많이 마셨다. 하루 6시간을 자는 사람도 7~8시간 수면군보다 해당 음료를 11% 더 많이 섭취했다.
특히 수면시간과 관련성이 나타난 음료는 콜라 같은 탄산음료와 에너지음료 등 카페인 함유 가당음료였다. 반면 주스, 차, 다이어트 음료에서는 수면시간과 뚜렷한 연관성이 확인되지 않았다.
연구진은 수면 부족과 단 음료 섭취가 서로를 강화할 가능성에 주목했다. 잠이 부족하면 낮 동안 졸음을 견디기 위해 카페인 음료를 찾고, 그렇게 섭취한 카페인과 당이 다시 밤 수면에 영향을 줄 수 있다는 것이다.
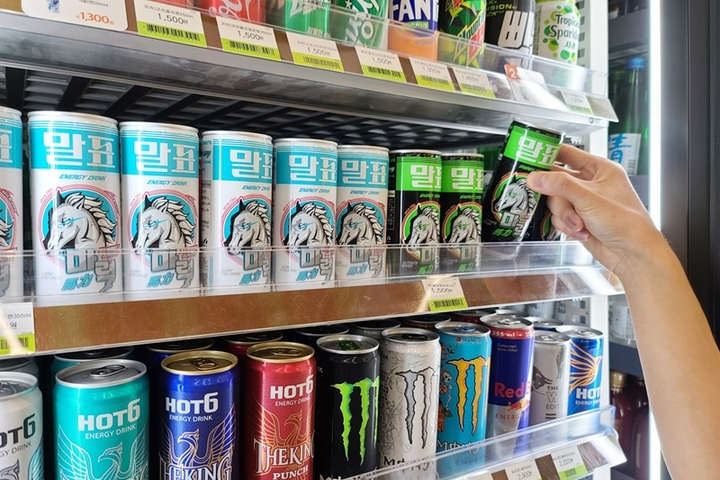
다만 연구진은 가당음료가 수면 부족의 직접 원인이라고 단정할 수는 없다고 설명했다. 잠을 적게 자는 사람이 각성을 위해 음료를 더 마시는 것인지, 음료 섭취가 수면 패턴을 흐트러뜨리는 것인지는 추가 연구가 필요하다는 입장이다.
전문가들은 에너지음료를 습관처럼 마시기보다 섭취 시간과 양을 조절할 필요가 있다고 본다. 특히 오후 늦게 카페인 음료를 마시는 습관은 밤잠에 영향을 줄 수 있어 주의가 필요하다. 졸음을 이기기 위한 한 캔이 다시 다음 날 피로를 부르는 출발점이 될 수 있다는 점에서, 수면 관리가 카페인 섭취 관리의 첫걸음이 될 수 있다.