스포츠모아
홍명보 후임은 모레노…대표팀 첫 스페인 사령탑
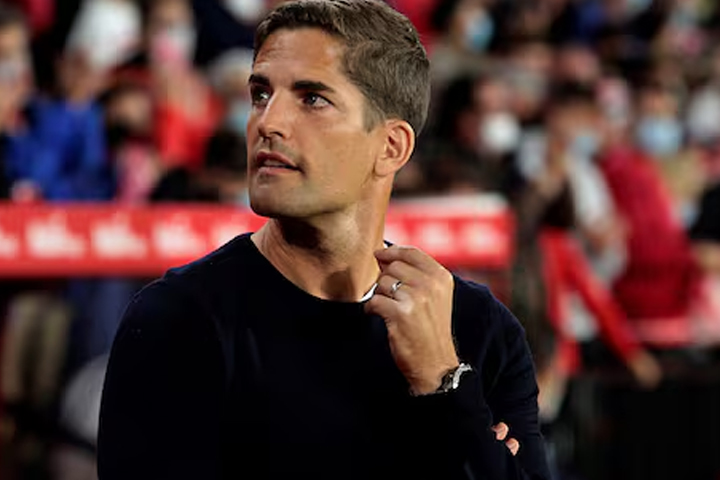 스페인 출신 지도자 로베르토 모레노 감독이 한국 축구대표팀의 하반기 일정을 책임질 임시 사령탑으로 낙점됐다. 월드컵 조별리그 탈락 이후 흔들린 대표팀은 처음으로 스페인 국적 감독에게 지휘봉을 맡기며 분위기 전환에 나선다.
대한축구협회는 1일 충남 천안 코리아풋볼파크에서 이사회를 열고 모레노 감독을 비롯한 A대표팀 임시 코칭스태프 선임안을 통과시켰다. 모레노 감독의 계약 기간은 11월 27일까지다. 이 기간 그는 9월과 10월, 11월에 열리는 A매치 총 6경기를 지휘한다.
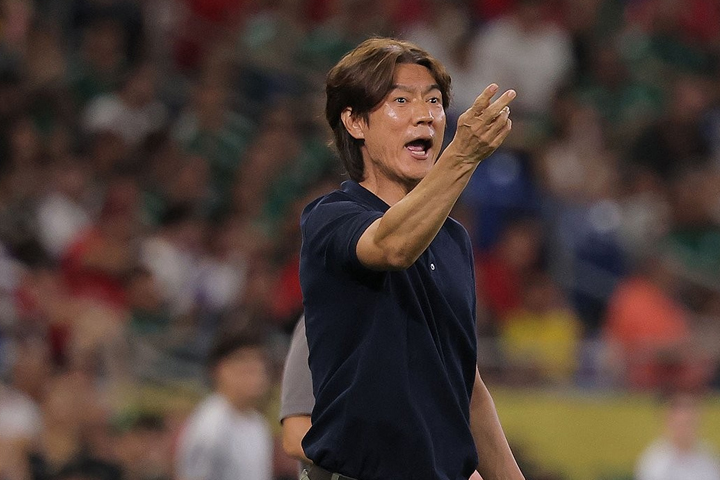
이번 인선은 홍명보 전 감독이 2026 북중미월드컵 조별리그 탈락 이후 물러나면서 시작됐다. 대표팀 감독 자리가 공석이 되자 축구협회는 사상 처음으로 공개채용 절차를 도입했다. 지원자들을 대상으로 서류 심사와 온라인 면접, 대면 협의가 진행됐고, 최종 후보군에는 모레노 감독과 도메네크 토렌트, 헤수스 카사스 등이 포함됐다.
협회는 최종적으로 모레노 감독의 분석 능력과 전술적 유연성에 높은 점수를 준 것으로 전해졌다. 특히 데이터 기반의 경기 준비, 상대에 따른 전술 변화, 짧은 기간 안에 팀 구조를 정비할 수 있는 능력이 강점으로 평가됐다. 한국 축구에 대한 사전 조사와 이해도 역시 선임 과정에서 긍정적으로 작용했다.
모레노 감독은 루이스 엔리케 감독의 핵심 참모로 잘 알려져 있다. 그는 2014년부터 2017년까지 스페인 명문 FC바르셀로나에서 엔리케 감독을 보좌했다. 이후 2018년부터 2019년까지 스페인 대표팀 코치로 일했고, 엔리케 감독이 일시적으로 자리를 비운 2019년에는 스페인 대표팀 감독 대행을 맡아 유럽축구선수권대회 예선을 지휘했다.
클럽 무대 경험도 있다. 모레노 감독은 프랑스 AS모나코, 스페인 그라나다, 러시아 FC소치 등을 이끌었다. 화려한 우승 경력보다는 다양한 환경에서 팀을 운영해 본 경험과 전술 설계 능력을 앞세운 지도자로 평가된다.
대표팀 코칭스태프 역시 스페인 색채가 짙다. FC소치에서 모레노 감독과 호흡을 맞췄던 에두아르도 도캄포 수석코치가 합류하고, 하신트 마그리냐, 빅토르 브라보 데 소토, 피지컬 코치 하비에로 초카로, 골키퍼 코치 니코 보쉬도 함께한다. 전술과 피지컬, 골키퍼 훈련까지 모레노 감독의 축구 철학을 공유하는 인물들로 꾸려진 셈이다.
현영민 전력강화위원장은 모레노 감독에 대해 “한국 축구에 대한 이해도가 높고, 다양한 전술적 대안을 제시했다”며 “대표팀 분위기 전환과 경기력 향상에 기여하길 기대한다”고 밝혔다.
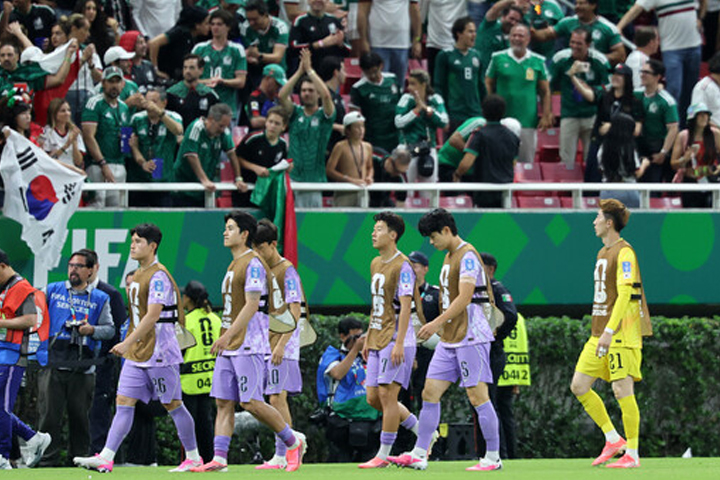
모레노 감독의 데뷔전은 오는 24일 에콰도르전이다. 이어 28일에는 우루과이와 맞붙고, 10월에는 베네수엘라와 우즈베키스탄을 상대한다. 11월에도 두 차례 A매치가 예정돼 있다. 남미와 중앙아시아 팀을 상대로 한 6경기는 모레노 감독의 지도력을 가늠할 첫 시험대가 될 전망이다.
이번 임시 계약에는 연장 가능성도 포함됐다. 축구협회는 하반기 6경기에서 나타난 경기력과 결과, 선수단 장악력 등을 종합 평가한 뒤 내년 아시안컵까지 계약을 늘릴지 검토할 계획이다. 짧은 시간 안에 무너진 대표팀 분위기를 추스르고 새로운 전술 색깔을 입히는 것이 모레노 감독에게 주어진 첫 과제다.